Ad

Безопасность

Практические руководства по защите цифрового периметра: от аппаратных ключей до систем нулевого доверия.

HelloNet: кибершпионаж против российских компаний через ViPNet
by Маша Даровская

В июле 2026 года для российского бизнеса появилась новая угроза — действующая кампания кибершпионажа. В Академии Cyber Yozh решили разобрать эту угрозу и рассказать, чем она чревата для бизнеса.

Читать далее →
Исследование 2026 года: как ИИ вышел из чата и начал помогать хакерам

Переход от помощника к оператору атаки описан в отчёте AI Security Report 2026, опубликованном Check Point Research 14 июля 2026 года. Документ охватывает события предыдущих 12 месяцев и объединяет данные расследований, сведения об известных инцидентах и телеметрию защитных продуктов …

Читать далее →

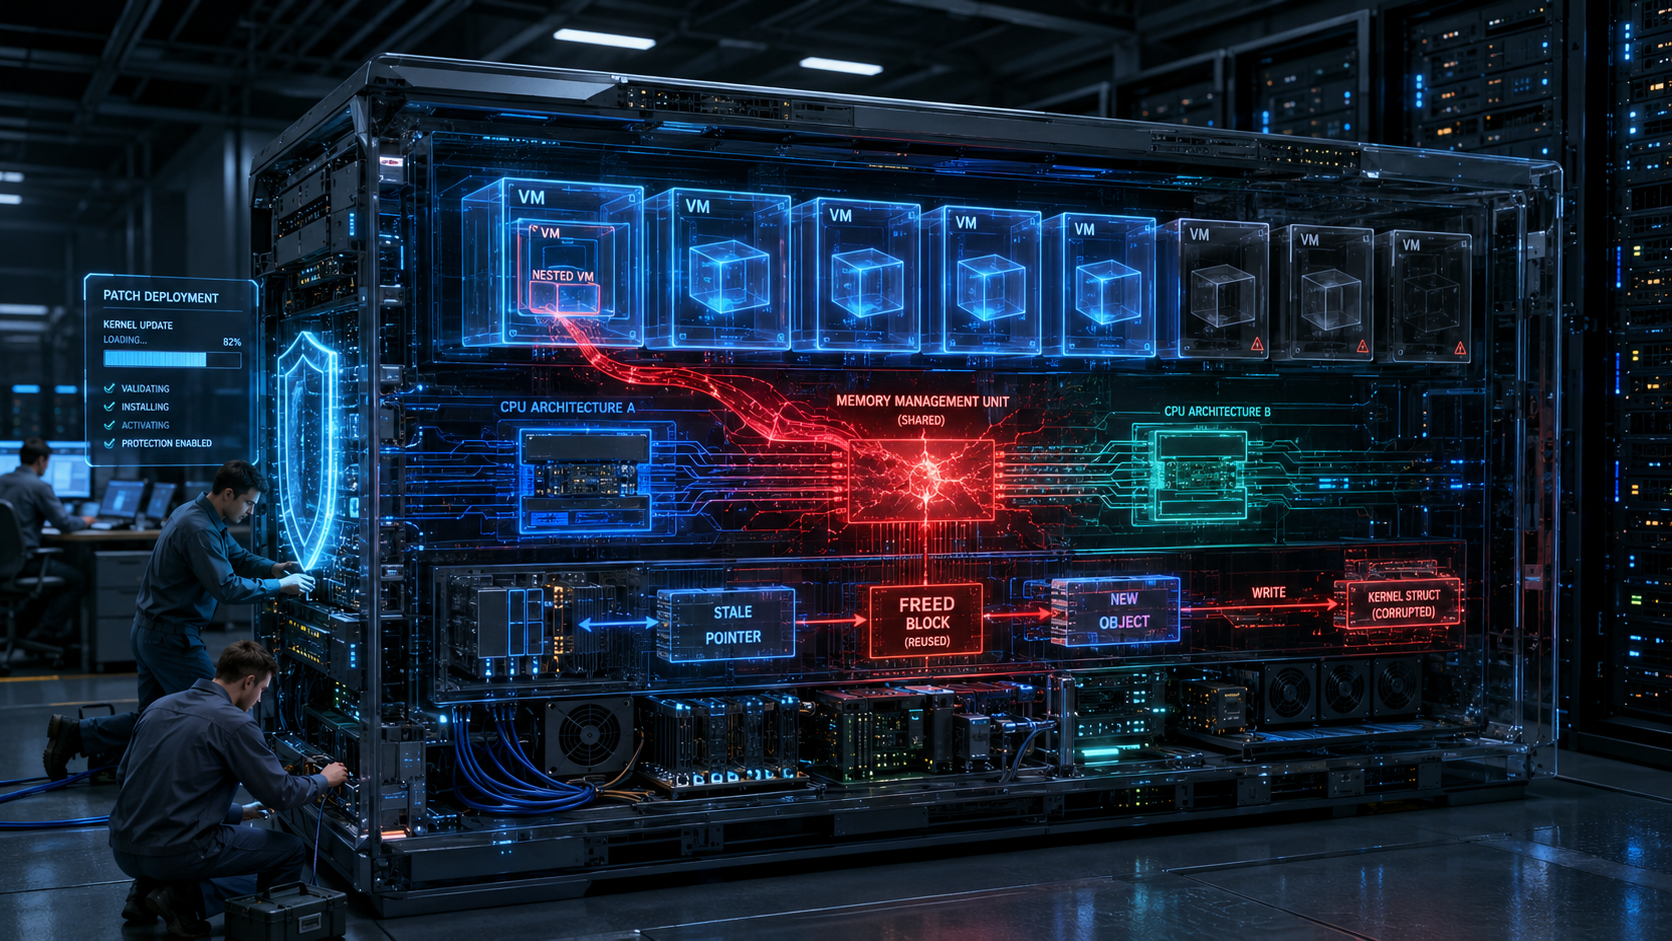
Januscape 16 лет пряталась в KVM и выводит гостя на хост

В ядре Linux исправили Januscape — уязвимость в гипервизоре KVM, которая позволяет атакующему выйти из гостевой виртуальной машины и выполнить код на физическом хосте. Ошибка получила идентификатор CVE-2026-53359 и затрагивает x86-системы с процессорами Intel и AMD.

Читать далее →

Какими были культовые компьютерные вирусы на заре интернета: от дискет и почты до Stuxnet, Mirai, WannaCry и Zeus

Каждый крупный вирус, червь или ботнет попадал в слабое место своей эпохи. И термин «вирусы» здесь собирательный. Технически Brain был вирусом, Morris Worm — червем, Zeus — банковским трояном, Mirai — ботнетом, WannaCry — шифровальщиком с червеподобным распространением. Но …

Читать далее →

ЦОДы начали атаковать через климат и питание: инженерные системы становятся слабым местом дата-центров

Российские центры обработки данных всё чаще рискуют стать жертвами киберфизической атаки через системы жизнеобеспечения: охлаждения, электропитания, диспетчеризацию здания и промышленные контроллеры. НВБС предупреждает, что злоумышленники могут искать вход не через хорошо защищенный ИТ-периметр, а через инженерные контуры, которые исторически …

Читать далее →

Атаки на промышленность: особенности преступлений и цели хакеров

Производство стало самой атакуемой промышленной отраслью не из-за одной критической уязвимости, а из-за самой архитектуры современных заводов: тесная связка IT и OT (операционные технологии или технологическая/производственная инфраструктура), постоянный удалённый доступ подрядчиков, зависимость от устаревших систем и высокая цена простоя. …

Читать далее →

Облака стали прикрытием для фишинга: как атакующие прячут кражу аккаунтов Microsoft 365 за легитимной инфраструктурой

Современный фишинг всё реже выглядит как письмо с кривым доменом, ошибками в тексте и кнопкой «получить выигрыш». В корпоративной среде он маскируется под обычную работу: документ в SharePoint, голосовое сообщение, приглашение Teams, запрос на электронную подпись, ссылку из защитного …

Читать далее →

У компаний обнаружили старые админские пароли: часть старше 10 лет

Пароль остается главным способом защиты привилегированных учетных записей в крупном бизнесе. Это риск уровня инфраструктуры: такие записи открывают доступ к серверам, базам данных, сетевому оборудованию, облакам, системам резервного копирования и внутренним административным панелям.

Читать далее →

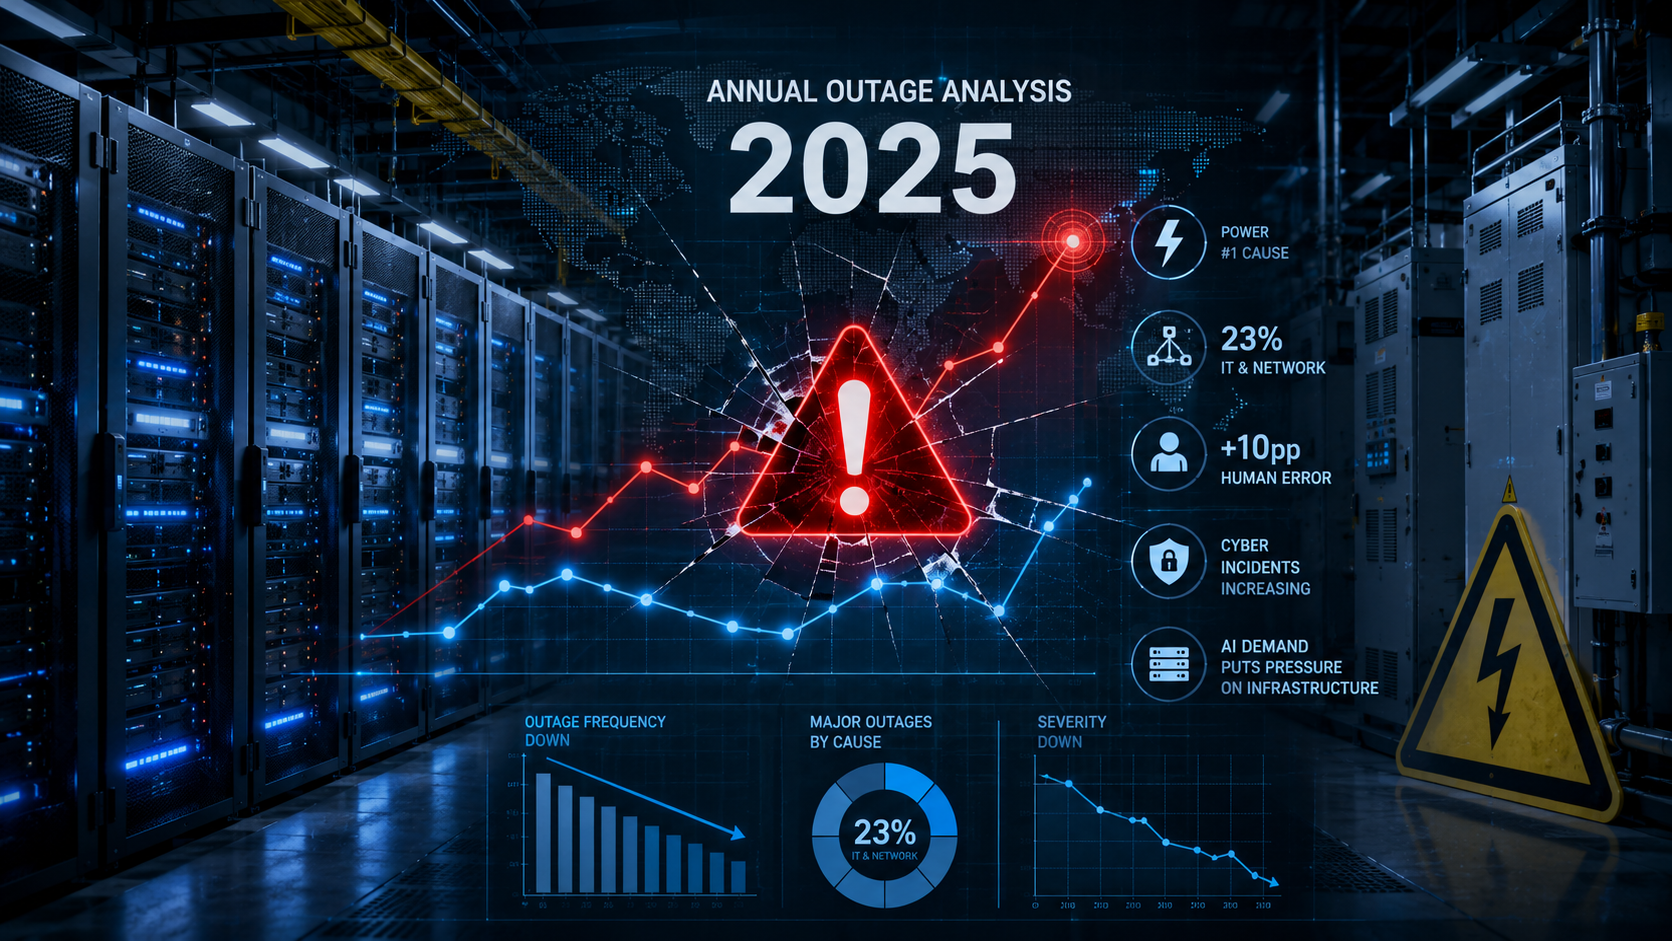
ЦОДы реже простаивают, но цена ошибки выросла: Uptime Institute назвал главные причины аварий 2025 года

Uptime Institute выпустил Annual Outage Analysis 2025 — седьмой ежегодный отчёт о сбоях в ИТ-инфраструктуре и дата-центрах. Главный вывод: аварий в пересчёте на масштаб цифровой инфраструктуры становится меньше, но риски усложняются. Электропитание остаётся главным источником серьёзных простоев, доля …

Читать далее →

Один npm install — и секреты уже в чужом GitHub: что происходит с атаками на npm

Экосистема npm пережила заметный сдвиг: вредоносные пакеты перестали быть мелким шумом вокруг опечаток в названиях библиотек. Атаки всё чаще бьют по реальным пакетам, учётным записям сопровождающих, сборочным конвейерам и токенам публикации. Главная цель — не компьютер отдельного разработчика, а …

Читать далее →

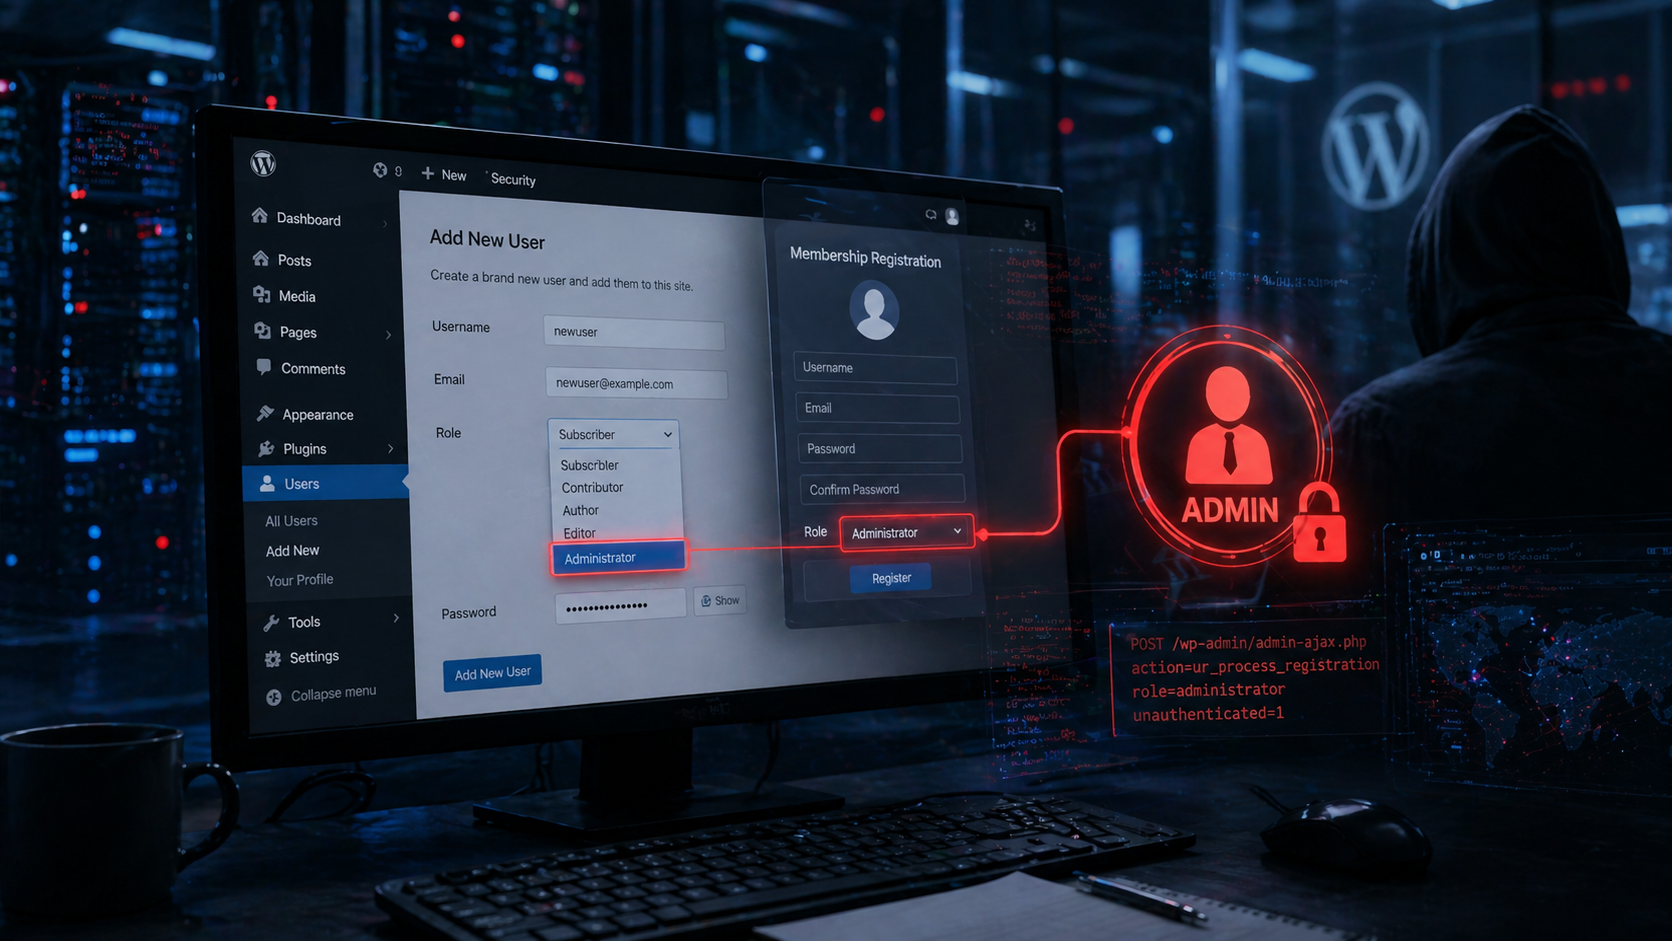
В WordPress-плагине User Registration & Membership нашли критическую уязвимость: сайт можно захватить без пароля

В популярном плагине User Registration & Membership для WordPress обнаружили критическую уязвимость CVE-2026-1492. Она позволяет незарегистрированному атакующему создать учётную запись администратора через механизм регистрации участников. Проблема затрагивает версии до 5.1.2 включительно, исправление вышло в 5.1.3, об …

Читать далее →

Смена паролей не спасает: как утечки в Active Directory переживают «массовый сброс»

В корпоративной безопасности до сих пор живёт опасный рефлекс: нашли компрометацию — всем срочно меняем пароли. В Active Directory это часто не решает проблему. Злоумышленник может работать не с паролем, а с хэшем, Kerberos-ticket, токеном, правами репликации или служебным …

Читать далее →

От Mt. Gox до Bybit: история криптовзломов, которые переписали правила безопасности

Криптобиржи продают пользователю красивую картинку: активы под контролем, кошельки защищены, резервы есть, выводы работают. Но у любой медали — две стороны. История крупнейших взломов показывает обратную. Деньги уводили и через горячие, и через холодные кошельки, украденные приватные ключи, API-доступы, …

Читать далее →