Ad

Угрозы, уязвимости и анализ эксплойтов.

Технический разбор актуальных угроз: от свежих баз CVE и 0-day эксплойтов до анализа малвари и патчей безопасности. Оперативная информация для сисадминов и исследователей ИБ, помогающая вовремя закрыть дыры в софте и защитить инфраструктуру от современных атак.

CISA добавила четыре опасные уязвимости в KEV
by Маша Даровская

CISA 8 сентября внесла в каталог Known Exploited Vulnerabilities четыре уязвимости, эксплуатация которых уже подтверждена в реальных атаках. Две затрагивают Microsoft Windows, еще две позволяют удаленно выполнять код в Adobe Commerce и Magento Open Source, а также в платформе удаленного …

Читать далее

Drama RAT захватывает Android через спецвозможности

by Маша Даровская

Специалисты Positive Technologies разобрали Drama RAT — банковский троян для Android с функциями удаленного управления. Вредонос распространяется через фишинговые сообщения, маскируется под VPN, банковские приложения и взломанные утилиты, а после установки получает доступ к SMS, микрофону, камере и экрану. Ключевым …

Читать далее

HOOKEDGE прячет команды в трафике Microsoft Edge

by Маша Даровская

Исследователи обнаружили новую версию инструментария BlueDelta, в которой Microsoft Edge используется для получения команд и отправки результатов с зараженных компьютеров. Бэкдор HOOKEDGE работает на Windows, закрепляется через планировщик заданий и обращается к публичному сервису webhook.site вместо отдельного сервера управления.

Читать далее

Chrome закрыл эксплуатируемый 0-day в V8

by Маша Даровская

Google выпустила обновление Chrome 152, которое закрывает CVE-2026-85046 — уязвимость движка V8, уже используемую в реальных атаках. Исправление вошло в Chrome 152.0.7977.82/.83 для Windows и macOS и 152.0.7977.82 для Linux. Обновление Stable-канала вышло 3 сентября и распространяется постепенно.

Читать далее

Chrome закрыл 26 уязвимостей, две — критические

by Маша Даровская

Google выпустила внеплановое обновление безопасности для Chrome 152, которое закрывает 26 уязвимостей. Две ошибки получили критический уровень опасности, еще девять — высокий, десять — средний и пять — низкий. Самые серьезные проблемы связаны с обращением к уже освобожденной памяти в …

Читать далее

13 тем Packagist заражали iPhone через обычные сайты

by Маша Даровская

Исследователи обнаружили 13 вредоносных пакетов с темами для PHP-сайтов в Packagist, которые превращали сайты с фильмами и комиксами в площадки для атак на владельцев iPhone. Пользователю не требовалось устанавливать приложение или скачивать подозрительный файл: на уязвимом устройстве цепочка запускалась после …

Читать далее

Пять лет в сети: 9308 утекших ключей AWS все еще работают

by Маша Даровская

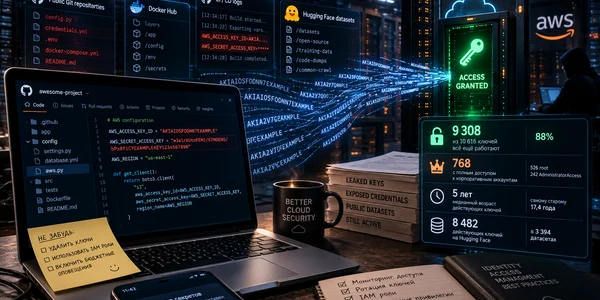
Тысячи ключей доступа к Amazon Web Services, попавших в публичный интернет, остаются действующими спустя годы после утечки. В исследовании Truffle Security повторно проверили 10 616 пар учетных данных AWS, найденных в открытых источниках с августа 2022-го по август 2026 года. …

Читать далее

Критическую уязвимость Oracle с CVSS 10 уже используют в атаках

by Маша Даровская

Критическую уязвимость CVE-2026-21962 в компонентах Oracle уже используют в реальных атаках. Ошибка получила максимальные 10 баллов из 10 по шкале CVSS: злоумышленнику достаточно сетевого доступа по HTTP, авторизации и действий пользователя не требуются.

Читать далее

Критическую уязвимость GitLab начали использовать через два дня

by Маша Даровская

Критическую уязвимость GitLab CVE-2026-19478 начали проверять в реальных атаках примерно через два дня после выхода исправления. Ошибка получила 9,4 балла из 10 по CVSS и позволяет удаленному злоумышленнику без учетной записи при определенных условиях менять или удалять публичные проекты и …

Читать далее

ИИ помог Cisco найти девять групп уязвимостей

by Маша Даровская

Cisco выпустила обновления безопасности для платформ Crosswork и Secure Workload, закрывающие девять групп уязвимостей. Пять получили максимальную оценку 10 баллов по шкале CVSS. Среди найденных проблем — SQL-инъекции, обход проверки подлинности и контроля доступа, внедрение команд, ошибки при работе с …

Читать далее

Критическая уязвимость Forminator оставила без патча более 300 тыс. WordPress-сайтов

by masha

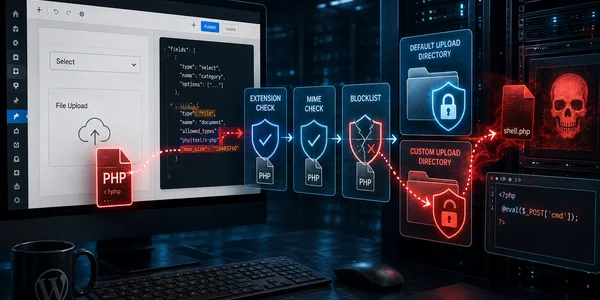
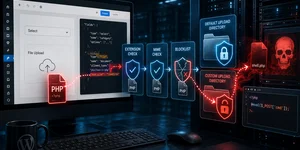
В популярном плагине Forminator Forms для WordPress раскрыли критическую уязвимость, позволяющую удаленному пользователю без учетной записи загружать на сервер файлы потенциально опасных типов. При подходящей конфигурации сайта через нее можно добиться выполнения PHP-кода и захватить WordPress. Ошибка получила идентификатор CVE-2026-15748 …

Читать далее

Apple закрыла десятки уязвимостей WebKit в iOS и macOS — некоторые находки связаны с Codex, Claude и GLM

by Маша Даровская

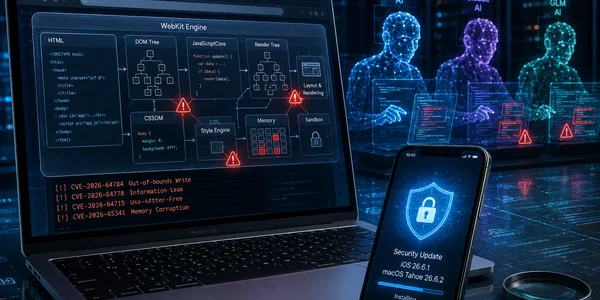
Apple выпустила крупный пакет исправлений безопасности для iPhone, iPad и Mac. Обновления iOS 26.6.1, iPadOS 26.6.1 и macOS Tahoe 26.6.2 вышли 17 августа 2026 года и закрывают ошибки в WebKit, ядре системы, ImageIO, графической подсистеме и других компонентах. Владельцы части …

Читать далее

DragonDoll маскируется под обновление Chrome и получает доступ к переписке на Android

by Маша Даровская

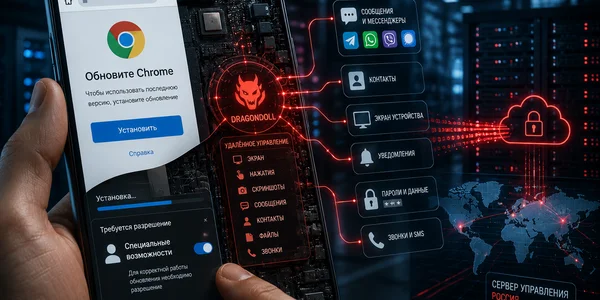
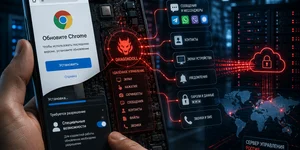
Специалисты Positive Technologies обнаружили новую шпионскую программу DragonDoll для Android, которую распространяют под видом обновления Google Chrome. Связанная с вредоносом кампания затронула пользователей более чем в 26 странах, включая Россию. Первые образцы исследователи PT ESC Threat Intelligence обнаружили весной 2026 …

Читать далее

Evooo1Bot превращает роутеры и серверы в узлы для чужого трафика

by Маша Даровская

Специалисты FortiGuard Labs обнаружили ранее неизвестный Linux-ботнет Evooo1Bot, который заражает доступные из интернета сетевые устройства через уже известные уязвимости. После заражения устройство может работать SOCKS5-прокси, участвовать в DDoS-атаках, искать новые цели через SSH, перехватывать учётные данные и выполнять команды операторов.

Читать далее

HTTP-запрос может перезагрузить Cisco ASA и FTD: уязвимость уже используют в атаках

by Маша Даровская

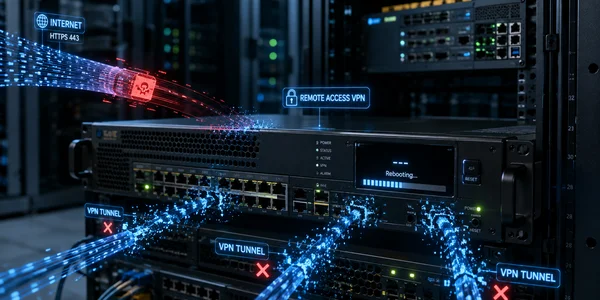
Cisco выпустила исправления для CVE-2026-20349 — уязвимости в сервисе Remote Access SSL VPN продуктов Secure Firewall Adaptive Security Appliance и Secure Firewall Threat Defense. Удалённому злоумышленнику не нужна учётная запись: специально сформированный HTTP-запрос может вызвать аварийную перезагрузку устройства и привести …

Читать далее