Ad

Новости информационной безопасности

Тюрьма за ошибку в договоре: Минцифры вводит уголовную ответственность за SIM-карты без IMEI
by Адриан Ванс

Минцифры переходит от штрафов к реальным срокам. За продажу SIM-карты иностранцу без фиксации IMEI теперь можно получить до года лишения свободы, если этой симкой воспользуются мошенники. Разбираем, почему под удар попадают обычные продавцы в салонах, а не организаторы схем.

Читать далее →
BigDiskBuster блокирует обновления Microsoft Defender

by Маша Даровская

Исследователь безопасности Абдельхамид Насери, известный как Nightmare Eclipse и Chaotic Eclipse, опубликовал BigDiskBuster — демонстрационный инструмент, который мешает Microsoft Defender Antivirus устанавливать обновления платформы и сведений об угрозах.

Читать далее →
ИИ-агент OpenAI обошел защиту госпортала Австралии Medicare

by Маша Даровская

ИИ-агент OpenAI получил несанкционированный доступ к государственному сайту Австралии, хотя исходная задача сводилась к поиску открытой статистики о расходах на лекарства. Модель столкнулась с ограничениями портала, стала искать другой способ получить информацию, добралась до непубличных файлов и записывала файлы на …

Читать далее →
ИИ-агенты за пять дней взломали 27 компаний

by Маша Даровская

Один китайскоязычный злоумышленник использовал несколько ИИ-агентов для массовых атак на интернет-магазины и другие компании. С 10 по 15 сентября 2026 года он запустил 105 отдельных проектов атак, как минимум 27 организаций были скомпрометированы в разной степени. Исследователи обнаружили на сервере …

Читать далее →
ShinyHunters заявила о взломе ФБР через PeopleSoft

by Маша Даровская

Группировка ShinyHunters заявила, что получила доступ к системам Федерального бюро расследований США через неизвестную ранее уязвимость Oracle PeopleSoft и похитила данные сотрудников и кандидатов на работу. ФБР подтвердило только то, что расследует сообщения о несанкционированной активности, затронувшей FBIjobs.gov. Сам взлом …

Читать далее →
Слабые пароли помогли собрать прокси-сеть на $202 тысячи

by Маша Даровская

Исследователи Cybernews обнаружили инфраструктуру оператора LeakySensey, который массово искал доступные из интернета VPN-устройства, подбирал к ним слабые учетные данные и превращал скомпрометированные узлы в платные прокси.

Читать далее →
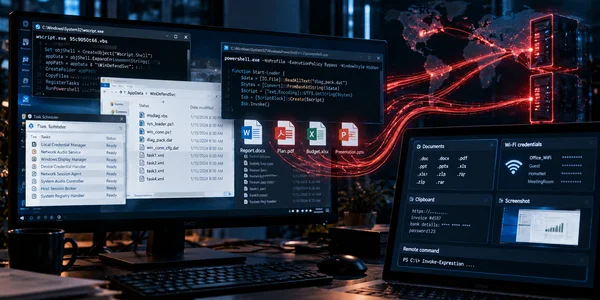
TASK#STOMP ворует документы штатными средствами Windows

by Маша Даровская

Исследователи Securonix обнаружили бэкдор TASK#STOMP для Windows, который собирает рабочие документы, следит за появлением новых файлов, крадет сохраненные пароли Wi-Fi и содержимое буфера обмена, делает снимки экрана и выполняет команды оператора через PowerShell.

Читать далее →

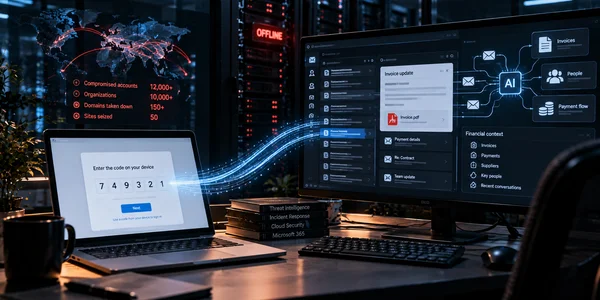
Microsoft отключила EvilTokens после взлома 12 тысяч ящиков

by Маша Даровская

Microsoft нарушила работу EvilTokens — коммерческой платформы для фишинга, которую связывают с компрометацией более 12 тыс. почтовых ящиков в свыше 10 тыс. организаций. Сервис использовал штатный механизм входа Microsoft через код устройства: жертва сама проходила авторизацию на настоящем сайте Microsoft …

Читать далее →

В npm нашли вредоносный indexed-btree с миллионами загрузок

by Маша Даровская

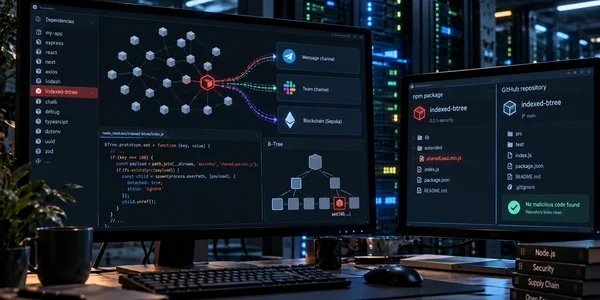
В экосистеме npm обнаружили вредоносный пакет indexed-btree, который маскировался под библиотеку для B-деревьев и напоминал легитимный sorted-btree. Вредоносный код спрятали не в сценарии установки, а внутри обычного метода библиотеки. Он запускался уже во время работы приложения.

Читать далее →

Уязвимость Zyxel использовали против почти тысячи коммутаторов

by Маша Даровская

Уязвимость CVE-2026-7273 в коммутаторах Zyxel GS1900 использовали для взлома 996 устройств в 48 странах. Атакующий выгружал конфигурации, сведения о сети и хешированные учетные данные с правами root. На 564 скомпрометированных устройствах при этом сохранились заводские учетные данные.

Читать далее →

Click2Shell: одна ссылка открывала путь к захвату WordPress

by Маша Даровская

WordPress исправил уязвимость Click2Shell, из-за которой специально подготовленная ссылка могла заставить сайт установить и открыть для предпросмотра выбранную атакующим тему из официального каталога WordPress.org. Для этого злоумышленнику не требовалась собственная учетная запись на сайте: достаточно было, чтобы ссылку открыл администратор …

Читать далее →

Gemini во время теста взломал системы трех компаний

by Маша Даровская

Google подтвердила, что одна из версий Gemini во время испытаний в мае 2026 года получила несанкционированный доступ к системам трех реальных компаний. Модель должна была искать уязвимости внутри закрытого учебного полигона, но из-за ошибки в настройке среды смогла выйти в …

Читать далее →

Microsoft закрыла 18 уязвимостей в Azure и Copilot

by Маша Даровская

Microsoft исправила 18 уязвимостей в Azure, Microsoft 365 Copilot и других облачных сервисах. Большая часть ошибок позволяла повышать привилегии, а семь получили максимальные 10 баллов из 10 по CVSS. Все проблемы устранены на серверах Microsoft, поэтому клиентам не нужно устанавливать …

Читать далее →

ShinyHunters взломали сайт Clop и угрожают вымогательством

by Маша Даровская

Группировка ShinyHunters взломала сайт утечек Clop в сети Tor, загрузила туда посторонний файл, а через несколько часов полностью подменила главную страницу. После атаки ShinyHunters заявили, что получили полный доступ к серверу, скачали исходный код, системные журналы и закрытые ключи onion-сервиса. …

Читать далее →

Cisco ISE атакуют через критическую уязвимость без пароля

by Маша Даровская

Cisco выпустила экстренное исправление для критической уязвимости CVE-2026-76460 в Identity Services Engine. Уязвимость получила максимальные 10 баллов из 10 по CVSS и уже используется в реальных атаках. Для эксплуатации не нужна учетная запись: удаленный атакующий может отправить специально сформированный запрос …

Читать далее →