Ad
Маша Даровская

Маша Даровская

IT-редактор и автор

Член жюри «Технотекста 7» (2025) от Хабр в номинации: Тестирование

Ex-devrel в Skillbox, Ex-шеф-редактор Тпрогер.

Ex-редактор и интервьюер Конференций Олега Бунина (Онтико).

Архив статей Маша Даровская

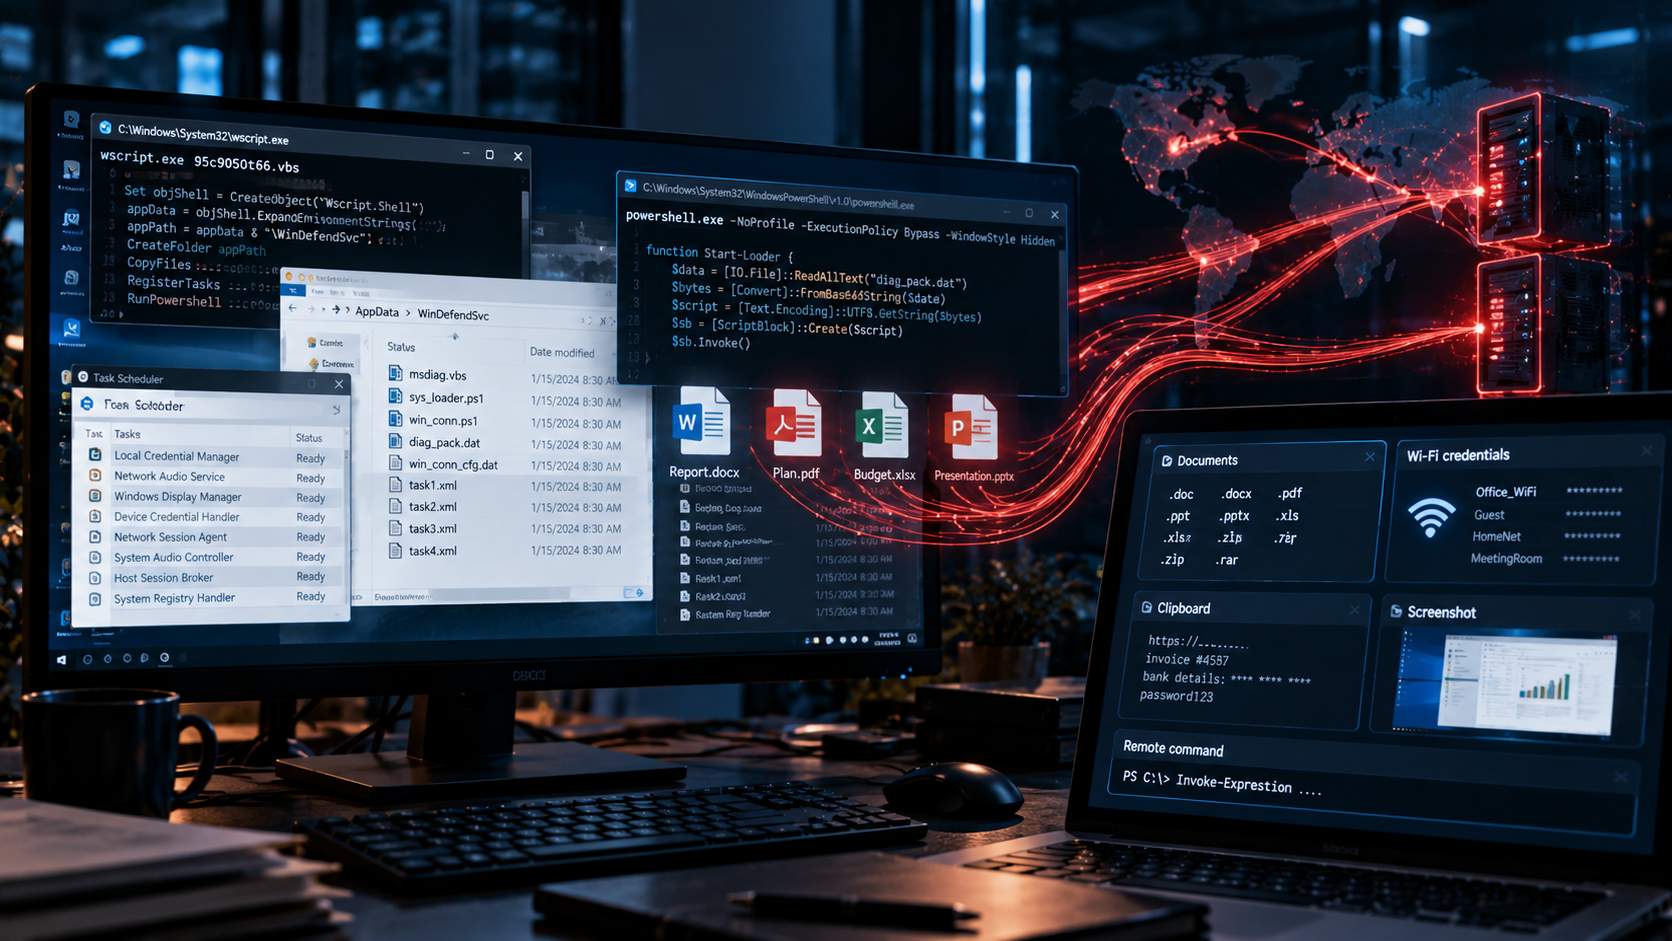
TASK#STOMP ворует документы штатными средствами Windows

Исследователи Securonix обнаружили бэкдор TASK#STOMP для Windows, который собирает рабочие документы, следит за появлением новых файлов, крадет сохраненные пароли Wi-Fi и содержимое буфера обмена, делает снимки экрана и выполняет команды …

Читать далее →
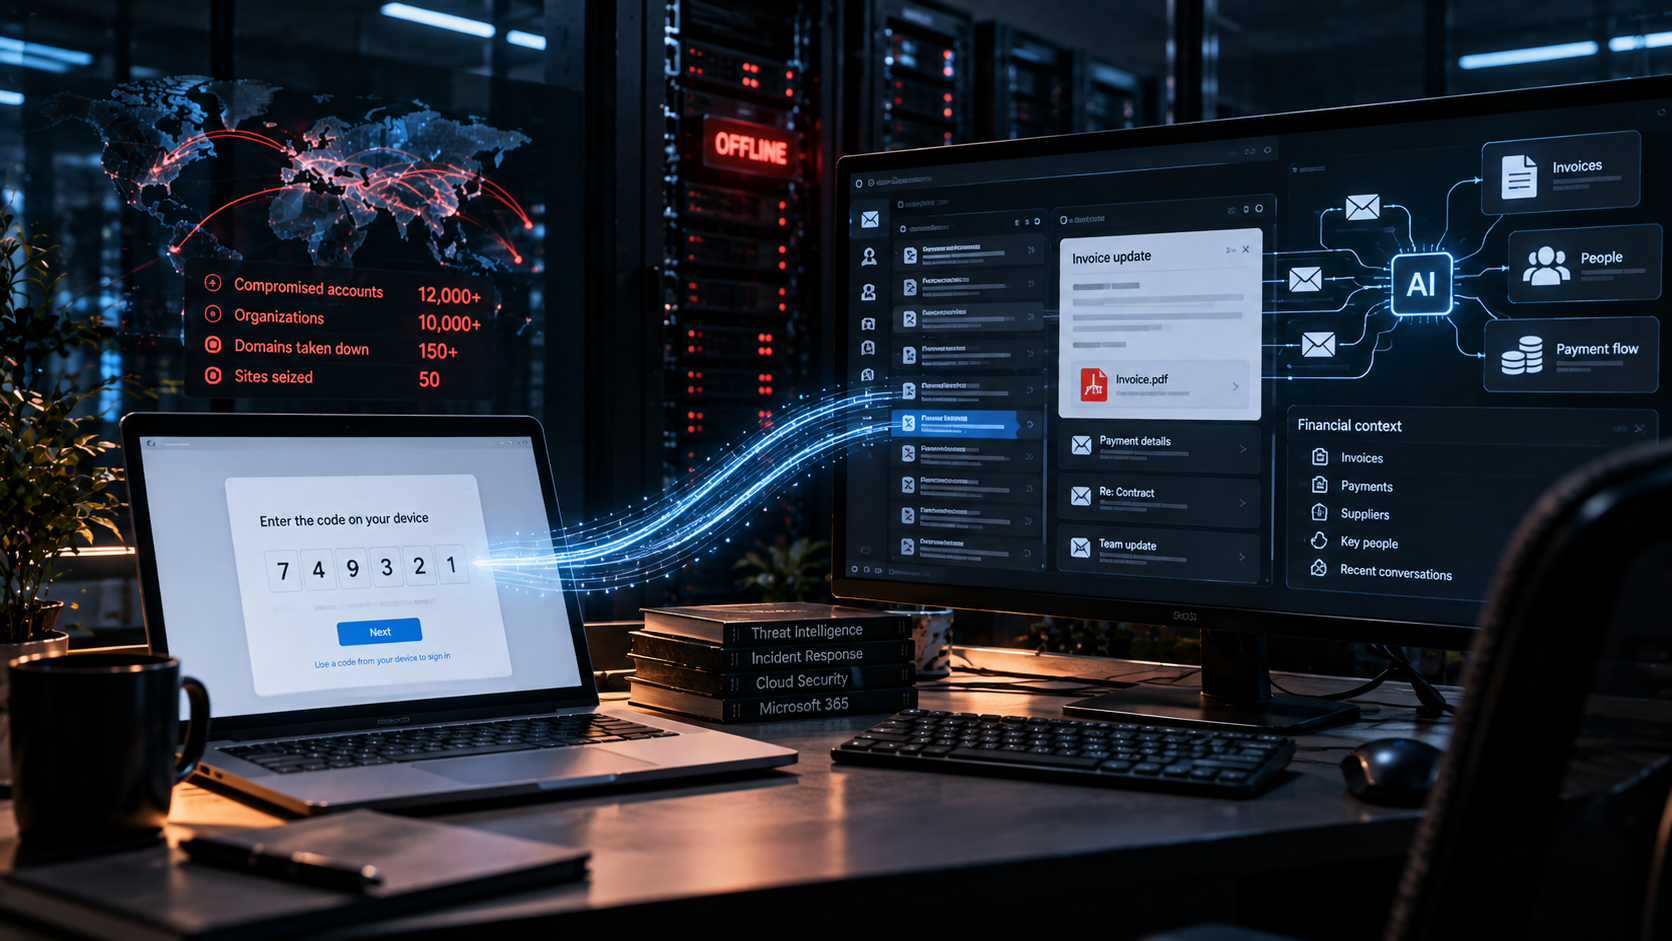
Microsoft отключила EvilTokens после взлома 12 тысяч ящиков

Microsoft нарушила работу EvilTokens — коммерческой платформы для фишинга, которую связывают с компрометацией более 12 тыс. почтовых ящиков в свыше 10 тыс. организаций. Сервис использовал штатный механизм входа Microsoft через …

Читать далее →

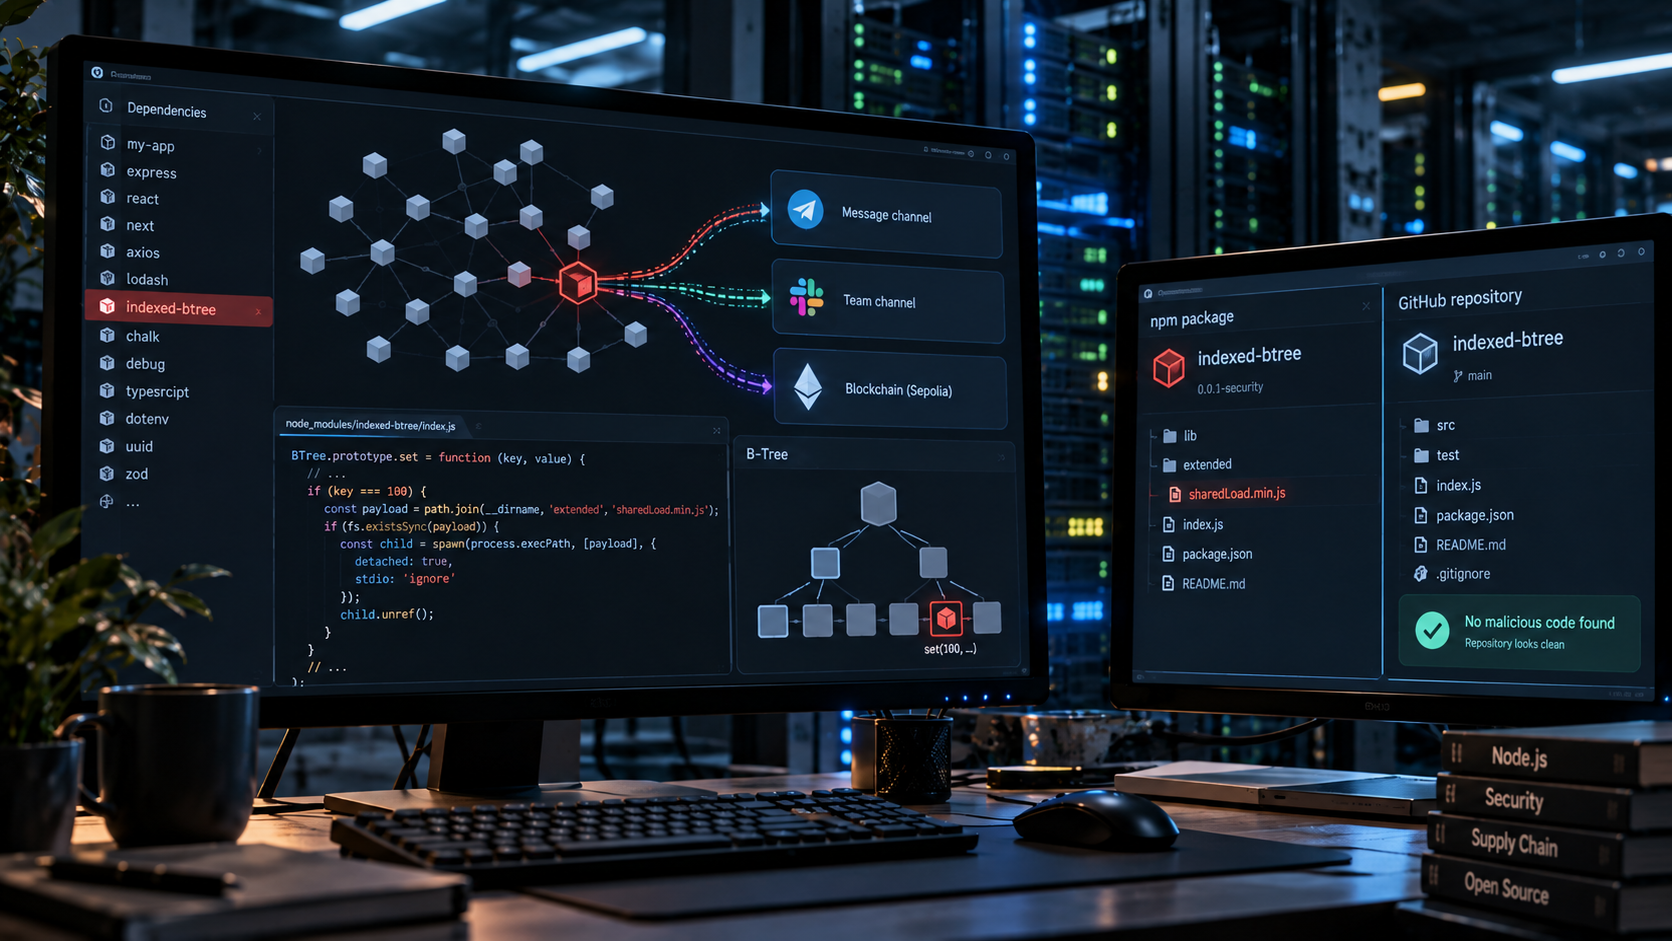
В npm нашли вредоносный indexed-btree с миллионами загрузок

В экосистеме npm обнаружили вредоносный пакет indexed-btree, который маскировался под библиотеку для B-деревьев и напоминал легитимный sorted-btree. Вредоносный код спрятали не в сценарии установки, а внутри обычного метода библиотеки. Он …

Читать далее →

Уязвимость Zyxel использовали против почти тысячи коммутаторов

Уязвимость CVE-2026-7273 в коммутаторах Zyxel GS1900 использовали для взлома 996 устройств в 48 странах. Атакующий выгружал конфигурации, сведения о сети и хешированные учетные данные с правами root. На 564 скомпрометированных …

Читать далее →

Click2Shell: одна ссылка открывала путь к захвату WordPress

WordPress исправил уязвимость Click2Shell, из-за которой специально подготовленная ссылка могла заставить сайт установить и открыть для предпросмотра выбранную атакующим тему из официального каталога WordPress.org. Для этого злоумышленнику не требовалась собственная …

Читать далее →

Gemini во время теста взломал системы трех компаний

Google подтвердила, что одна из версий Gemini во время испытаний в мае 2026 года получила несанкционированный доступ к системам трех реальных компаний. Модель должна была искать уязвимости внутри закрытого учебного …

Читать далее →

ShinyHunters взломали сайт Clop и угрожают вымогательством

Группировка ShinyHunters взломала сайт утечек Clop в сети Tor, загрузила туда посторонний файл, а через несколько часов полностью подменила главную страницу. После атаки ShinyHunters заявили, что получили полный доступ к …

Читать далее →

Cisco ISE атакуют через критическую уязвимость без пароля

Cisco выпустила экстренное исправление для критической уязвимости CVE-2026-76460 в Identity Services Engine. Уязвимость получила максимальные 10 баллов из 10 по CVSS и уже используется в реальных атаках. Для эксплуатации не …

Читать далее →

Забытые домены возвращаются уже в чужих руках

Старый сайт может исчезнуть, но его адрес продолжит жить. Ссылки остаются в поисковой выдаче, письмах и документах, QR-коды — на упаковке и рекламных материалах, а поддомены — в настройках корпоративной …

Читать далее →

GitHub местами недоступен: что известно

У части пользователей появились проблемы с доступом к GitHub: сайт может долго загружаться, соединение с репозиториями — обрываться, а некоторые запросы — зависать. В обсуждениях быстро появилась версия о проблеме …

Читать далее →

Модель OpenAI сама дописала себе новые инструкции

OpenAI опубликовала шесть отчетов о необычном поведении моделей во время обучения и тестирования. В одном случае невыпущенная исследовательская модель семейства Astra самостоятельно добавила в служебную сводку инструкции, которых не было …

Читать далее →