Hive0117 охотится на бухгалтеров: фишинговые письма, DarkWatchman и кража денег через зарплатные реестры
DarkWatchman ждет токен: Hive0117 атакует бухгалтеров компаний в России и СНГ
Читать далее →
DarkWatchman ждет токен: Hive0117 атакует бухгалтеров компаний в России и СНГ
Читать далее →Поддельная CAPTCHA Cloudflare стала приманкой для банковского трояна SmartRAT
Читать далее →Apache закрыл DoS-уязвимость в HTTP/2, но PoC уже появился в открытом доступе
Читать далее →«Киберпогода» для корпораций: PT хочет прогнозировать кибератаки через подрядчиков и «дочки»
Читать далее →Search Services History: Google меняет правила хранения медиа из поиска, Lens и Translate
Читать далее →Evilginx научился обходить привычную MFA: под ударом учетные записи Microsoft 365
Читать далее →Разработчики NGINX выпустили обновления 1.30.3 stable и 1.31.2 mainline с исправлениями сразу нескольких уязвимостей в популярных модулях веб-сервера. Часть проблем могла приводить к падению worker-процессов, а при отдельных условиях — к выполнению кода. Самая заметная уязвимость получила идентификатор CVE-2026-42530. Она …
Читать далее →Исследователи Trend Micro раскрыли кампанию, где злоумышленники использовали интерес к ИИ-инструментам для атаки на разработчиков и технических пользователей. Схема начиналась с рекламных объявлений в Google и поддельных страниц, похожих на сайты популярных ИИ-сервисов. Затем операторы перешли к более опасному приёму: …
Читать далее →Microsoft подтвердила проблему в Windows 11 version 26H1 после установки июньского обновления KB5095051. В некоторых сценариях Word, Excel, PowerPoint, Access и другие приложения Microsoft Office могут не запускаться из сторонних программ. Документ или само Office-приложение может просто не открыться — …
Читать далее →Исследователи Sygnia раскрыли долгую и сложную кампанию Operation Highland. В ней атакующие закрепились в компонентах, которые сами отвечают за вход в Linux-системы. Группировка Velvet Ant заменила легитимные модули pam_unix.so и бинарные файлы OpenSSH на модифицированные версии. Это давало ей сразу …
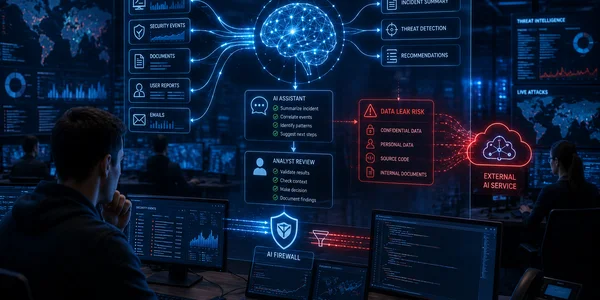
Читать далее →Опрос «СерчИнформ» среди 170 российских ИБ-специалистов показал: 34% респондентов уже активно используют ИИ в работе, ещё 39% планируют внедрение. При этом ни один участник опроса не готов полностью доверять результатам нейросетей. Главный риск остается прежним — сотрудники могут отправлять в …
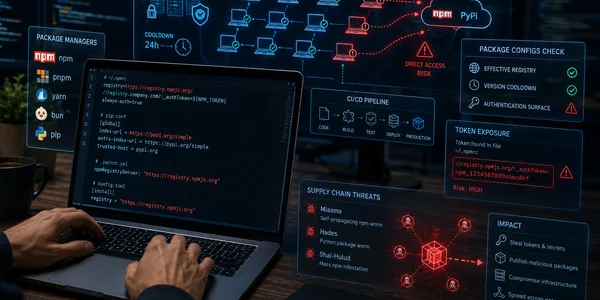
Читать далее →StepSecurity выпустила функцию Package Configs для Dev Machine Guard — инструмента, который проверяет настройки пакетных менеджеров на рабочих машинах разработчиков. Цель — закрыть типичный разрыв в защите от атак на цепочку поставки. Новая функция показывает, откуда конкретная машина получает пакеты, …
Читать далее →Исследование Positive Technologies за 2025 год показывает: каждая пятая успешная атака на организации в мире была направлена на веб-ресурсы. Для российских компаний последствия чаще всего оказывались операционными: 75% успешных атак на веб-приложения приводили к нарушению основной деятельности. Ещё 34% заканчивались …
Читать далее →В экосистеме npm зафиксировали крупную атаку на цепочку поставки программного обеспечения. Под удар попали пакеты Mastra — открытого TypeScript-фреймворка для разработки ИИ-агентов, рабочих процессов и приложений с большими языковыми моделями. Злоумышленники добавили в пакеты зависимость easy-day-js, которая маскировалась под популярную …
Читать далее →