ChatGPT получил режим блокировки: OpenAI закрывает один из главных каналов утечки данных через ИИ
OpenAI добавила Lockdown Mode в ChatGPT: что он отключает и кого это защитит
Читать далее →
OpenAI добавила Lockdown Mode в ChatGPT: что он отключает и кого это защитит
Читать далее →Meta* (запрещена в РФ) отключила ИИ-инструмент восстановления Instagram после массового захвата аккаунтов
Читать далее →В сети обсуждают идентификатор claude-oceanus-v1-p, который мог появиться в ограниченных тестовых каналах Anthropic. Официального релиза нет, но история уже показывает риски утечек доступа, API-прокси и перепродажи закрытых моделей.
Читать далее →В Python Package Index обнаружили вредоносный пакет parsimonius, который маскировался под легитимную библиотеку parsimonious. Разница — одна буква. Для разработчика, который быстро ставит зависимость из консоли или копирует название из чужого README, этого достаточно.
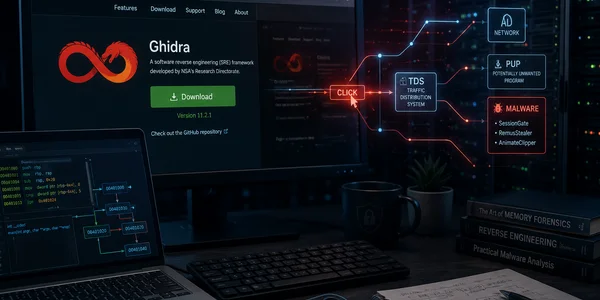
Читать далее →Исследователи обнаружили крупную схему с поддельными сайтами загрузки, которые маскировались под популярные инструменты для анализа кода, реверс-инжиниринга и OSINT. В числе приманок — Ghidra, dnSpy, SpiderFoot, ILSpy, grpcurl, MQTT Explorer, MFCMAPI, CrystalDiskMark и другие проекты
Читать далее →Исследователи разобрали VECT 2.0 и нашли критические ошибки в работе вымогателя. Вредонос может переименовывать, частично шифровать и повреждать файлы так, что восстановление невозможно даже после оплаты выкупа. Главный риск — документы, архивы, базы данных, резервные копии и виртуальные диски.
Читать далее →NVIDIA опубликовала Nemotron 3 Ultra — старшую модель семейства Nemotron 3 с открытыми весами. Модель получила 550 млрд параметров, 55 млрд активных параметров, архитектуру Mamba-Transformer MoE, контекст до 1 млн токенов и ориентацию на агентные сценарии, программирование, исследовательские задачи и …
Читать далее →Киберпреступная группа TA4922, которую исследователи связывают с китайскоязычной средой, расширила атаки за пределы Восточной Азии. Новые кампании затронули Великобританию, Германию, Италию и ЮАР. В арсенале группы замечены Atlas RAT, RomulusLoader, SilentRunLoader, AnyDesk и SyncFuture.
Читать далее →Исследователь Стивен Мёрдок обнаружил, что редко изучаемое 176-битное поле в навигационном сообщении GPS почти 20 лет передавало данные, похожие на зашифрованный служебный трафик. Вероятная цель — система OTAD для удалённой рассылки криптографических ключей военным GPS-приёмникам.
Читать далее →После исчезновения MAX из App Store в Telegram снова заговорили о блокировках, цифровом суверенитете и зависимости российских приложений от iOS и Android. Разбираем главный тезис резкого поста Павла Дурова: без собственной мобильной ОС замена иностранных сервисов на национальные не меняет …
Читать далее →Российские операторы связи обсуждают с властями возможность вернуть прямой доступ к ChatGPT, Claude, Gemini и другим сервисам, которые не блокировал Роскомнадзор, но которые сами ограничили работу в России. Разбираем, что известно, как это может работать и какие риски остаются для …
Читать далее →Red Hat подтвердила компрометацию npm-пакетов в пространстве @redhat-cloud-services. Вредоносные версии содержали вариант Shai-Hulud под названием Miasma, который крадёт GitHub-токены, npm-токены, облачные ключи, SSH-ключи и другие секреты разработчиков.
Читать далее →Anthropic предупреждает: следующий шаг — ИИ, который ускоряет собственную разработку
Читать далее →Исследователь Permiso Security описал ChatGPhish — технику, при которой вредоносная веб-страница через Markdown и непрямую prompt injection может заставить ChatGPT показать фишинговые ссылки, QR-коды и ложные предупреждения внутри привычного интерфейса.
Читать далее →Google выпустила июньское обновление безопасности Android и закрыла уязвимость нулевого дня CVE-2025-48595. Компания указала, что для этой ошибки есть признаки ограниченной целевой эксплуатации.
Читать далее →