Угрозы, уязвимости и анализ эксплойтов.
Технический разбор актуальных угроз: от свежих баз CVE и 0-day эксплойтов до анализа малвари и патчей безопасности. Оперативная информация для сисадминов и исследователей ИБ, помогающая вовремя закрыть дыры в софте и защитить инфраструктуру от современных атак.
Апрельский Patch Tuesday: Microsoft закрыла 167 уязвимостей, SAP и Ivanti — критические баги
Patch Tuesday в апреле: SharePoint уже атакуют, Adobe срочно чинит Reader, SAP и Ivanti закрывают критические баги
Читать далее →
VIPERTUNNEL прятали в фальшивой DLL: исследователи описали новый Python-бэкдор
InfoGuard Labs раскрыла VIPERTUNNEL: Python-бэкдор с туннелем SOCKS5 и многослойной маскировкой
Читать далее →
В России начали распространять фишинговые «петиции» против блокировок интернет-ресурсов
Фишинговые сайты под видом общественных инициатив начали распространять через мессенджеры
Читать далее →
Microsoft предупредила об уязвимости в Android-SDK, который использовали криптокошельки с десятками миллионов установок
Уязвимый EngageSDK в Android-приложениях: под ударом данные пользователей криптокошельков.
Читать далее →
Открыли PDF — отдали данные: Adobe выпустила экстренный патч для Reader
В Adobe Reader нашли активно эксплуатируемую уязвимость: обновление уже вышло
Читать далее →
Хакеры прячут скриммер банковских карт в пикселе SVG: заражены десятки интернет-магазинов
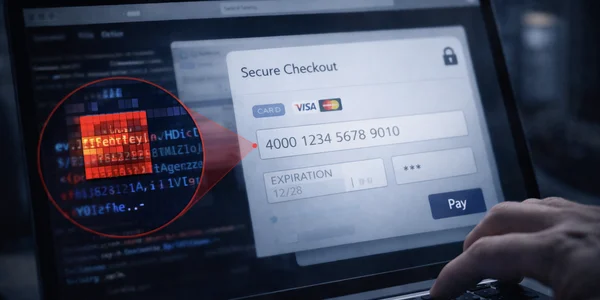
Новый трюк MageCart: вредоносный код спрятали в 1×1 пикселе изображения. Как SVG-картинка крадет данные банковских карт
Читать далее →
Juniper срочно закрыла почти три десятка уязвимостей в Junos OS: среди них есть уязвимости с риском полного захвата устройства
Juniper выпустила крупный пакет исправлений для Junos OS и Junos OS Evolved — от отказа в обслуживании до полного компрометации
Читать далее →
Критическую уязвимость в Marimo начали использовать меньше чем через 10 часов после публикации
Marimo не успел обновиться: критическую RCE начали эксплуатировать в тот же день. Одна публикация — и сразу атака, хакеры собрали эксплойт по описанию
Читать далее →
Хакеры всё чаще используют ошибки в Kubernetes, чтобы выйти из контейнера в облако
Одна ошибка в Kubernetes — и хакер уже в облачном аккаунте. Как ошибки в Kubernetes открывают путь к облачной инфраструктуре.
Читать далее →
ФБР извлекло удалённые Signal-сообщения с iPhone через базу push-уведомлений iOS
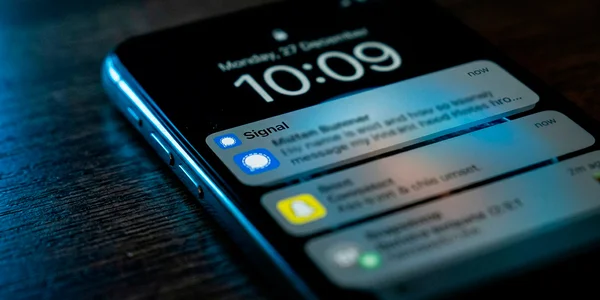
ФБР представило в федеральном суде Signal-сообщения, извлечённые с iPhone сотрудничающей свидетельницы. Приложение было удалено, исчезающие сообщения сработали — но превью остались в системной базе push-уведомлений iOS. Защититься можно одной настройкой внутри Signal.
Читать далее →
Невидимый бэкдор для Linux стал опаснее: у BPFDoor нашли новые варианты
Опасный бэкдор BPFDoor выучил новые трюки: ICMP-реле и скрытое управление без следов
Читать далее →
В CUPS нашли опасную цепочку уязвимостей: при неудачной настройке сервера возможен удаленный захват системы
В OpenPrinting CUPS раскрыли цепочку уязвимостей CVE-2026-34980 и CVE-2026-34990. Первая дает выполнение кода через общую очередь печати, вторая — повышение привилегий до root через локальный токен. Разбираем, где реальный риск, какие версии затронуты и почему заголовок про “remote root” требует …
Читать далее →
OpenSSL закрыла уязвимость с утечкой данных из буфера и пакет январских багов: что из этого реально опасно
OpenSSL выпустила исправления для нескольких уязвимостей, включая CVE-2026-31790, которая может раскрывать данные из памяти процесса при специфичном использовании RSA KEM.
Читать далее →