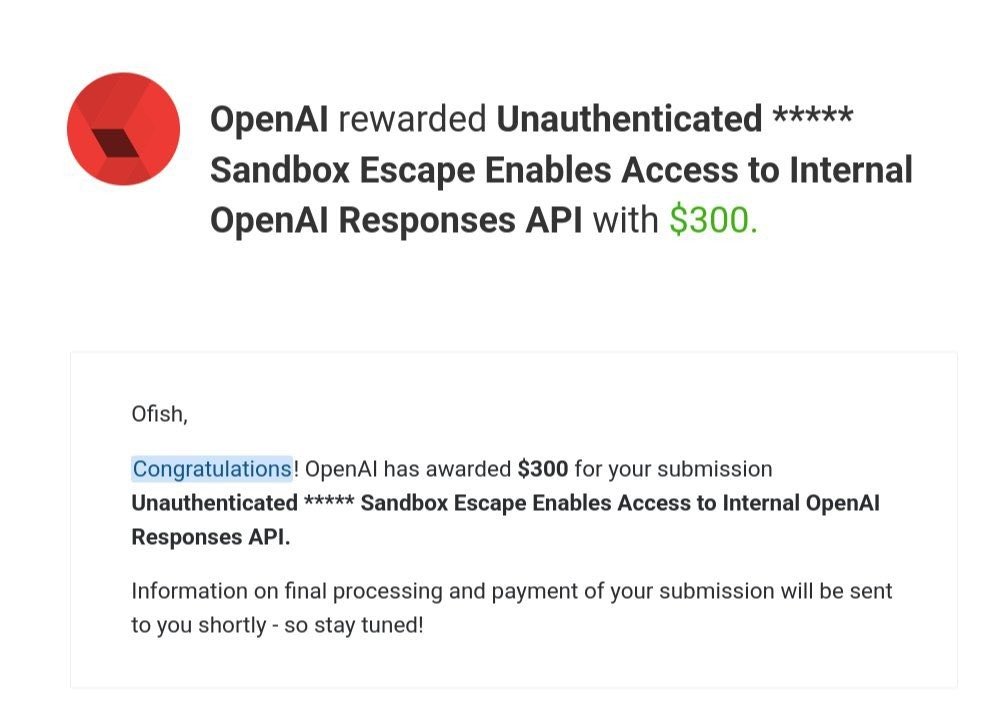
Исследователь Оливер Фиш сообщил об уязвимости в системах OpenAI, которая, как он утверждает, позволяла выйти из изолированной среды и обращаться к внутреннему Responses API без API-ключа и учетной записи. За отчет OpenAI выплатила ему $300.
Скриншот выплаты и название отчета опубликовал сам Фиш. Отчет назывался Unauthenticated Sandbox Escape Enables Access to Internal OpenAI Responses API — «Выход из песочницы без аутентификации позволяет получить доступ к внутреннему Responses API OpenAI». Историю также изучило Cyber Security News.
Технические подробности Фиш пока не раскрыл. В открытом доступе нет рабочего примера атаки, адреса уязвимого сервиса, списка доступных моделей, сроков существования ошибки и информации о том, какие ограничения оставались после обхода защиты.
Из названия отчета следует, что исследователь столкнулся сразу с двумя проблемами: выходом за ограничения изолированной среды и возможностью обратиться к внутреннему API без стандартной аутентификации.
Responses API используется разработчиками для обращения к моделям OpenAI и инструментам, необходимым для агентных сценариев. В обычном API разработчик проходит аутентификацию, а использование моделей связывается с его учетной записью и биллингом.
Фиш утверждает, что найденный им путь позволял отправлять запросы к платным моделям без API-ключа и даже без аккаунта. Cyber Security News пишет, что при таком сценарии запрос мог обходить обычные проверки личности и оплаты. Насколько широким был доступ, неизвестно.
Сама сумма особенно заметна из-за действующих правил программы OpenAI. В марте 2025 года компания увеличила максимальное вознаграждение в Security Bug Bounty с $20 тыс. до $100 тыс. Такая сумма предусмотрена для исключительных критических уязвимостей с высоким реальным ущербом.
Это не означает, что любой выход из песочницы автоматически стоит $100 тыс. Выплата зависит от воспроизводимости, необходимых условий, фактического доступа и последствий атаки. OpenAI публично не объяснила, почему отчет Фиша оценили именно в $300.
Низкая выплата может означать, что компания сочла реальный ущерб гораздо меньше, чем можно предположить из названия отчета. Может быть и другой вариант: при оценке не учли часть потенциальных последствий. Данных, позволяющих выбрать одну из этих версий, сейчас нет.
Некоторые публикации уже называют уязвимость критической. Для такой оценки пока не хватает информации. Неизвестно, требовались ли специальные условия для получения доступа, насколько долго сохранялась возможность отправлять запросы, существовали ли серверные ограничения на частоту вызовов и сколько моделей было доступно. Нет и публичной оценки CVSS или другого официального рейтинга серьезности.
Сам факт выплаты показывает, что отчет прошел проверку программы и был вознагражден. Но из $300 тоже нельзя определить техническую серьезность ошибки: таблица выплат и итоговая оценка конкретного отчета публично не раскрыты.
Стоимость эксплойта зависит от возможностей, которые он дает. Одно дело — ограниченное обращение к внутреннему сервису в определенной конфигурации. Другое — надежный выход из виртуальной машины на хост, удаленное выполнение кода или постоянный доступ к чужим данным.
Полного технического описания работы Фиша нет, поэтому сравнивать $300 с гипотетической ценой на сером или черном рынке было бы спекуляцией.
Можно сравнить выплату только с официальными условиями самой OpenAI: за наиболее серьезные и необычные находки компания обещает до $100 тыс.
О доступе к чужим чатам, файлам, API-ключам или учетным записям ничего не сообщалось. Также нет свидетельств, что уязвимость использовали кто-либо кроме самого исследователя.
Cyber Security News отдельно отмечает отсутствие опубликованного рабочего примера, уязвимого адреса, CVE, списка затронутых моделей, периода существования бага и официальной информации об исправлении.
Оливер Фиш — разработчик, который также участвует в программах поиска уязвимостей. В своем резюме он пишет, что находил критические проблемы в популярных продуктах, а раньше работал пентестером и обнаруживал XSS, SSRF, утечки секретов AWS, ошибки настройки облачной инфраструктуры и другие уязвимости.
После выплаты OpenAI исследователь написал в X:
«Нет никаких причин сообщать им о чем-либо еще, что я обнаружу».
Оригинальное сообщение появилось 7 октября вместе со скриншотом награды.
Для bug bounty это плохой результат независимо от реальной серьезности конкретного бага. Одна из задач таких программ — создать понятный канал, через который исследователю выгодно сначала передать проблему владельцу системы и дать время на исправление.
Если исследователь считает вознаграждение несоразмерным находке, следующий баг он может просто не принести.
В 2026 году у OpenAI работают две связанные программы. Security Bug Bounty принимает классические технические уязвимости в инфраструктуре и продуктах компании.
Safety Bug Bounty, запущенная в марте 2026 года, предназначена для специфических проблем ИИ: атак на агентов, промпт-инъекций с реальными последствиями, обходов защитных механизмов и других сценариев злоупотребления. При этом сама OpenAI прямо указывает: если проблема позволяет получить функции или данные сверх разрешенного уровня доступа, ее следует отправлять именно в Security Bug Bounty.
Судя по описанию Фиша, его случай как раз относится к обычной программе безопасности: речь идет не о том, что модель согласилась ответить на запрещенный вопрос, а об обходе технического контроля доступа.
Песочницы стали особенно важны после появления агентов, которые умеют самостоятельно выполнять код. Изолированная среда должна ограничить доступ процесса к внутренним системам, файлам и сети. Если код из песочницы может обращаться к сервисам, которые не предназначались для него, отдельная ошибка конфигурации превращается в способ пересечь границу между пользовательской задачей и внутренней инфраструктурой.
В случае Фиша особенно интересна именно комбинация двух вещей: заявленный выход за ограничения песочницы и возможность вызвать внутренний API без стандартного ключа. Но пока неизвестна архитектура этого обхода, выводы о максимальном ущербе делать рано.
Вопросы и ответы
Что нашел Оливер Фиш?
Фиш утверждает, что смог выйти за ограничения песочницы OpenAI и обратиться к внутреннему Responses API без обычного API-ключа и аккаунта.
OpenAI подтвердила уязвимость?
В опубликованном Фишем скриншоте показана выплата $300 за отчет. Отдельного технического комментария OpenAI об уязвимости пока нет.
Можно ли было бесплатно пользоваться GPT-5 или другими конкретными моделями?
Фиш говорит о доступе к платным моделям, но конкретный список не опубликован. Утверждать, что баг давал доступ именно к GPT-5 или ко всем моделям OpenAI, нельзя.
Можно ли было запустить на этом баге собственный бесплатный сервис с моделями OpenAI?
Теоретически обход аутентификации и оплаты мог бы использоваться в таком сценарии, но неизвестны ограничения найденного маршрута. Подтверждения, что он позволял стабильно обслуживать большой поток запросов, нет.
Сколько OpenAI заплатила Фишу?
$300.
Сколько OpenAI платит за критические баги?
С 2025 года максимальное вознаграждение Security Bug Bounty за исключительные критические находки составляет $100 тыс.
Почему тогда Фиш получил только $300?
OpenAI этого публично не объяснила. Размер выплаты мог зависеть от реального масштаба доступа, условий эксплуатации и других деталей, которые сейчас не опубликованы.
Утекли ли данные пользователей?
Подтверждений этого нет. Не сообщалось о доступе к чужим чатам, файлам, API-ключам или другой пользовательской информации.
Баг уже исправлен?
Публичного сообщения OpenAI с датой исправления пока нет. Сам факт выплаты означает, что отчет был обработан, но точный статус исправления из открытых данных неясен.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.