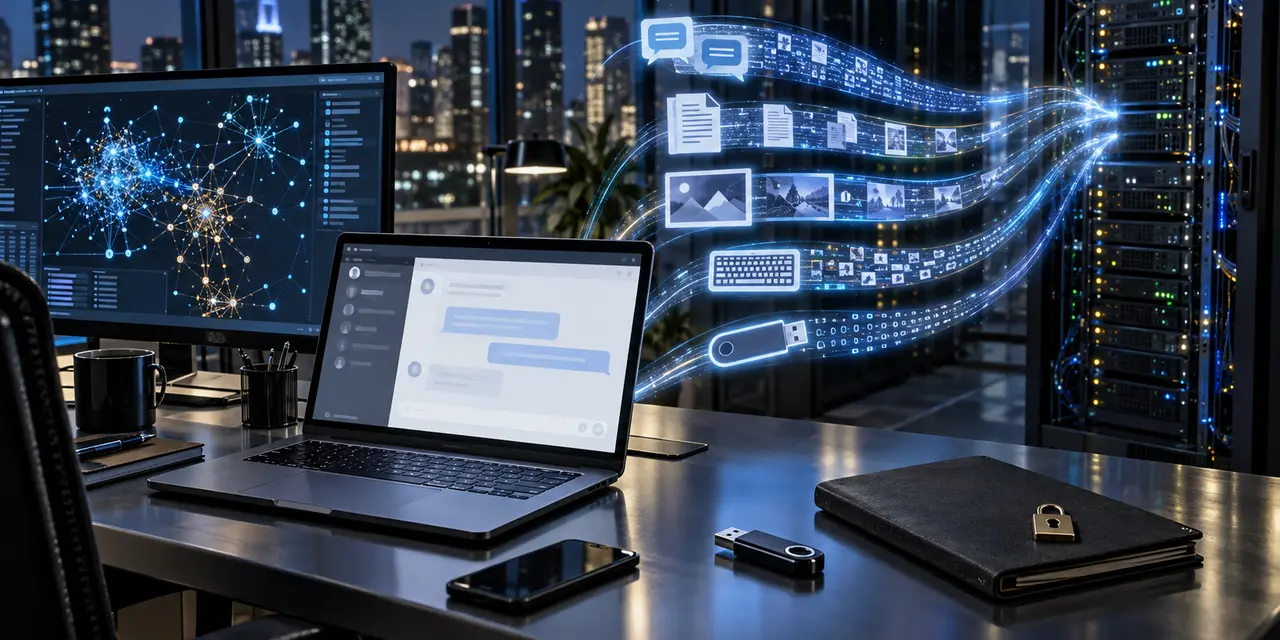
«Ростелеком» изучает рынок DLP-систем, которые смогут контролировать переписку сотрудников в Telegram, MAX, социальных сетях и веб-почте, анализировать ввод с клавиатуры, делать снимки экрана и блокировать передачу конфиденциальных данных. Система рассчитана минимум на 5 тыс. пользователей и должна собирать часть событий даже при временном отключении компьютера от корпоративной сети.
Техническое задание предусматривает контроль USB-накопителей, принтеров, буфера обмена, облачных хранилищ и сетевых ресурсов. DLP также должна распознавать текст на изображениях, строить граф связей сотрудников, искать аномальное поведение и открывать защищенные архивы, перебирая пароли из подключенного словаря.
Речь пока не идет о внедрении конкретного продукта. «Ростелеком» проводил RFI — запрос информации для анализа рынка перед возможной закупкой и внедрением DLP на условиях бессрочной лицензии. Предложения принимались до 14 сентября 2026 года, победителя в рамках этой процедуры не выбирают. Компания объяснила CNews, что изучает профильные решения для защиты конфиденциальной корпоративной информации.
DLP, или Data Loss Prevention, — класс систем для предотвращения утечек данных. Они анализируют действия пользователей и содержимое передаваемой информации, а при совпадении с политикой безопасности могут сохранить событие, уведомить специалиста или остановить передачу.
В требованиях «Ростелекома» указано не менее 5 тыс. контролируемых пользователей с возможностью дальнейшего увеличения производительности. Для сравнения, штат всей группы значительно больше, поэтому эта цифра не означает, что система обязательно предназначена для контроля всех сотрудников компании.
Техническое задание охватывает практически основные способы вывода информации с рабочего компьютера: интернет, мессенджеры, социальные сети, электронную почту, сетевые папки, облака, принтеры и внешние накопители.
Отдельный модуль должен перехватывать и анализировать сообщения и файлы, которые передаются через мессенджеры и средства коммуникации. В документации перечислены Telegram, MAX, «Агент Mail.ru» и «Яндекс Телемост». Среди социальных сетей названы «ВКонтакте», «Мой Мир@Mail.ru» и «Одноклассники».
Для Telegram и MAX отдельно требуется контроль веб-версий. Утверждение о «перехвате Telegram» не означает, что будущая DLP должна взламывать криптографию самого мессенджера. Корпоративные системы могут получать данные непосредственно на контролируемой рабочей станции или анализировать веб-трафик после его расшифровки другими компонентами инфраструктуры.
Такой подход уже используется в существующих DLP. Например, Solar Dozor поддерживает перехват и блокировку сообщений и файлов в Telegram Desktop и Telegram Web на рабочих станциях. Отдельный модуль продукта может получать расшифрованный HTTPS-трафик от корпоративного шлюза и анализировать данные, которые передаются через веб-сервисы.
Telegram разделяет облачные и секретные чаты. Обычная переписка использует шифрование между клиентом и сервером и хранится в Telegram Cloud. Секретные чаты используют сквозное шифрование и доступны только на устройствах, где они были созданы.
Сам Telegram отдельно предупреждает, что шифрование защищает данные при передаче от провайдера, владельца Wi-Fi и других посредников, но не может защитить пользователя, если ИТ-отдел получил доступ к его рабочему компьютеру.
Это как раз модель, в которой работает агент DLP: программа установлена на самом корпоративном устройстве и может анализировать действия пользователя на нем.
Секретные чаты Telegram к веб-версии отношения не имеют. Telegram указывает, что Telegram Web и Telegram Desktop их сейчас не поддерживают: такие чаты привязаны к устройству и не хранятся в облаке.
Поэтому из опубликованного технического задания нельзя сделать вывод, что «Ростелеком» ищет технологию обхода сквозного шифрования Telegram.
Отдельный модуль предназначен для HTTP- и HTTPS-трафика.
Техническое задание требует анализировать сообщения и файлы, отправленные или полученные через веб-почту, в том числе сервисы Mail.ru и «Яндекса». Также предусмотрена фильтрация запросов из «Яндекс Браузера», Chrome и Firefox.
Система должна работать с GET-, POST- и PUT-запросами, использовать белые и черные списки, фильтровать данные по MIME-типам и искать информацию по тексту и атрибутам передаваемых файлов.
Контроль распространяется на веб-мессенджеры, чаты, форумы, файлообменники, публикацию комментариев и другие веб-службы.
Контроль мессенджеров составляет только часть требований. DLP должна регистрировать данные, которые сотрудник вводит с клавиатуры, следить за буфером обмена и делать снимки экрана. Отдельно предусмотрен мониторинг файлов на рабочих станциях и сетевых ресурсах.
Еще один канал — печать. Система должна фиксировать попытки отправить документ как на обычный, так и на виртуальный принтер.
Под контроль попадают USB-устройства, Wi-Fi, Bluetooth, CD/DVD и устройства с интерфейсом PCMCIA. Для больших файлов предусмотрена возможность сохранять только часть теневой копии, например первые 100 МБ.
Агент должен продолжать фиксировать события, когда компьютер отключен от сети. Собранные сведения передаются на сервер после восстановления соединения.
Отдельное требование касается работы клиентской части на компьютерах сотрудников. Агент должен работать в скрытом режиме. Администратору требуется возможность менять названия его процессов, которые видны пользователю через командную строку и средства мониторинга ресурсов.
Серверная часть должна поддерживать российскую операционную систему RED OS, а агент — Windows 10, Windows 11 и «Альт Рабочая станция».
Для DLP также указан сертификат ФСТЭК на соответствие требованиям по уровню доверия не ниже четвертого. Данные предполагается хранить в PostgreSQL версии 15 или новее, а управлять системой — через веб-консоль.
В техническом задании предусмотрена поведенческая аналитика. DLP должна связывать события между собой и строить граф коммуникаций: показывать, с кем общается сотрудник внутри и за пределами организации, насколько интенсивно идет обмен и какие сообщения или файлы передаются.
Еще одна функция — поиск аномалий и автоматическое формирование групп риска без заранее заданных шаблонов поведения.
Такие механизмы нужны для ситуаций, когда отдельное действие само по себе не нарушает правило. Например, передаваемый документ может не содержать запрещенных ключевых слов, но резкий рост количества файлов, отправляемых новому внешнему контакту, уже отличается от обычной активности пользователя.
В систему также хотят встроить виртуального ассистента, которому специалист сможет задавать вопросы на естественном языке.
Требование о подборе паролей относится к защищенным архивам. Если DLP обнаружит такой файл, она должна автоматически попытаться открыть его, перебирая пароли из подключенного словаря. После успешного открытия содержимое архива можно проверить обычными средствами анализа.
Это не полный перебор всех возможных паролей и не механизм взлома учетных записей Telegram, MAX или корпоративных сервисов.
Словарный подбор эффективен против паролей, которые присутствуют в используемом наборе. Сложный случайный пароль таким способом может не раскрыться.
Именно архивы указаны в техническом задании как объект автоматического подбора.
Еще один способ, который должна перекрывать система, — передача информации в виде изображения.
В требования включено OCR, оптическое распознавание символов. DLP сможет извлекать текст из изображений, отсканированных документов и снимков экрана, после чего применять к распознанным данным правила поиска конфиденциальной информации.
Простая смена формата в таком случае не помогает: если сотрудник сфотографирует таблицу или сделает снимок документа, текст все равно можно обнаружить после распознавания.
Сам класс технологий для компании не новый. В группу «Ростелеком» входит «Солар», разработчик DLP-системы Solar Dozor. Продукт уже контролирует различные каналы передачи информации, включая Telegram, веб-сервисы, файлы и рабочие станции. В актуальных версиях реализованы блокировка сообщений и файлов Telegram, контроль Telegram Web и запись активности экранов для расследований.
Техническая возможность собрать информацию еще не означает, что работодатель может использовать ее без ограничений. Статья 86 Трудового кодекса разрешает обрабатывать персональные данные работников для определенных целей, включая контроль количества и качества работы и обеспечение сохранности имущества. Сотрудников также необходимо знакомить под роспись с документами работодателя, которые устанавливают порядок обработки их персональных данных.
Федеральный закон №152-ФЗ требует заранее определить цели обработки. Объем собираемых персональных данных должен этим целям соответствовать и не быть избыточным.
Для DLP это существенно: система технически способна собирать большой объем сведений — от переписки до снимков экрана и графа контактов, поэтому конкретный режим ее применения зависит от внутренних документов организации и требований законодательства.
Вопросы и ответы
«Ростелеком» уже внедрил эту DLP?
Нет. Опубликован запрос информации для анализа рынка. Победителя в рамках RFI не выбирают, а факт развертывания описанной системы на 5 тыс. рабочих мест не подтвержден.
DLP сможет взломать шифрование Telegram?
Такого требования нет. Корпоративная DLP может получать данные непосредственно на рабочем компьютере или анализировать разрешенным способом расшифрованный корпоративный веб-трафик. Сам Telegram предупреждает, что защита мессенджера не спасает от ИТ-отдела, имеющего доступ к рабочему компьютеру.
DLP сможет читать секретные чаты Telegram Web?
Секретных чатов в Telegram Web сейчас нет. Они используют сквозное шифрование, привязаны к устройству и не хранятся в Telegram Cloud.
Система будет подбирать пароли сотрудников?
В техническом задании подбор паролей относится к защищенным архивам. Система должна пробовать варианты из подключенного словаря, чтобы открыть архив и проверить файлы внутри. Требования взламывать пароли от Telegram, MAX, почты или учетных записей в документации нет.
Что еще сможет контролировать DLP?
Требования охватывают сообщения, файлы, веб-трафик, клавиатурный ввод, буфер обмена, снимки экрана, печать, облачные хранилища, сетевые ресурсы и внешние устройства. Часть событий должна фиксироваться даже без подключения рабочего компьютера к корпоративной сети.
Может ли DLP остановить отправку сообщения?
Да, если выбранный продукт поддерживает активную блокировку соответствующего канала. Такие возможности уже есть у существующих DLP: Solar Dozor, например, умеет блокировать сообщения и файлы в Telegram Desktop и Telegram Web.
Зачем системе граф связей?
Он объединяет контакты, сообщения, файлы и интенсивность обмена между пользователями. Это помогает расследовать инциденты и искать изменение привычного поведения сотрудника.
У «Ростелекома» есть собственная DLP?
Да. В группу входит компания «Солар», которая разрабатывает Solar Dozor. Нынешний RFI поэтому не означает, что группа впервые выбирает технологию такого класса или обязательно собирается купить сторонний продукт.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.