«СберТех» объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе — экспертиза собственной Лаборатории проверки ПО и платформа Platform V Orchestrator for Security Services. Проверять предлагается сторонние программы, библиотеки и контейнерные образы до их внедрения в корпоративную инфраструктуру. О запуске компания сообщила 15 октября 2026 года.
Как устроено новое направление
Компания объединила лабораторные методики анализа и программную платформу, которая управляет проверками. В официальном сообщении «СберТех» поясняет, что задача — перейти от набора отдельных инструментов и ручного сопоставления отчетов к единому процессу оценки ПО перед допуском в инфраструктуру. Платформа должна собирать результаты разных проверок и помогать специалистам принимать решение о внедрении продукта.
Разработчик связывает запуск направления с увеличением числа программных продуктов от разных поставщиков, широким использованием открытых компонентов и рисками атак на цепочки поставок. Такие проверки особенно важны там, где новые приложения проходят через несколько команд и контрольных процедур. При этом автоматизация анализа не равнозначна подтверждению полной безопасности программы: итоговое решение остается за специалистами заказчика.
Что именно проверяет Platform V Orchestrator
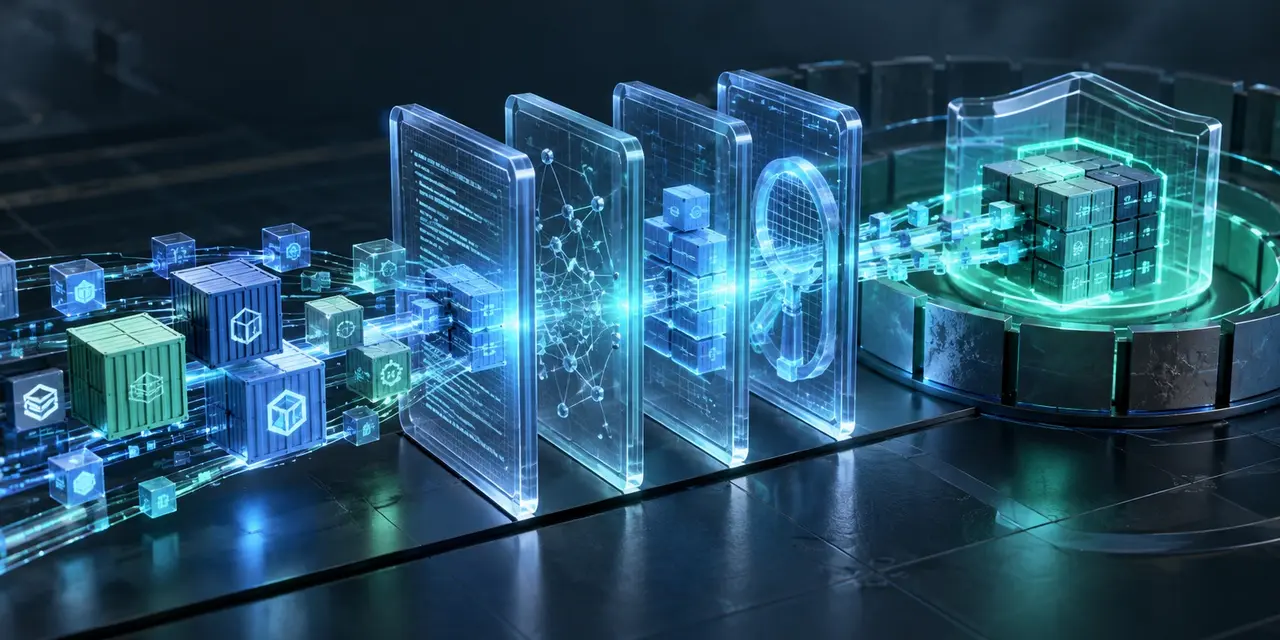
В описании продукта перечислены несколько компонентов платформы. SandCore отвечает за управление процессом и координацию встроенных и внешних средств анализа. Модуль SCA (Software Composition Analysis) показывает состав библиотек с открытым исходным кодом, помогает находить уязвимости в зависимостях и проверять лицензии. Container Security предназначен для анализа контейнерных образов, включая поиск уязвимостей и ошибок конфигурации.
Компонент STAS проверяет исходный код, бинарные файлы, репозитории и программные дистрибутивы. Genesis использует цифровые отпечатки файлов для сравнения компонентов и обнаружения изменений между версиями. По замыслу разработчика, результаты этих проверок можно собрать в одном процессе вместе с данными от уже используемых заказчиком инструментов. Это важно, когда проверки выполняются разными сканерами, а оценку их результатов приходится проводить вручную.
Для кого предназначено решение
«СберТех» называет среди потенциальных заказчиков банки, промышленные предприятия, операторов связи, энергетические компании и государственные организации. Для таких структур задача не ограничивается поиском ошибки в одном приложении: необходимо понимать состав полученного ПО, контролировать его версии и фиксировать результаты проверок. Компания заявляет, что платформа поможет увеличить объем анализа без пропорционального расширения команды, однако количественных результатов такого масштабирования в пресс-релизе не приводит.
Развертывание и интеграция
Platform V Orchestrator for Security Services предлагается как самостоятельный продукт, который можно интегрировать с действующими средствами информационной безопасности. Предусмотрено локальное развертывание в инфраструктуре заказчика, в том числе в частных облаках и изолированных контурах обработки данных. На сайте платформы также указаны контейнерное развертывание и поддержка российских операционных систем. Это позволяет рассматривать решение для организаций с ограничениями на передачу кода и программных артефактов во внешние сервисы.
В публикации о запуске не указаны стоимость, перечень внедрений и результаты независимого сравнения с другими платформами анализа безопасности ПО. Описанные функции и ожидаемые преимущества пока представлены самим разработчиком.
Вопросы и ответы (FAQ)
Что запустил «СберТех»? Новое бизнес-направление по анализу безопасности ПО, которое объединяет Лабораторию проверки ПО и платформу Platform V Orchestrator for Security Services.
Для чего нужна Platform V Orchestrator? Она организует и автоматизирует проверки программ, библиотек и контейнеров перед внедрением, объединяя результаты разных средств анализа.
Какие компоненты входят в платформу? Разработчик перечисляет SandCore, SCA, Container Security, STAS и Genesis. Они отвечают за управление проверками, анализ зависимостей и контейнеров, исследование кода и контроль изменений.
Нужно ли отказываться от существующих сканеров? Нет. Платформа рассчитана на совместную работу со встроенными и внешними инструментами, включая средства, которые уже использует заказчик.
Подходит ли продукт для закрытых контуров? Да. Компания заявляет поддержку локального развертывания, частных облаков и изолированных сред.
Есть ли независимые оценки эффективности? В сообщении о запуске не приведены результаты независимых испытаний или сравнительных тестов платформы.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.