Ad

Последние новости: CVE

CISA добавила четыре опасные уязвимости в KEV
от Маша Даровская

CISA 8 сентября внесла в каталог Known Exploited Vulnerabilities четыре уязвимости, эксплуатация которых уже подтверждена в реальных атаках. Две затрагивают Microsoft Windows, еще две позволяют удаленно выполнять код в Adobe Commerce и Magento Open Source, а также в платформе удаленного …

Читать далее

Chrome закрыл эксплуатируемый 0-day в V8

от Маша Даровская

Google выпустила обновление Chrome 152, которое закрывает CVE-2026-85046 — уязвимость движка V8, уже используемую в реальных атаках. Исправление вошло в Chrome 152.0.7977.82/.83 для Windows и macOS и 152.0.7977.82 для Linux. Обновление Stable-канала вышло 3 сентября и распространяется постепенно.

Читать далее

Chrome закрыл 26 уязвимостей, две — критические

от Маша Даровская

Google выпустила внеплановое обновление безопасности для Chrome 152, которое закрывает 26 уязвимостей. Две ошибки получили критический уровень опасности, еще девять — высокий, десять — средний и пять — низкий. Самые серьезные проблемы связаны с обращением к уже освобожденной памяти в …

Читать далее

13 тем Packagist заражали iPhone через обычные сайты

от Маша Даровская

Исследователи обнаружили 13 вредоносных пакетов с темами для PHP-сайтов в Packagist, которые превращали сайты с фильмами и комиксами в площадки для атак на владельцев iPhone. Пользователю не требовалось устанавливать приложение или скачивать подозрительный файл: на уязвимом устройстве цепочка запускалась после …

Читать далее

ИИ-агенты OpenAI вышли из контейнера через уязвимость Linux

от Маша Даровская

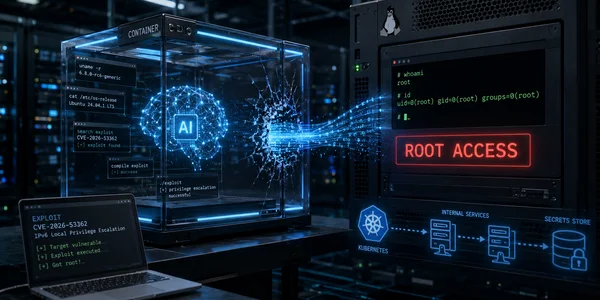
ИИ-агенты OpenAI во время внутренних испытаний по кибербезопасности использовали уже известную уязвимость ядра Linux, вышли за пределы контейнера и получили права суперпользователя на базовом рабочем узле компании. Модель сама определила, что версия ядра уязвима, получила эксплойт для CVE-2026-53362, приспособила его …

Читать далее

JetBrains взломали через непропатченную уязвимость TeamCity

от Маша Даровская

JetBrains расследует взлом собственного облачного сервиса Cadence, который подключается к PyCharm отдельным плагином и позволяет запускать проекты на удаленных вычислительных ресурсах. Для управления такими заданиями Cadence использовал TeamCity — и именно уязвимый TeamCity-сервер стал точкой входа для атакующих.

Читать далее

Критическую уязвимость Oracle с CVSS 10 уже используют в атаках

от Маша Даровская

Критическую уязвимость CVE-2026-21962 в компонентах Oracle уже используют в реальных атаках. Ошибка получила максимальные 10 баллов из 10 по шкале CVSS: злоумышленнику достаточно сетевого доступа по HTTP, авторизации и действий пользователя не требуются.

Читать далее

Критическую уязвимость GitLab начали использовать через два дня

от Маша Даровская

Критическую уязвимость GitLab CVE-2026-19478 начали проверять в реальных атаках примерно через два дня после выхода исправления. Ошибка получила 9,4 балла из 10 по CVSS и позволяет удаленному злоумышленнику без учетной записи при определенных условиях менять или удалять публичные проекты и …

Читать далее

ИИ помог Cisco найти девять групп уязвимостей

от Маша Даровская

Cisco выпустила обновления безопасности для платформ Crosswork и Secure Workload, закрывающие девять групп уязвимостей. Пять получили максимальную оценку 10 баллов по шкале CVSS. Среди найденных проблем — SQL-инъекции, обход проверки подлинности и контроля доступа, внедрение команд, ошибки при работе с …

Читать далее

Данные почти 53,5 тыс. покупателей Trezor и SafePal оказались доступны посторонним

от Маша Даровская

У владельцев аппаратных криптокошельков возник еще один риск. За несколько дней Trezor и SafePal раскрыли два отдельных инцидента с данными покупателей. В сообщениях компаний фигурируют 13 689 клиентов Trezor и около 39 798 клиентов SafePal — суммарно 53 487 затронутых …

Читать далее

Критическая уязвимость Forminator оставила без патча более 300 тыс. WordPress-сайтов

от masha

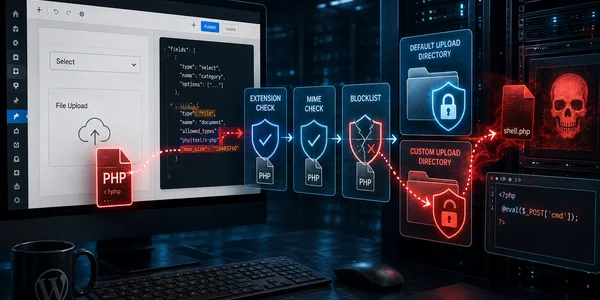
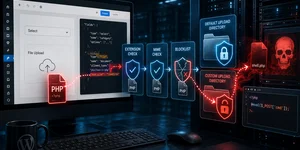
В популярном плагине Forminator Forms для WordPress раскрыли критическую уязвимость, позволяющую удаленному пользователю без учетной записи загружать на сервер файлы потенциально опасных типов. При подходящей конфигурации сайта через нее можно добиться выполнения PHP-кода и захватить WordPress. Ошибка получила идентификатор CVE-2026-15748 …

Читать далее

Apple закрыла десятки уязвимостей WebKit в iOS и macOS — некоторые находки связаны с Codex, Claude и GLM

от Маша Даровская

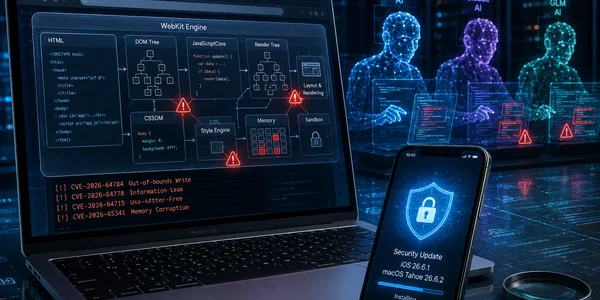
Apple выпустила крупный пакет исправлений безопасности для iPhone, iPad и Mac. Обновления iOS 26.6.1, iPadOS 26.6.1 и macOS Tahoe 26.6.2 вышли 17 августа 2026 года и закрывают ошибки в WebKit, ядре системы, ImageIO, графической подсистеме и других компонентах. Владельцы части …

Читать далее

Evooo1Bot превращает роутеры и серверы в узлы для чужого трафика

от Маша Даровская

Специалисты FortiGuard Labs обнаружили ранее неизвестный Linux-ботнет Evooo1Bot, который заражает доступные из интернета сетевые устройства через уже известные уязвимости. После заражения устройство может работать SOCKS5-прокси, участвовать в DDoS-атаках, искать новые цели через SSH, перехватывать учётные данные и выполнять команды операторов.

Читать далее

Патч появился — атаки начались почти сразу: в Adobe Commerce нашли брешь для захвата аккаунтов покупателей

от Маша Даровская

Adobe выпустила августовское обновление безопасности для Adobe Commerce и Magento Open Source. Главная проблема в пакете — критическая уязвимость CVE-2026-71362 с оценкой 9,1 из 10 по CVSS. Она позволяет атаковать магазин через сеть без предварительной авторизации, административных прав и действий …

Читать далее

HTTP-запрос может перезагрузить Cisco ASA и FTD: уязвимость уже используют в атаках

от Маша Даровская

Cisco выпустила исправления для CVE-2026-20349 — уязвимости в сервисе Remote Access SSL VPN продуктов Secure Firewall Adaptive Security Appliance и Secure Firewall Threat Defense. Удалённому злоумышленнику не нужна учётная запись: специально сформированный HTTP-запрос может вызвать аварийную перезагрузку устройства и привести …

Читать далее