Ad

Последние новости: Эксплойт

CISA добавила четыре опасные уязвимости в KEV
от Маша Даровская

CISA 8 сентября внесла в каталог Known Exploited Vulnerabilities четыре уязвимости, эксплуатация которых уже подтверждена в реальных атаках. Две затрагивают Microsoft Windows, еще две позволяют удаленно выполнять код в Adobe Commerce и Magento Open Source, а также в платформе удаленного …

Читать далее

Chrome закрыл эксплуатируемый 0-day в V8

от Маша Даровская

Google выпустила обновление Chrome 152, которое закрывает CVE-2026-85046 — уязвимость движка V8, уже используемую в реальных атаках. Исправление вошло в Chrome 152.0.7977.82/.83 для Windows и macOS и 152.0.7977.82 для Linux. Обновление Stable-канала вышло 3 сентября и распространяется постепенно.

Читать далее

13 тем Packagist заражали iPhone через обычные сайты

от Маша Даровская

Исследователи обнаружили 13 вредоносных пакетов с темами для PHP-сайтов в Packagist, которые превращали сайты с фильмами и комиксами в площадки для атак на владельцев iPhone. Пользователю не требовалось устанавливать приложение или скачивать подозрительный файл: на уязвимом устройстве цепочка запускалась после …

Читать далее

JetBrains взломали через непропатченную уязвимость TeamCity

от Маша Даровская

JetBrains расследует взлом собственного облачного сервиса Cadence, который подключается к PyCharm отдельным плагином и позволяет запускать проекты на удаленных вычислительных ресурсах. Для управления такими заданиями Cadence использовал TeamCity — и именно уязвимый TeamCity-сервер стал точкой входа для атакующих.

Читать далее

Критическую уязвимость Oracle с CVSS 10 уже используют в атаках

от Маша Даровская

Критическую уязвимость CVE-2026-21962 в компонентах Oracle уже используют в реальных атаках. Ошибка получила максимальные 10 баллов из 10 по шкале CVSS: злоумышленнику достаточно сетевого доступа по HTTP, авторизации и действий пользователя не требуются.

Читать далее

Критическую уязвимость GitLab начали использовать через два дня

от Маша Даровская

Критическую уязвимость GitLab CVE-2026-19478 начали проверять в реальных атаках примерно через два дня после выхода исправления. Ошибка получила 9,4 балла из 10 по CVSS и позволяет удаленному злоумышленнику без учетной записи при определенных условиях менять или удалять публичные проекты и …

Читать далее

OpenAI притормозила обучение передовых моделей после инцидента с Hugging Face и новых тестов Astra

от Маша Даровская

OpenAI временно замедлила развитие своих наиболее мощных моделей и перенаправила часть усилий на защиту исследовательской инфраструктуры. Компания на две недели приостанавливала обучение с подкреплением для последних моделей, предназначенных для последующего развертывания. Крупнейший запланированный цикл обучения с подкреплением для передовой модели …

Читать далее

Apple закрыла десятки уязвимостей WebKit в iOS и macOS — некоторые находки связаны с Codex, Claude и GLM

от Маша Даровская

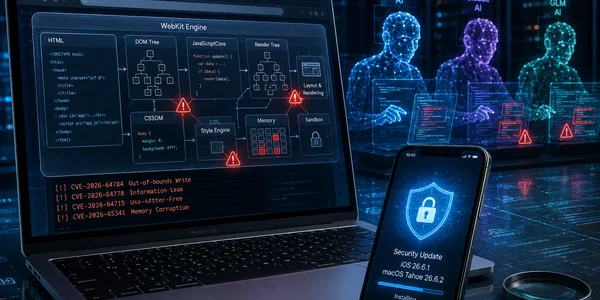
Apple выпустила крупный пакет исправлений безопасности для iPhone, iPad и Mac. Обновления iOS 26.6.1, iPadOS 26.6.1 и macOS Tahoe 26.6.2 вышли 17 августа 2026 года и закрывают ошибки в WebKit, ядре системы, ImageIO, графической подсистеме и других компонентах. Владельцы части …

Читать далее

Патч появился — атаки начались почти сразу: в Adobe Commerce нашли брешь для захвата аккаунтов покупателей

от Маша Даровская

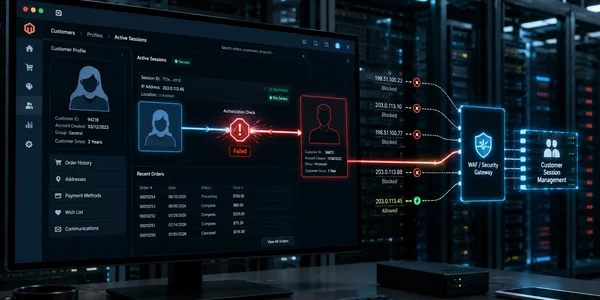
Adobe выпустила августовское обновление безопасности для Adobe Commerce и Magento Open Source. Главная проблема в пакете — критическая уязвимость CVE-2026-71362 с оценкой 9,1 из 10 по CVSS. Она позволяет атаковать магазин через сеть без предварительной авторизации, административных прав и действий …

Читать далее

HTTP-запрос может перезагрузить Cisco ASA и FTD: уязвимость уже используют в атаках

от Маша Даровская

Cisco выпустила исправления для CVE-2026-20349 — уязвимости в сервисе Remote Access SSL VPN продуктов Secure Firewall Adaptive Security Appliance и Secure Firewall Threat Defense. Удалённому злоумышленнику не нужна учётная запись: специально сформированный HTTP-запрос может вызвать аварийную перезагрузку устройства и привести …

Читать далее

Kimi K3 собрала Redis-эксплойт, но не открыла новый zero-day

от Маша Даровская

Исследователь безопасности Чаофань Шоу сообщил, что система из 32 агентов на базе Kimi K3 за 27 минут нашла ошибку в Redis и построила рабочую цепочку удалённого выполнения кода. Опубликованный репозиторий действительно содержит доказательство эксплуатации Redis 8.8.0 через обработчик TDigest в …

Читать далее

В Directum RX закрыли критическую RCE-уязвимость

от Маша Даровская

Специалисты BI.ZONE обнаружили критическую уязвимость в платформе Directum RX, используемой для управления электронными документами и корпоративными процессами. Ошибка позволяет удалённому атакующему выполнить произвольный код в среде системы, если у него есть доступ к любой учётной записи сервиса. Уязвимость зарегистрирована в …

Читать далее

SonicWall SMA1000 взламывали через две уязвимости нулевого дня

от Маша Даровская

Неизвестные злоумышленники несколько недель атаковали шлюзы удалённого доступа SonicWall SMA1000 через цепочку ранее не раскрытых уязвимостей. Они создавали туннель к закрытым внутренним службам устройства, получали права суперпользователя и устанавливали вредоносные компоненты для скрытого доступа к корпоративным сетям.

Читать далее

WordPress срочно закрывает wp2shell: эксплойты уже в сети

от Маша Даровская

В ядре WordPress обнаружили цепочку уязвимостей, позволяющую удалённо выполнять код на сервере без учётной записи и участия администратора. Атака получила название wp2shell. Проблема затрагивает стандартные установки WordPress 6.9 и 7.0, включая сайты без сторонних плагинов.

Читать далее

Эксплойты уже опубликованы: Chrome и Firefox закрыли критические уязвимости

от Маша Даровская

Google и Mozilla выпустили срочные обновления Chrome 150 и Firefox 152. Браузеры закрывают четыре критические уязвимости, связанные с повреждением памяти, обработкой WebAssembly, изоляцией сайтов и системным графическим слоем Chromium.

Читать далее