Ad

Последние новости: Инфостилер

GhostAction прячет похититель ключей в файле шрифта
от Маша Даровская

В 94 репозиториях GitHub обнаружили продолжение атаки GhostAction: злоумышленники добавляли в проекты JavaScript для кражи учетных данных, замаскированный под обычный файл шрифта. Вместе с ним появлялась задача Visual Studio Code (VS Code), которая могла запустить вредоносный код при открытии проекта. …

Читать далее →
Вредоносное ПО использовали в 65% успешных атак на российские компании

от Маша Даровская

Вредоносное ПО применяли в 65% успешных атак на российские компании в первом полугодии 2026 года. Злоумышленники используют его на разных этапах атаки: для получения доступа, закрепления в инфраструктуре, кражи учетных данных и развития проникновения вплоть до компрометации важных систем. Отдельно …

Читать далее →
Storm крадёт браузерные сессии и расшифровывает данные на сервере

от Маша Даровская

Исследователи Varonis Threat Labs разобрали инфостилер Storm, который переносит расшифровку украденных браузерных данных с заражённого компьютера на серверы операторов. Вредонос собирает пароли, cookie-файлы, данные автозаполнения, токены Google, сведения банковских карт и историю посещений, а затем передаёт их во внешнюю инфраструктуру.

Читать далее →

ClickLock запирает Mac и выманивает пароль

от Маша Даровская

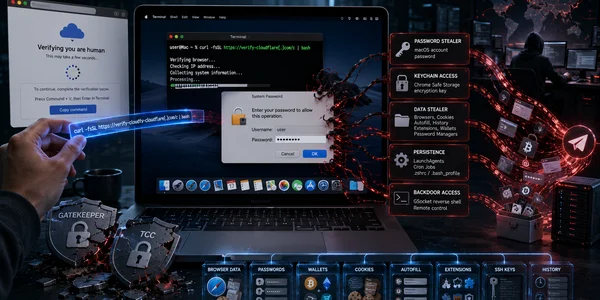
Исследователи обнаружили новый похититель данных ClickLock Stealer, атакующий пользователей macOS через поддельную проверку Cloudflare. Жертве предлагают скопировать команду с сайта, открыть Терминал и запустить её вручную. После этого вредонос крадёт пароль от Mac, данные браузеров, криптокошельки и содержимое менеджеров паролей, …

Читать далее →
Odyssey подменяет криптокошельки и оставляет бэкдор на Mac

от Маша Даровская

Исследователи продолжают фиксировать атаки вредоносной программы Odyssey на владельцев компьютеров Mac. Она крадёт пароли, файлы, связки ключей, сеансовые файлы браузеров и данные криптовалютных кошельков. После первой выгрузки информации заражение не заканчивается: Odyssey закрепляется в системе, принимает команды с удалённого сервера …

Читать далее →
Фейковые Ghidra и dnSpy добрались до верхних строк поиска: как поддельные сайты для ИБ-специалистов вели к стилерам и криптоклипперу

от Маша Даровская

Исследователи обнаружили крупную схему с поддельными сайтами загрузки, которые маскировались под популярные инструменты для анализа кода, реверс-инжиниринга и OSINT. В числе приманок — Ghidra, dnSpy, SpiderFoot, ILSpy, grpcurl, MQTT Explorer, MFCMAPI, CrystalDiskMark и другие проекты

Читать далее →
Официальные npm-пакеты Red Hat заразили стилером Miasma: атака прошла через цепочку поставок

от Маша Даровская

Red Hat подтвердила компрометацию npm-пакетов в пространстве @redhat-cloud-services. Вредоносные версии содержали вариант Shai-Hulud под названием Miasma, который крадёт GitHub-токены, npm-токены, облачные ключи, SSH-ключи и другие секреты разработчиков.

Читать далее →

WeedHack пошёл по Minecraft: фальшивые моды и читы заразили больше 116 тысяч компьютеров

от Маша Даровская

Исследователи McAfee Labs описали крупную вредоносную кампанию WeedHack, которая бьет по игрокам Minecraft через фальшивые моды, читы и игровые клиенты. Кампания активна с января 2026 года. За это время аналитики насчитали 116 464 срабатывания, более 3820 уникальных вредоносных JAR-файлов и …

Читать далее →