Ad

Последние новости: Кибератака

Хакеры угнали пуши ASOS и украли данные клиентов
от Маша Даровская

Пользователи ASOS утром 6 октября получили уведомление из официального приложения магазина с заголовком «ASOS HACKED». Внутри злоумышленники обратились к ИТ-команде и специалисту по защите данных ASOS и заявили, что получили полный доступ к среде компании в Snowflake. Если магазин не …

Читать далее →
BYOD выложила данные 3615 клиентов Trump Mobile

от Маша Даровская

Новая киберпреступная группа BYOD опубликовала данные 3615 клиентов Trump Mobile. В базе оказались имена и фамилии, адреса электронной почты, номера телефонов, домашние адреса и сведения о заказах. Часть записей журналисты проверили у самих клиентов: данные оказались настоящими. В базе есть …

Читать далее →

«Додо Пицца» и «Дринкит» восстановили работу после кибератаки

от Маша Даровская

«Додо Пицца» и «Дринкит» восстановили работу сервисов после кибератаки, которая произошла 27–28 сентября. Злоумышленники получили несанкционированный доступ к части ИТ-инфраструктуры компании. По предварительной оценке, сильнее всего пострадали данные сотрудников, а часть клиентской информации тоже могла оказаться доступна атакующим.

Читать далее →

У Пентагона утекли данные более 3 млн человек

от Маша Даровская

Посторонние получили доступ к серверу Defense Manpower Data Center — кадрового центра Минобороны США — с незашифрованными персональными данными более 3 млн человек. В файлах находились номера социального страхования, имена, даты рождения, контакты и сведения о военной службе.

Читать далее →

DDoS до 1,7 Тбит/с атаковали государственные веб-сервисы во время выборов

от Маша Даровская

За три дня специалисты зафиксировали более 3 тыс. волн DDoS-атак на государственные и телекоммуникационные системы. Максимальная мощность достигла 1,7 Тбит/с. Средства защиты веб-приложений также заблокировали более 170 млн потенциально опасных воздействий, включая сканирование и попытки найти и использовать уязвимости.

Читать далее →

Bitget потеряла $387,5 млн после взлома

от Маша Даровская

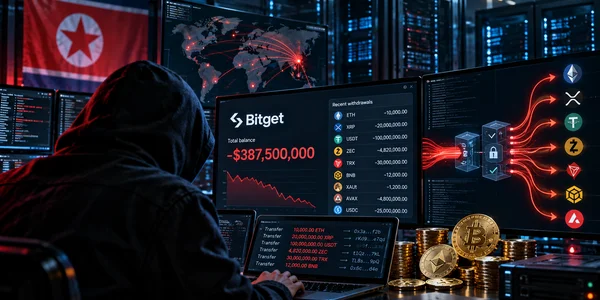
Криптобиржа Bitget пересчитала ущерб от атаки 24 сентября: злоумышленники вывели активы примерно на $387,5 млн. Первая оценка составляла $351,6 млн, но позднее специалисты обнаружили дополнительные переводы в сетях Zcash и TRON. Новых хищений после первоначального инцидента не происходило.

Читать далее →

LxBase RAT за $119 атакует российские компании

от Маша Даровская

Российские компании с июля 2026 года атакуют через фишинговые письма с новым для российского сегмента трояном удаленного доступа LxBase RAT. Вредоносная программа умеет красть пароли, cookie, токены авторизации, данные банковских карт и криптокошельков, записывать нажатия клавиш, делать снимки экрана, включать …

Читать далее →

ИИ-агенты за пять дней взломали 27 компаний

от Маша Даровская

Один китайскоязычный злоумышленник использовал несколько ИИ-агентов для массовых атак на интернет-магазины и другие компании. С 10 по 15 сентября 2026 года он запустил 105 отдельных проектов атак, как минимум 27 организаций были скомпрометированы в разной степени. Исследователи обнаружили на сервере …

Читать далее →
Click2Shell: одна ссылка открывала путь к захвату WordPress

от Маша Даровская

WordPress исправил уязвимость Click2Shell, из-за которой специально подготовленная ссылка могла заставить сайт установить и открыть для предпросмотра выбранную атакующим тему из официального каталога WordPress.org. Для этого злоумышленнику не требовалась собственная учетная запись на сайте: достаточно было, чтобы ссылку открыл администратор …

Читать далее →
Cisco ISE атакуют через критическую уязвимость без пароля

от Маша Даровская

Cisco выпустила экстренное исправление для критической уязвимости CVE-2026-76460 в Identity Services Engine. Уязвимость получила максимальные 10 баллов из 10 по CVSS и уже используется в реальных атаках. Для эксплуатации не нужна учетная запись: удаленный атакующий может отправить специально сформированный запрос …

Читать далее →
Забытые домены возвращаются уже в чужих руках

от Маша Даровская

Старый сайт может исчезнуть, но его адрес продолжит жить. Ссылки остаются в поисковой выдаче, письмах и документах, QR-коды — на упаковке и рекламных материалах, а поддомены — в настройках корпоративной инфраструктуры. Если компания перестает контролировать такой адрес, доверие к нему …

Читать далее →
DDoS ударил по «Балансу продавца» Wildberries

от Маша Даровская

Часть продавцов Wildberries столкнулась с задержками выплат за уже проданные товары. Объединенная компания Wildberries и Russ связала проблему с защитными мерами после DDoS-атак на сервис «Баланс продавца»: при повышенной вредоносной нагрузке система может временно приостанавливать отдельные операции по перечислению денег.

Читать далее →
Drama RAT захватывает Android через спецвозможности

от Маша Даровская

Специалисты Positive Technologies разобрали Drama RAT — банковский троян для Android с функциями удаленного управления. Вредонос распространяется через фишинговые сообщения, маскируется под VPN, банковские приложения и взломанные утилиты, а после установки получает доступ к SMS, микрофону, камере и экрану. Ключевым …

Читать далее →
РКН отразил 1663 DDoS-атаки за август

от Маша Даровская

Центр мониторинга и управления сетью связи общего пользования Роскомнадзора в августе 2026 года отразил 1663 DDoS-атаки на защищаемые системы. Максимальная мощность достигла 562,16 Гбит/с, пиковая интенсивность — 52,88 млн пакетов в секунду. Самая продолжительная атака шла 9 дней 21 час …

Читать далее →
Реестр Coder раздавал вредоносные модули

от Маша Даровская

Инфраструктура реестра модулей Coder оказалась скомпрометирована: 31 августа часть запросов к официальному registry.coder.com перенаправлялась на сервер злоумышленника. Он раздавал измененные модули с кодом для поиска и кражи облачных учетных данных и других секретов.

Читать далее →