Beget снова атакуют: возможны сбои маркетплейсов и банков
Один из крупнейших российских хостинг-провайдеров Beget 15 ноября сообщил о новой масштабной DDoS-атаке.
Читать далее →
Один из крупнейших российских хостинг-провайдеров Beget 15 ноября сообщил о новой масштабной DDoS-атаке.
Читать далее →Специалисты Positive Technologies раскрыли ранее неизвестную APT-группировку StingyBasilisk, которая почти четыре года оставалась незамеченной в сети государственного учреждения.
Читать далее →Обычный анимированный стикер может стать точкой входа для атаки, даже если получатель его не открывает. Исследователь Сайфелдин Азиз на конференции OffensiveCon Tokyo рассказал о цепочке ошибок Telegram, которая позволяла выполнить код на iPhone без действий пользователя. Но есть важное обновление: …
Читать далее →Совместное расследование Group-IB и NyxLab описывает крупную кампанию против корпоративных межсетевых экранов и VPN-шлюзов. Исследователи связали наблюдаемую активность с оператором, которого называют k0t, и обнаружили более 70 тысяч записей раскрытых учетных данных и связанных материалов, включая дампы LDAP.
Читать далее →НКЦКИ направил владельцам критической инфраструктуры предписание обновить PHP, проверить серверы и при задержке патча ограничить доступ к сайтам.
Читать далее →Исследователи Kaspersky GReAT 21 октября 2026 года рассказали о новой кампании кибершпионажа Operation FlashHole, которую связывают с группировкой Lazarus. Активность прослеживается как минимум с июля 2025 года
Читать далее →Уязвимость в VMmanager 6, платформе управления виртуальными серверами компании ISPsystem из «Группы Астра», использовали при атаках на российские хостинг-компании.
Читать далее →ConnectWise отключила Cloud Backup после компрометации учетных данных облачного приложения. Huntress подтвердила несанкционированные входы в Microsoft 365.
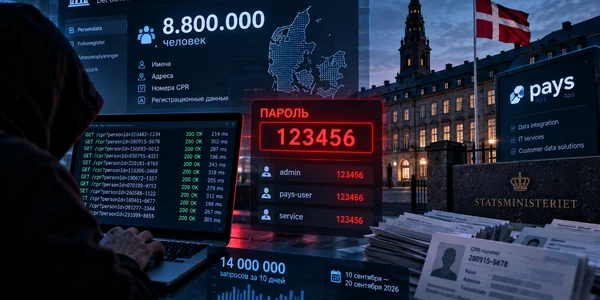
Читать далее →В Дании злоумышленник получил доступ к государственному реестру населения CPR через учетные записи небольшой IT-компании Pays ApS. Через ее подключение к реестру было выполнено около 14 млн автоматизированных запросов, а посторонний получил доступ к персональным данным примерно 8,8 млн человек. …
Читать далее →Исследователи Push Security обнаружили, что четыре из пяти перехваченных атак ClickFix начинались с перехода через поисковые системы. Злоумышленники используют рекламу, подменяют страницы популярных программ и размещают вредоносные инструкции на взломанных сайтах. Примерно половина всех вредоносных материалов, обнаруженных компанией, попадала к …
Читать далее →В США задержали 54-летнего канадского специалиста по кибербезопасности Эдварда Дубровски (Edward Dubrovsky), который много лет помогал компаниям договариваться с хакерами после кибератак. Теперь его самого обвиняют в сговоре с целью вымогательства. Журналисты связывают задержание с расследованием деятельности ShinyHunters — группировки, …
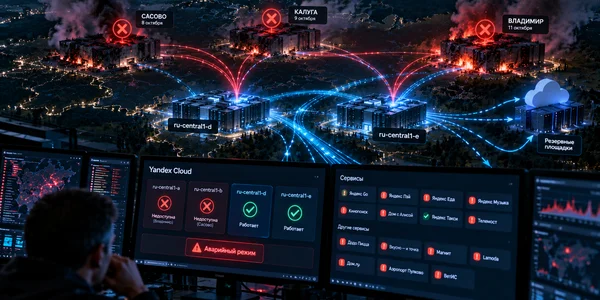
Читать далее →Дата-центр «Яндекса» во Владимире полностью остановил работу после атаки беспилотников в ночь на 11 октября. Повреждение вывело из строя зону доступности Yandex Cloud ru-central1-a, а пользователи по всей России столкнулись со сбоями «Яндекс Go», «Яндекс Пэй», «Яндекс Еды», «Музыки», «Кинопоиска», …
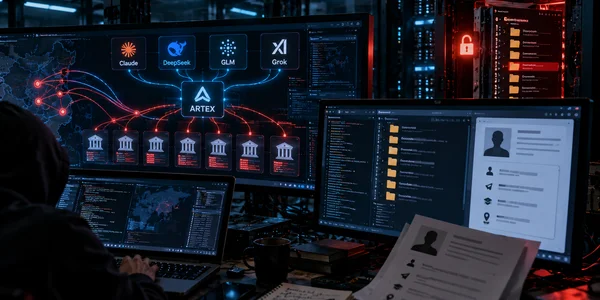
Читать далее →CrowdStrike обнаружила инфраструктуру, связанную с серией атак на финансовые организации Южной Кореи. Оператор использовал агентный инструмент для пентеста ARTEX, DeepSeek v4.1-flash, GLM-5.3, Grok 4.6 и Claude Code.
Читать далее →Сотрудникам гостиниц рассылают письма от якобы недовольных постояльцев: в номере грязно, персонал устроил конфликт, отель получит плохой отзыв или жалобу юристам. В качестве доказательства предлагается открыть фотографию или видео.
Читать далее →