Ad

Последние новости: Ключ

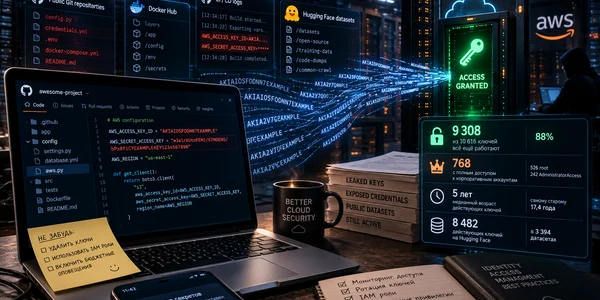
Пять лет в сети: 9308 утекших ключей AWS все еще работают
от Маша Даровская

Тысячи ключей доступа к Amazon Web Services, попавших в публичный интернет, остаются действующими спустя годы после утечки. В исследовании Truffle Security повторно проверили 10 616 пар учетных данных AWS, найденных в открытых источниках с августа 2022-го по август 2026 года. …

Читать далее

Секретный субключ Firefox попал в приватный GitHub: Mozilla отозвала его и выпустила новый

от Маша Даровская

Mozilla отозвала GPG-субключ, которым подписывала часть релизных файлов Firefox и Thunderbird. Причиной стал внутренний инцидент: незашифрованная копия секретного подписывающего материала по ошибке оказалась в закрытом репозитории GitHub. 10 августа компания перешла на новый субключ и добавила дополнительные меры защиты от …

Читать далее

«Private-CISA» оказался публичным: ключи GovCloud утекли на GitHub

от Маша Даровская

Американское агентство по кибербезопасности CISA опубликовало разбор собственного инцидента с утечкой облачных ключей, паролей и материалов внутренней разработки. Данные почти полгода находились в открытом репозитории GitHub, созданном подрядчиком агентства.

Читать далее

Фишинг добрался до резервных копий Signal: теперь у пользователей выманивают ключ от всей истории переписки

от Маша Даровская

FBI и CISA предупредили о новой волне фишинга против пользователей Signal. Атакующие больше не ограничиваются кодами входа и привязкой чужих устройств. Теперь они пытаются выманить Backup Recovery Key — ключ восстановления резервной копии, который открывает доступ к сохранённой истории сообщений.

Читать далее

Edge снова попал под разбор: исследователи проверяют, как браузеры хранят пароли в памяти

от Маша Даровская

У Microsoft Edge проверяют работу менеджера паролей: исследователи обсуждают, как браузер обрабатывает учётные данные в памяти процесса и какие риски это создаёт на уже скомпрометированных устройствах.

Читать далее

VoidStealer научился обходить защиту Chrome: что известно

от Маша Даровская

Исследователи сообщили о новой версии стилера VoidStealer, которая обходит защиту Chrome Application-Bound Encryption и извлекает главный ключ шифрования из памяти браузера. Разбираем, что известно и чем это опасно.

Читать далее