Ad

Последние новости: Контроль доступа

ФСТЭК ужесточила контроль привилегированных учетных записей
от Маша Даровская

Приказ ФСТЭК России № 117 изменил правила работы с учетными записями администраторов и других сотрудников с повышенными правами. Для такого доступа теперь нужно создавать отдельные привилегированные учетные записи, ограничивать их полномочия необходимым минимумом, разделять административные роли, регистрировать действия пользователей и …

Читать далее →
РТК-ЦОД откроет публичные сервисы для белых хакеров

от Маша Даровская

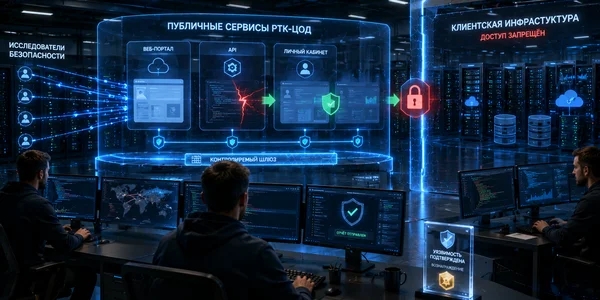
РТК-ЦОД запускает программу поиска уязвимостей на платформе Standoff Bug Bounty. Независимым исследователям разрешат проверять публично доступные ИТ-сервисы компании и получать вознаграждение за подтверждённые ошибки безопасности.

Читать далее →

SonicWall SMA1000 взламывали через две уязвимости нулевого дня

от Маша Даровская

Неизвестные злоумышленники несколько недель атаковали шлюзы удалённого доступа SonicWall SMA1000 через цепочку ранее не раскрытых уязвимостей. Они создавали туннель к закрытым внутренним службам устройства, получали права суперпользователя и устанавливали вредоносные компоненты для скрытого доступа к корпоративным сетям.

Читать далее →

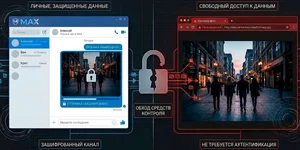
Изображения из личных чатов мессенджера MAX доступны по прямой ссылке без авторизации

от Адриан Ванс

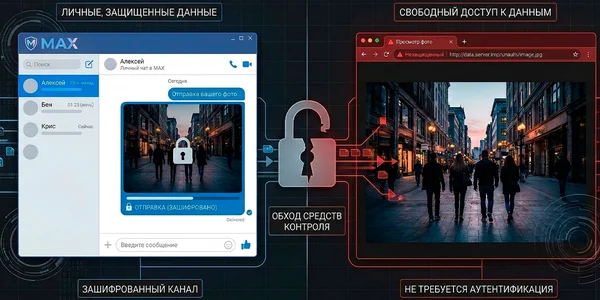
Фотографии из личных чатов веб-версии MAX открываются по прямому URL без авторизации. Удалённые из переписки файлы остаются доступными по ссылке. Пресс-служба MAX назвала публикацию фейком. OWASP считает такую модель ошибкой контроля доступа.

Читать далее →