Ad

Последние новости: Microsoft

Warlock атаковал водоканал и оператора связи через SharePoint
от Маша Даровская

Хакерская группировка Longlegs, которую исследователи связывают с Китаем, атаковала четыре организации с помощью программы-вымогателя Warlock. Среди целей оказались предприятие водоснабжения, оператор связи, региональный орган власти и университет. Для проникновения в корпоративные сети злоумышленники использовали уязвимости Microsoft SharePoint, а для распространения …

Читать далее →
Teams подключит сторонних детекторов дипфейков для созвонов

от Маша Даровская

Microsoft готовит для Teams новый механизм защиты видеовстреч от поддельного голоса и изображения. Он позволит подключать сертифицированные сторонние сервисы, которые будут анализировать аудио и видео встречи и передавать Teams сигнал, если обнаружат признаки синтетического или измененного контента.

Читать далее →

Шесть опасных уязвимостей уже используют в атаках

от Маша Даровская

Исследователи выделили шесть уязвимостей в JetBrains TeamCity, TrueConf Server, Microsoft SharePoint Server, Windows и Zimbra Collaboration Suite, эксплуатация которых уже зафиксирована в реальных атаках. Часть ошибок позволяет атаковать сервер удаленно без учетной записи, другие помогают получить максимальные системные привилегии после …

Читать далее →
BigDiskBuster блокирует обновления Microsoft Defender

от Маша Даровская

Исследователь безопасности Абдельхамид Насери, известный как Nightmare Eclipse и Chaotic Eclipse, опубликовал BigDiskBuster — демонстрационный инструмент, который мешает Microsoft Defender Antivirus устанавливать обновления платформы и сведений об угрозах.

Читать далее →

Microsoft отключила EvilTokens после взлома 12 тысяч ящиков

от Маша Даровская

Microsoft нарушила работу EvilTokens — коммерческой платформы для фишинга, которую связывают с компрометацией более 12 тыс. почтовых ящиков в свыше 10 тыс. организаций. Сервис использовал штатный механизм входа Microsoft через код устройства: жертва сама проходила авторизацию на настоящем сайте Microsoft …

Читать далее →
Microsoft закрыла 18 уязвимостей в Azure и Copilot

от Маша Даровская

Microsoft исправила 18 уязвимостей в Azure, Microsoft 365 Copilot и других облачных сервисах. Большая часть ошибок позволяла повышать привилегии, а семь получили максимальные 10 баллов из 10 по CVSS. Все проблемы устранены на серверах Microsoft, поэтому клиентам не нужно устанавливать …

Читать далее →
Вредоносное ПО использовали в 65% успешных атак на российские компании

от Маша Даровская

Вредоносное ПО применяли в 65% успешных атак на российские компании в первом полугодии 2026 года. Злоумышленники используют его на разных этапах атаки: для получения доступа, закрепления в инфраструктуре, кражи учетных данных и развития проникновения вплоть до компрометации важных систем. Отдельно …

Читать далее →
HOOKEDGE прячет команды в трафике Microsoft Edge

от Маша Даровская

Исследователи обнаружили новую версию инструментария BlueDelta, в которой Microsoft Edge используется для получения команд и отправки результатов с зараженных компьютеров. Бэкдор HOOKEDGE работает на Windows, закрепляется через планировщик заданий и обращается к публичному сервису webhook.site вместо отдельного сервера управления.

Читать далее →
GitHub пережил 7,5-часовой сбой: API выдавал около 20% ошибок, загрузка файлов — до 50%

от Маша Даровская

17 августа 2026 года GitHub столкнулся с крупным сбоем, который затронул веб-интерфейс, API, GitHub Actions, операции Git, Issues, запросы на слияние, Pages, вебхуки, системы корпоративной авторизации и GitHub Copilot. Официальный инцидент начался в 13:40 UTC и был закрыт только в …

Читать далее →
Microsoft закрыла сотни уязвимостей Windows: одну уже использовали для получения прав SYSTEM

от Маша Даровская

Microsoft выпустила 11 августа очередной набор обновлений безопасности для Windows и других своих продуктов. SecurityWeek насчитала в августовском цикле 421 CVE. Сам Microsoft Security Response Center публикует исправления через Security Update Guide, поэтому точное итоговое число зависит от того, какие …

Читать далее →

Открыть письмо — запустить имплант: TA488 атакует Microsoft Exchange через веб-почту

от Маша Даровская

Группа, которую исследователи связывают с Россией, использует уязвимость Microsoft Exchange Server для доставки браузерного импланта OWAReaper. Ссылка и вложение атакующим не нужны: в изученной цепочке вредоносный код запускался после просмотра письма в уязвимом Outlook Web Access.

Читать далее →

ExfilSquad заявила о взломе Microsoft: что известно

от Маша Даровская

Группа вымогателей ExfilSquad заявила о краже данных у 15 организаций, включая Microsoft. Сначала злоумышленники не представили проверяемых доказательств, однако позднее опубликовали снимок записи из системы, похожей на Dynamics 365. Кроме того, RuntimeWire сообщило об изучении файла примерно на 4000 строк.

Читать далее →

NVIDIA собрала 52 организации для защиты ИИ

от Маша Даровская

NVIDIA, Microsoft, IBM, Cisco, Cloudflare, CrowdStrike, Hugging Face и другие участники технологического рынка создали Open Secure AI Alliance. Объединение займётся разработкой открытых средств защиты моделей, программного обеспечения и ИИ-агентов.

Читать далее →

Bit2Watt превращает облачные GPU в генератор помех для электросети

от Маша Даровская

Исследователи Чжэцзянского университета представили Bit2Watt — метод управляемого изменения энергопотребления графических ускорителей, способный создавать помехи в системе электроснабжения дата-центра. Злоумышленнику в предложенной модели не требуется взламывать облачную платформу, получать права администратора или проникать в оборудование электросети. Он действует как обычный …

Читать далее →

Два связанных вредоноса подписали через Certum и Microsoft

от Маша Даровская

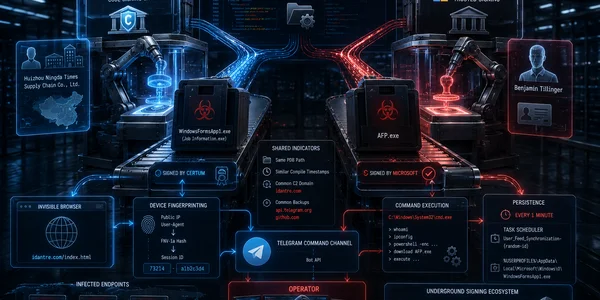
Исследователи обнаружили два вредоносных файла из одной линии разработки, которые получили цифровые подписи через независимые инфраструктуры доверия. Загрузчик WindowsFormsApp1.exe подписали сертификатом Certum на имя зарегистрированной в Китае компании. Похититель информации AFP.exe получил подпись Microsoft Trusted Signing, оформленную на имя Benjamin …

Читать далее →