НКЦКИ потребовал обновить PHP на объектах КИИ
НКЦКИ направил владельцам критической инфраструктуры предписание обновить PHP, проверить серверы и при задержке патча ограничить доступ к сайтам.
Читать далее →
НКЦКИ направил владельцам критической инфраструктуры предписание обновить PHP, проверить серверы и при задержке патча ограничить доступ к сайтам.
Читать далее →21 октября 2026 года разработчики PHP выпустили экстренные исправления для двух критических уязвимостей с оценкой 9,2 по CVSS 4.0. Из-за риска удаленного выполнения кода без авторизации в Германии, Нидерландах и Финляндии временно закрывали сайты государственных учреждений, больниц и университетов.
Читать далее →Команда PHP объявила внеплановый выпуск исправлений для двух критических уязвимостей, каждая из которых получила оценку 9,2 по шкале CVSS 4.0. Публикацию патчей назначили на 21 октября 2026 года, 14:00 UTC — это 17:00 по Москве
Читать далее →Исследователи обнаружили 13 вредоносных пакетов с темами для PHP-сайтов в Packagist, которые превращали сайты с фильмами и комиксами в площадки для атак на владельцев iPhone. Пользователю не требовалось устанавливать приложение или скачивать подозрительный файл: на уязвимом устройстве цепочка запускалась после …
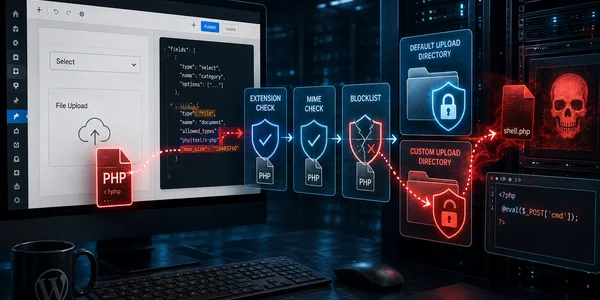
Читать далее →В популярном плагине Forminator Forms для WordPress раскрыли критическую уязвимость, позволяющую удаленному пользователю без учетной записи загружать на сервер файлы потенциально опасных типов. При подходящей конфигурации сайта через нее можно добиться выполнения PHP-кода и захватить WordPress. Ошибка получила идентификатор CVE-2026-15748 …
Читать далее →Исследователи Positive Technologies Алексей Соловьёв и Никита Свешников обнаружили две уязвимости в компонентах PHP, отвечающих за работу с базами данных PostgreSQL и Firebird. Одна ошибка позволяла внедрять произвольные SQL-команды, вторая — аварийно завершать процесс PHP и нарушать работу интернет-магазинов, внутренних …
Читать далее →В легитимном PHP-пакете нашли вредоносный tailwind.js: след ведёт к Famous Chollima
Читать далее →Разработчикам PHP-проектов рекомендуют срочно обновить Composer до версий 2.9.8, 2.2.28 LTS или 1.10.28. Исправление закрывает уязвимость CVE-2026-45793, из-за которой Composer мог вывести полный GitHub Actions GITHUB_TOKEN или GitHub App installation token в stderr, а затем — в логи CI. Проблема …
Читать далее →Многолетняя фишинговая кампания Operation HookedWing затронула более 500 организаций и привела к краже свыше 2000 учётных данных. Атака работала с 2022 года и била по авиации, энергетике, госсектору, критической инфраструктуре, логистике, финансам и ИТ. Злоумышленники использовали ссылки на GitHub Pages …
Читать далее →