Ad

Последние новости: Управление доступом

ФСТЭК ужесточила контроль привилегированных учетных записей
от Маша Даровская

Приказ ФСТЭК России № 117 изменил правила работы с учетными записями администраторов и других сотрудников с повышенными правами. Для такого доступа теперь нужно создавать отдельные привилегированные учетные записи, ограничивать их полномочия необходимым минимумом, разделять административные роли, регистрировать действия пользователей и …

Читать далее →
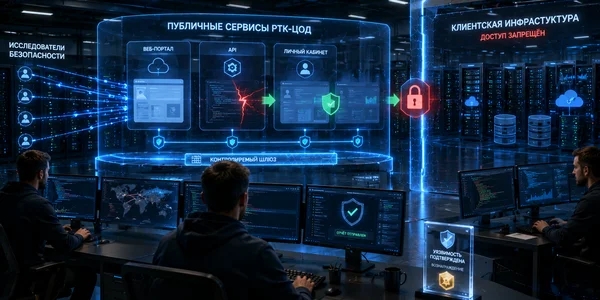
РТК-ЦОД откроет публичные сервисы для белых хакеров

от Маша Даровская

РТК-ЦОД запускает программу поиска уязвимостей на платформе Standoff Bug Bounty. Независимым исследователям разрешат проверять публично доступные ИТ-сервисы компании и получать вознаграждение за подтверждённые ошибки безопасности.

Читать далее →

SonicWall SMA1000 взламывали через две уязвимости нулевого дня

от Маша Даровская

Неизвестные злоумышленники несколько недель атаковали шлюзы удалённого доступа SonicWall SMA1000 через цепочку ранее не раскрытых уязвимостей. Они создавали туннель к закрытым внутренним службам устройства, получали права суперпользователя и устанавливали вредоносные компоненты для скрытого доступа к корпоративным сетям.

Читать далее →

GoodPersonRAT спрятали в установщик VPN

от Маша Даровская

Исследователи ThreatLocker обнаружили вредоносный установщик, который маскируется под LetsVPN, также известный как Kuailian VPN. Пользователь запускает файл, получает рабочее VPN-приложение, а вместе с ним — скрытый троян удаленного доступа GoodPersonRAT. Это тот случай, когда обман держится не на грубой подделке, …

Читать далее →

У компаний обнаружили старые админские пароли: часть старше 10 лет

от Маша Даровская • Статья

Пароль остается главным способом защиты привилегированных учетных записей в крупном бизнесе. Это риск уровня инфраструктуры: такие записи открывают доступ к серверам, базам данных, сетевому оборудованию, облакам, системам резервного копирования и внутренним административным панелям.

Читать далее →

Слайдер с неприятным сюрпризом: у популярного плагина WordPress нашли уязвимость для чтения файлов сервера

от Маша Даровская

У популярного плагина Smart Slider 3 для WordPress обнаружили баг arbitrary file read. Простыми словами объясняем суть проблемы, риски и необходимые действия.

Читать далее →

Unit 42. Слабости в управлении доступом участвовали в 89% взломов, вывод данных ускорился вчетверо

от Артем Сафонов

89% корпоративных взломов за 2025 год связаны со слабостями управления доступом. Вывод данных ускорился вчетверо, до 72 минут. Медианный выкуп вырос до $1,5 млн. Отчёт Unit 42 на 750+ инцидентах.

Читать далее →