Ad

Последние новости: Вирус

HelloNet: кибершпионаж против российских компаний через ViPNet
от Маша Даровская • Статья

В июле 2026 года для российского бизнеса появилась новая угроза — действующая кампания кибершпионажа. В Академии Cyber Yozh решили разобрать эту угрозу и рассказать, чем она чревата для бизнеса.

Читать далее →
LxBase RAT за $119 атакует российские компании

от Маша Даровская

Российские компании с июля 2026 года атакуют через фишинговые письма с новым для российского сегмента трояном удаленного доступа LxBase RAT. Вредоносная программа умеет красть пароли, cookie, токены авторизации, данные банковских карт и криптокошельков, записывать нажатия клавиш, делать снимки экрана, включать …

Читать далее →

TASK#STOMP ворует документы штатными средствами Windows

от Маша Даровская

Исследователи Securonix обнаружили бэкдор TASK#STOMP для Windows, который собирает рабочие документы, следит за появлением новых файлов, крадет сохраненные пароли Wi-Fi и содержимое буфера обмена, делает снимки экрана и выполняет команды оператора через PowerShell.

Читать далее →

MovieReaper прячется в торрентах с «Одиссеей»

от Маша Даровская

Через торрент-сайты распространяется новый многоэтапный троян MovieReaper. Вредоносную программу маскируют под популярные фильмы, включая «Одиссею» Кристофера Нолана. Атакующие скомпрометировали общий архив torrent-файлов, которым пользуются разные площадки. После запуска MovieReaper закрепляется в Windows, получает адрес управляющего сервера через блокчейн Solana и …

Читать далее →

Drama RAT захватывает Android через спецвозможности

от Маша Даровская

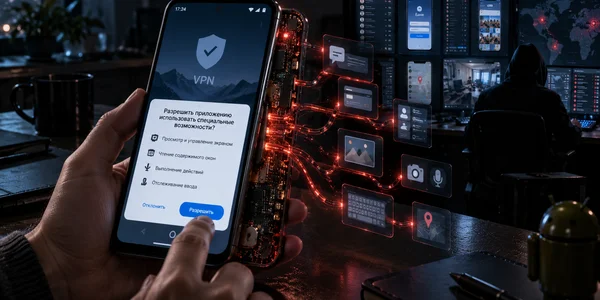
Специалисты Positive Technologies разобрали Drama RAT — банковский троян для Android с функциями удаленного управления. Вредонос распространяется через фишинговые сообщения, маскируется под VPN, банковские приложения и взломанные утилиты, а после установки получает доступ к SMS, микрофону, камере и экрану. Ключевым …

Читать далее →

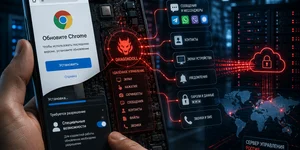
DragonDoll маскируется под обновление Chrome и получает доступ к переписке на Android

от Маша Даровская

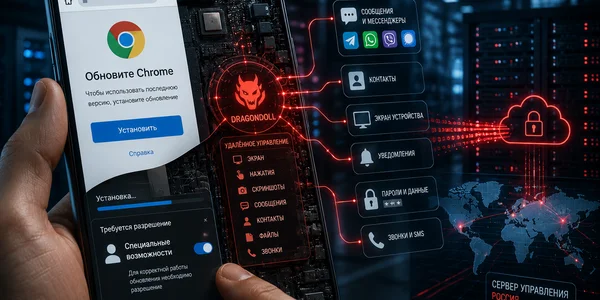
Специалисты Positive Technologies обнаружили новую шпионскую программу DragonDoll для Android, которую распространяют под видом обновления Google Chrome. Связанная с вредоносом кампания затронула пользователей более чем в 26 странах, включая Россию. Первые образцы исследователи PT ESC Threat Intelligence обнаружили весной 2026 …

Читать далее →

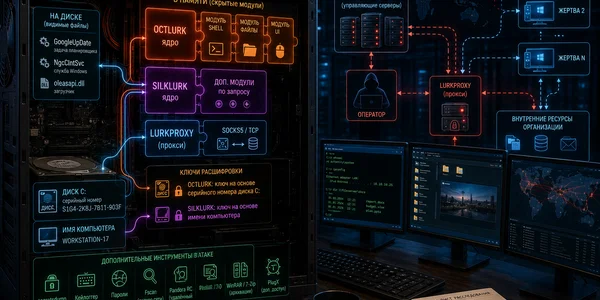
OctLurk и SilkLurk привязывают вредоносный код к компьютеру жертвы: исследователи разобрали новую модульную платформу для Windows

от Маша Даровская

Исследователи обнаружили два ранее не описанных вредоносных модуля удалённого доступа для Windows — OctLurk и SilkLurk. Их загрузчики используют параметры конкретного компьютера при расшифровке основной полезной нагрузки: OctLurk — серийный номер диска C:, SilkLurk — имя компьютера. Такой приём мешает …

Читать далее →

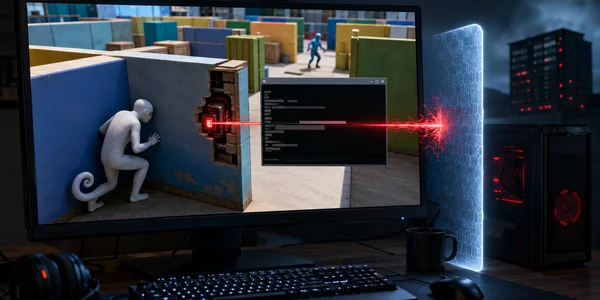
Карты MECCHA CHAMELEON тайно запускали PowerShell на ПК игроков

от Маша Даровская

В пользовательских картах для MECCHA CHAMELEON обнаружили вредоносный сценарий, который записывал BAT-файл за пределами каталога игры и пытался загрузить дополнительную программу через PowerShell. Исследователь Feint позднее сообщил, что полученный им компонент второго этапа устанавливал троян удалённого доступа.

Читать далее →
Какими были культовые компьютерные вирусы на заре интернета: от дискет и почты до Stuxnet, Mirai, WannaCry и Zeus

от Маша Даровская • Статья

Каждый крупный вирус, червь или ботнет попадал в слабое место своей эпохи. И термин «вирусы» здесь собирательный. Технически Brain был вирусом, Morris Worm — червем, Zeus — банковским трояном, Mirai — ботнетом, WannaCry — шифровальщиком с червеподобным распространением. Но каждый …

Читать далее →

VECT 2.0 оказался вымогателем, который может повредить файлы без шанса на восстановление

от Маша Даровская

Исследователи разобрали VECT 2.0 и нашли критические ошибки в работе вымогателя. Вредонос может переименовывать, частично шифровать и повреждать файлы так, что восстановление невозможно даже после оплаты выкупа. Главный риск — документы, архивы, базы данных, резервные копии и виртуальные диски.

Читать далее →
Reaper атакует macOS под видом обновлений Apple и Google: стилер крадёт пароли и документы

от Маша Даровская

Исследователи разобрали новую версию SHub Stealer для macOS. Вариант с внутренним именем Reaper маскируется сразу под несколько крупных брендов: жертву заманивают поддельными установщиками WeChat и Miro, полезную нагрузку запускают как «обновление безопасности Apple», а закрепление в системе прячут в каталог, …

Читать далее →
В Google Drive включили защиту от шифровальщиков и начали восстанавливать поврежденные файлы

от Маша Даровская

Google вывела из беты защиту Google Drive от вирусов-вымогателей. Drive for desktop теперь умеет распознавать массовое шифрование файлов, останавливать синхронизацию и помогать откатывать документы к прежним версиям. Разбираем, как это работает на самом деле и что в пересказах было упрощено.

Читать далее →