Ad

Последние новости: Windows

CISA добавила четыре опасные уязвимости в KEV
от Маша Даровская

CISA 8 сентября внесла в каталог Known Exploited Vulnerabilities четыре уязвимости, эксплуатация которых уже подтверждена в реальных атаках. Две затрагивают Microsoft Windows, еще две позволяют удаленно выполнять код в Adobe Commerce и Magento Open Source, а также в платформе удаленного …

Читать далее

Microsoft закрыла сотни уязвимостей Windows: одну уже использовали для получения прав SYSTEM

от Маша Даровская

Microsoft выпустила 11 августа очередной набор обновлений безопасности для Windows и других своих продуктов. SecurityWeek насчитала в августовском цикле 421 CVE. Сам Microsoft Security Response Center публикует исправления через Security Update Guide, поэтому точное итоговое число зависит от того, какие …

Читать далее

OctLurk и SilkLurk привязывают вредоносный код к компьютеру жертвы: исследователи разобрали новую модульную платформу для Windows

от Маша Даровская

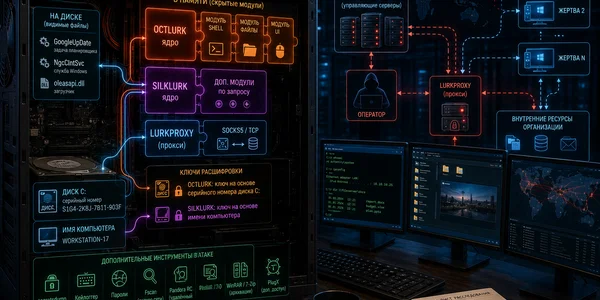
Исследователи обнаружили два ранее не описанных вредоносных модуля удалённого доступа для Windows — OctLurk и SilkLurk. Их загрузчики используют параметры конкретного компьютера при расшифровке основной полезной нагрузки: OctLurk — серийный номер диска C:, SilkLurk — имя компьютера. Такой приём мешает …

Читать далее

SourTrade заставляет браузер собирать вредонос: готового файла на сервере нет

от Маша Даровская

Операторы кампании SourTrade распространяют поддельные версии TradingView, Solana и Luno через рекламные объявления. Их сайты заставляют браузер пользователя самостоятельно собрать исполняемый файл для Windows из нескольких компонентов. Готовая программа не передаётся с одного сервера целиком, поэтому простая проверка загружаемого файла …

Читать далее

Storm крадёт браузерные сессии и расшифровывает данные на сервере

от Маша Даровская

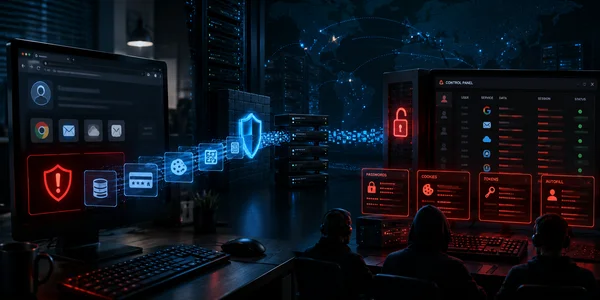
Исследователи Varonis Threat Labs разобрали инфостилер Storm, который переносит расшифровку украденных браузерных данных с заражённого компьютера на серверы операторов. Вредонос собирает пароли, cookie-файлы, данные автозаполнения, токены Google, сведения банковских карт и историю посещений, а затем передаёт их во внешнюю инфраструктуру.

Читать далее

LegacyHive открывает чужой реестр и ждёт патча Microsoft

от Маша Даровская

Для уязвимости LegacyHive в Windows выпустили бесплатное неофициальное исправление. Ошибка позволяет локальному пользователю с ограниченными правами подключить реестр другого пользователя с возможностью чтения и изменения данных. Целью может стать учётная запись администратора.

Читать далее

Троян заражает проекты Visual Studio и будущие сборки

от Маша Даровская

Специалисты Doctor Web обнаружили многоступенчатый троян, который превращает компьютеры разработчиков в точки распространения вредоносного кода. Он крадёт пароли и сеансы, подменяет криптовалютные адреса, устанавливает бэкдор, запускает майнеры и заражает файлы проектов C++ и C#.

Читать далее

Microsoft отправила сотню ИИ-агентов искать уязвимости в Windows

от Маша Даровская

Microsoft расширяет применение искусственного интеллекта для поиска и исправления уязвимостей Windows. Система сканирует критические компоненты операционной системы, сопоставляет выводы нескольких моделей, пытается воспроизвести найденные ошибки и передаёт инженерам только подтверждённые результаты.

Читать далее

QuimaRAT стал конструктором троянов для трех ОС

от Маша Даровская

Исследователи нашли QuimaRAT — модульный троян удаленного доступа, который продается как готовая платформа для атак на Windows, Linux и macOS. Это целый набор инструментов: панель управления зараженными устройствами, сборщик новых образцов, загрузчик через браузер и генератор приманок в веб-форматах.

Читать далее

Google раскрыла STOCKSTAY: новый бэкдор Turla годами дорабатывали для тихого сбора данных

от Маша Даровская

Google Threat Intelligence Group описала STOCKSTAY — .NET-бэкдор, который использовался в целевых атаках против организаций в Украине и структур, связанных с итальянской внешнеполитической тематикой. Вредонос развивали с конца 2022 года, а его код и поведение пересекаются с Kazuar — давним …

Читать далее

Microsoft готовит патч для RoguePlanet: новая уязвимость в Defender дает права SYSTEM на Windows 10 и 11

от Маша Даровская

Microsoft подтвердила уязвимость CVE-2026-50656 в движке Microsoft Malware Protection Engine, который используется в Microsoft Defender. Для проблемы уже опубликован демонстрационный эксплоит, а исправление пока находится в разработке.

Читать далее