WORDPRESS исправил 22 уязвимости в версии 7.1.4
Команда WordPress 28 октября выпустила версию 7.1.4 с исправлениями безопасности.
Читать далее →
Команда WordPress 28 октября выпустила версию 7.1.4 с исправлениями безопасности.
Читать далее →WordPress исправил уязвимость Click2Shell, из-за которой специально подготовленная ссылка могла заставить сайт установить и открыть для предпросмотра выбранную атакующим тему из официального каталога WordPress.org. Для этого злоумышленнику не требовалась собственная учетная запись на сайте: достаточно было, чтобы ссылку открыл администратор …
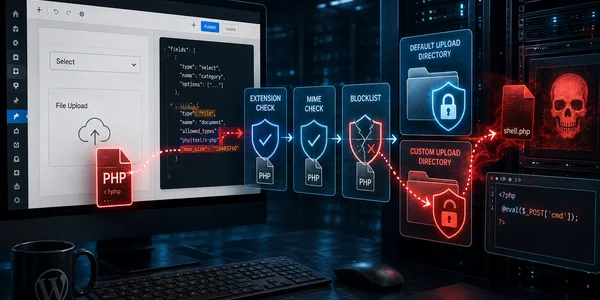
Читать далее →В популярном плагине Forminator Forms для WordPress раскрыли критическую уязвимость, позволяющую удаленному пользователю без учетной записи загружать на сервер файлы потенциально опасных типов. При подходящей конфигурации сайта через нее можно добиться выполнения PHP-кода и захватить WordPress. Ошибка получила идентификатор CVE-2026-15748 …
Читать далее →В ядре WordPress обнаружили цепочку уязвимостей, позволяющую удалённо выполнять код на сервере без учётной записи и участия администратора. Атака получила название wp2shell. Проблема затрагивает стандартные установки WordPress 6.9 и 7.0, включая сайты без сторонних плагинов.
Читать далее →Хакеры активно используют уязвимость CVE-2026-4020 в WordPress-плагине Gravity SMTP. Проблема позволяет без входа в админку получить системный отчёт сайта, API-ключи, OAuth-токены и данные почтовых интеграций. Формально уязвимость получила среднюю оценку CVSS 5.3, но в реальной эксплуатации выглядит куда опаснее: через …
Читать далее →В популярном WordPress-плагине Avada Builder исправили две уязвимости, которые могли затронуть около 1 млн сайтов. Первая — CVE-2026-4782, чтение произвольных файлов на сервере через параметр custom_svg; вторая — CVE-2026-4798, SQL-инъекция через параметр product_order. Полностью безопасной версией на момент раскрытия стала …
Читать далее →В популярном плагине User Registration & Membership для WordPress обнаружили критическую уязвимость CVE-2026-1492. Она позволяет незарегистрированному атакующему создать учётную запись администратора через механизм регистрации участников. Проблема затрагивает версии до 5.1.2 включительно, исправление вышло в 5.1.3, об этом сообщили в CYFIRMA. …
Читать далее →Через сайт об ILSpy начали раздавать вредоносное расширение для браузера
Читать далее →Максимальная оценка CVSS 10.0 для NocoBase: побег из песочницы Node.js vm до root в три строки кода. Японская CMS В baserCMS обнаружены пять ошибок за день, три с инъекцией команд. WordPress Everest Forms Pro уязвим к RCE (CVSS 9.8). Всего …
Читать далее →У популярного плагина Smart Slider 3 для WordPress обнаружили баг arbitrary file read. Простыми словами объясняем суть проблемы, риски и необходимые действия.
Читать далее →Максимальная оценка CVSS 10.0 для прокси авторизации ORY Oathkeeper. Три ошибки в одном обновлении позволяли обойти контроль доступа к API. Squid получил 9.2 за use-after-free. Perl-модуль Plack 12 лет жил с RCE на CVSS 9.8. Всего за день опубликовано 192 …
Читать далее →198 CVE за выходные. Протокол BACnet передаёт данные автоматизации зданий без шифрования (CVSS 9.1). WordPress получил семь ошибок повышения привилегий за четыре дня, SQL-инъекцию через cookie, обходящую WAF, и захват администратора через проверку подстроки strpos().
Читать далее →Три ошибки WordPress с оценками 9.3–9.8 и без патча. Одинаковая SSRF появилась сразу в трёх менеджерах проектов за месяц. ИИ-агент OpenClaw набрал 15 записей о безопасности за март. В автопилоте дронов PX4 переполнение буфера по MAVLink без аутентификации.
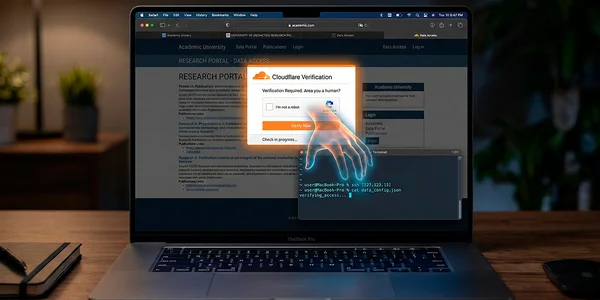
Читать далее →Исследователь обнаружил вредоносную кампанию на шести взломанных сайтах, включая образовательную платформу Hypothesis. Поддельное окно проверки Cloudflare заставляет пользователей macOS вставить в терминал команду, которая устанавливает программу-похитителя AMOS, она крадёт пароли, данные браузеров и криптокошельки.
Читать далее →Владельцы образовательных платформ под ударом. В популярном WordPress-плагине Academy LMS обнаружена уязвимость с рейтингом 9.8 из 10.
Читать далее →