Ad

Статьи

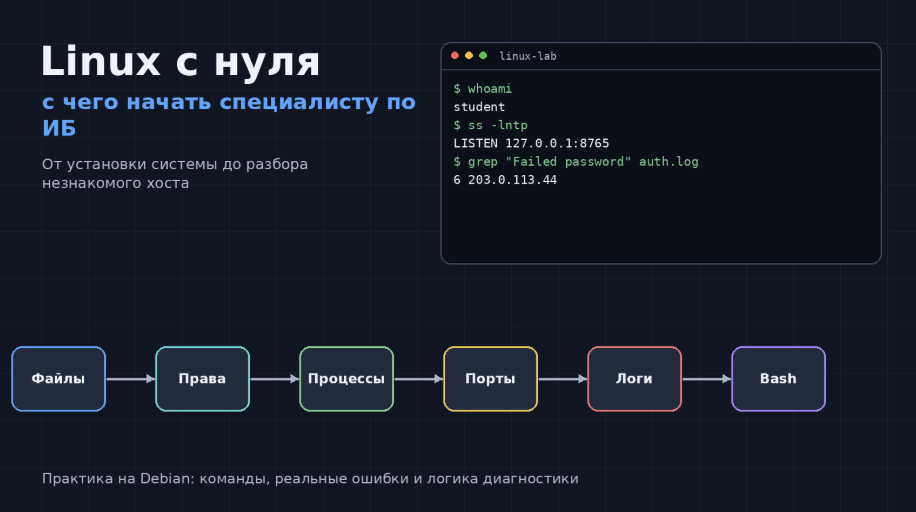
Linux с нуля: с чего начать специалисту по ИБ
by Маша Даровская

Linux часто советуют будущим безопасникам в формате: «поставь Kali, открой терминал и разбирайся». Совет звучит бодро, но новичку от него не легче. Kali предоставляет сотни готовых инструментов, а человек в этот момент еще не понимает, почему один файл открывается, …

Читать далее →
HelloNet: кибершпионаж против российских компаний через ViPNet

by Маша Даровская

В июле 2026 года для российского бизнеса появилась новая угроза — действующая кампания кибершпионажа. В Академии Cyber Yozh решили разобрать эту угрозу и рассказать, чем она чревата для бизнеса.

Читать далее →

Корпоративные доступы на теневом рынке подорожали на 15%

by Маша Даровская

Теневой рынок киберпреступности все сильнее превращается в рынок готовых услуг. Доступ к корпоративной сети продают вместе со сведениями о компании и правах скомпрометированной учетной записи, вредоносные программы объединяют несколько функций в одном продукте, а готовую страницу для атаки ClickFix предлагают …

Читать далее →

Кибербезопасность дорожает быстрее остального ИТ: зарплатные предложения выросли почти на 40%, DevSecOps и AppSec — до 275 тысяч рублей

by Маша Даровская

Российские работодатели стали заметно больше предлагать специалистам по информационной безопасности. В первом полугодии 2026 года средний уровень зарплаты в этой сфере достиг 115,6 тыс. рублей против 82,8 тыс. рублей годом ранее. Рост составил около 40%.

Читать далее →

Исследование 2026 года: как ИИ вышел из чата и начал помогать хакерам

Переход от помощника к оператору атаки описан в отчёте AI Security Report 2026, опубликованном Check Point Research 14 июля 2026 года. Документ охватывает события предыдущих 12 месяцев и объединяет данные расследований, сведения об известных инцидентах и телеметрию защитных продуктов …

Читать далее →

Januscape 16 лет пряталась в KVM и выводит гостя на хост

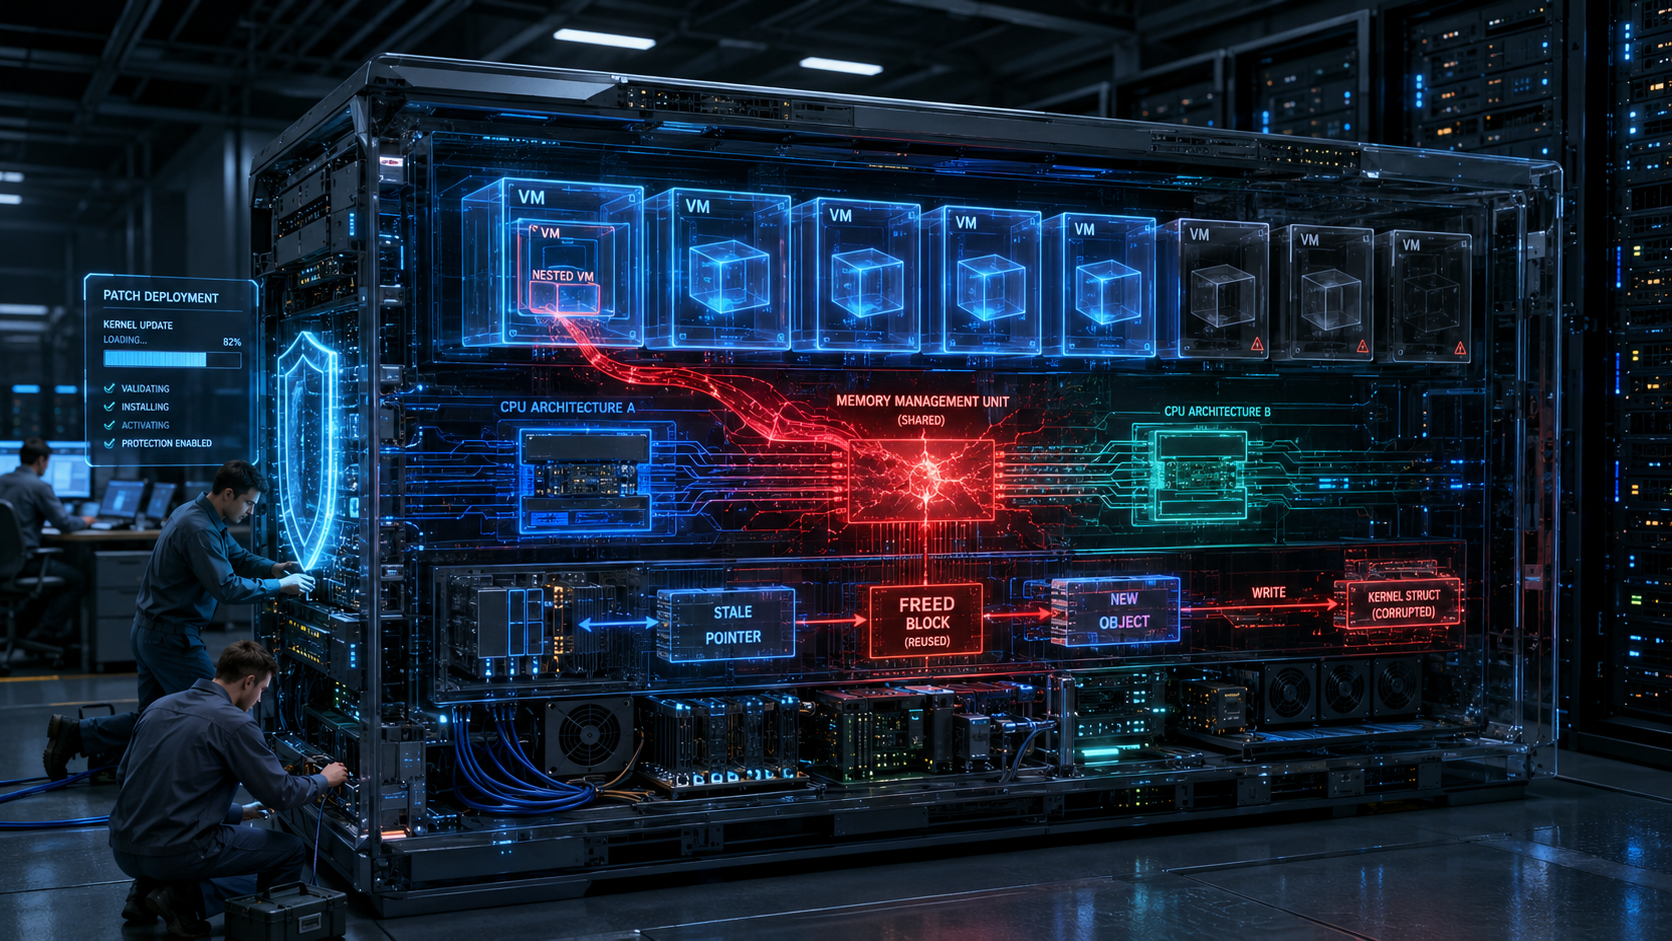
В ядре Linux исправили Januscape — уязвимость в гипервизоре KVM, которая позволяет атакующему выйти из гостевой виртуальной машины и выполнить код на физическом хосте. Ошибка получила идентификатор CVE-2026-53359 и затрагивает x86-системы с процессорами Intel и AMD.

Читать далее →

Какими были культовые компьютерные вирусы на заре интернета: от дискет и почты до Stuxnet, Mirai, WannaCry и Zeus

Каждый крупный вирус, червь или ботнет попадал в слабое место своей эпохи. И термин «вирусы» здесь собирательный. Технически Brain был вирусом, Morris Worm — червем, Zeus — банковским трояном, Mirai — ботнетом, WannaCry — шифровальщиком с червеподобным распространением. Но …

Читать далее →

Шпионаж и хакактивизм затмили вымогательства и кражи: как изменился рынок киберпреступлений

BI.ZONE выпустила исследование Threat Zone 2026 о киберугрозах для России и стран СНГ. Команда киберразведки отслеживала в 2025 году более 100 кластеров активности, которые атаковали организации в регионе.

Читать далее →

ЦОДы начали атаковать через климат и питание: инженерные системы становятся слабым местом дата-центров

Российские центры обработки данных всё чаще рискуют стать жертвами киберфизической атаки через системы жизнеобеспечения: охлаждения, электропитания, диспетчеризацию здания и промышленные контроллеры. НВБС предупреждает, что злоумышленники могут искать вход не через хорошо защищенный ИТ-периметр, а через инженерные контуры, которые исторически …

Читать далее →

Атаки на промышленность: особенности преступлений и цели хакеров

Производство стало самой атакуемой промышленной отраслью не из-за одной критической уязвимости, а из-за самой архитектуры современных заводов: тесная связка IT и OT (операционные технологии или технологическая/производственная инфраструктура), постоянный удалённый доступ подрядчиков, зависимость от устаревших систем и высокая цена простоя. …

Читать далее →

ИИ уже не просто пишет фишинговые письма: Anthropic разобрала год кибератак через MITRE ATT&CK

Anthropic опубликовала разбор, как злоумышленники используют Claude в кибератаках. Компания взяла 832 аккаунта, заблокированных за вредоносную активность с марта 2025 года по март 2026 года, и разложила их действия по матрице MITRE ATT&CK — базе тактик и техник, которой пользуются …

Читать далее →

Облака стали прикрытием для фишинга: как атакующие прячут кражу аккаунтов Microsoft 365 за легитимной инфраструктурой

Современный фишинг всё реже выглядит как письмо с кривым доменом, ошибками в тексте и кнопкой «получить выигрыш». В корпоративной среде он маскируется под обычную работу: документ в SharePoint, голосовое сообщение, приглашение Teams, запрос на электронную подпись, ссылку из защитного …

Читать далее →

У компаний обнаружили старые админские пароли: часть старше 10 лет

Пароль остается главным способом защиты привилегированных учетных записей в крупном бизнесе. Это риск уровня инфраструктуры: такие записи открывают доступ к серверам, базам данных, сетевому оборудованию, облакам, системам резервного копирования и внутренним административным панелям.

Читать далее →