Ad

Статьи

Кибератаки на российские компании в 2025 году: 33 тыс. инцидентов и рост атак на промышленность
Российские крупные компании в 2025 году столкнулись с более точными и опасными кибератаками. Общее число подозрительных событий снизилось, но подтверждённых инцидентов стало больше. Для бизнеса это плохой сигнал: мусорных срабатываний меньше, реальных попаданий — больше.

Читать далее →
IP-адрес на сдачу: Роскомнадзор начал массово штрафовать операторов связи за непередачу сетевых данных

Роскомнадзор привлек к ответственности 85 операторов связи за непредоставление данных об IP-адресах оборудования. Разбираем, какие сведения требуют от провайдеров, при чем здесь DDoS, ТСПУ, IPv4, IPv6 и почему нагрузка на операторов резко выросла. Российские операторы связи 

Читать далее →

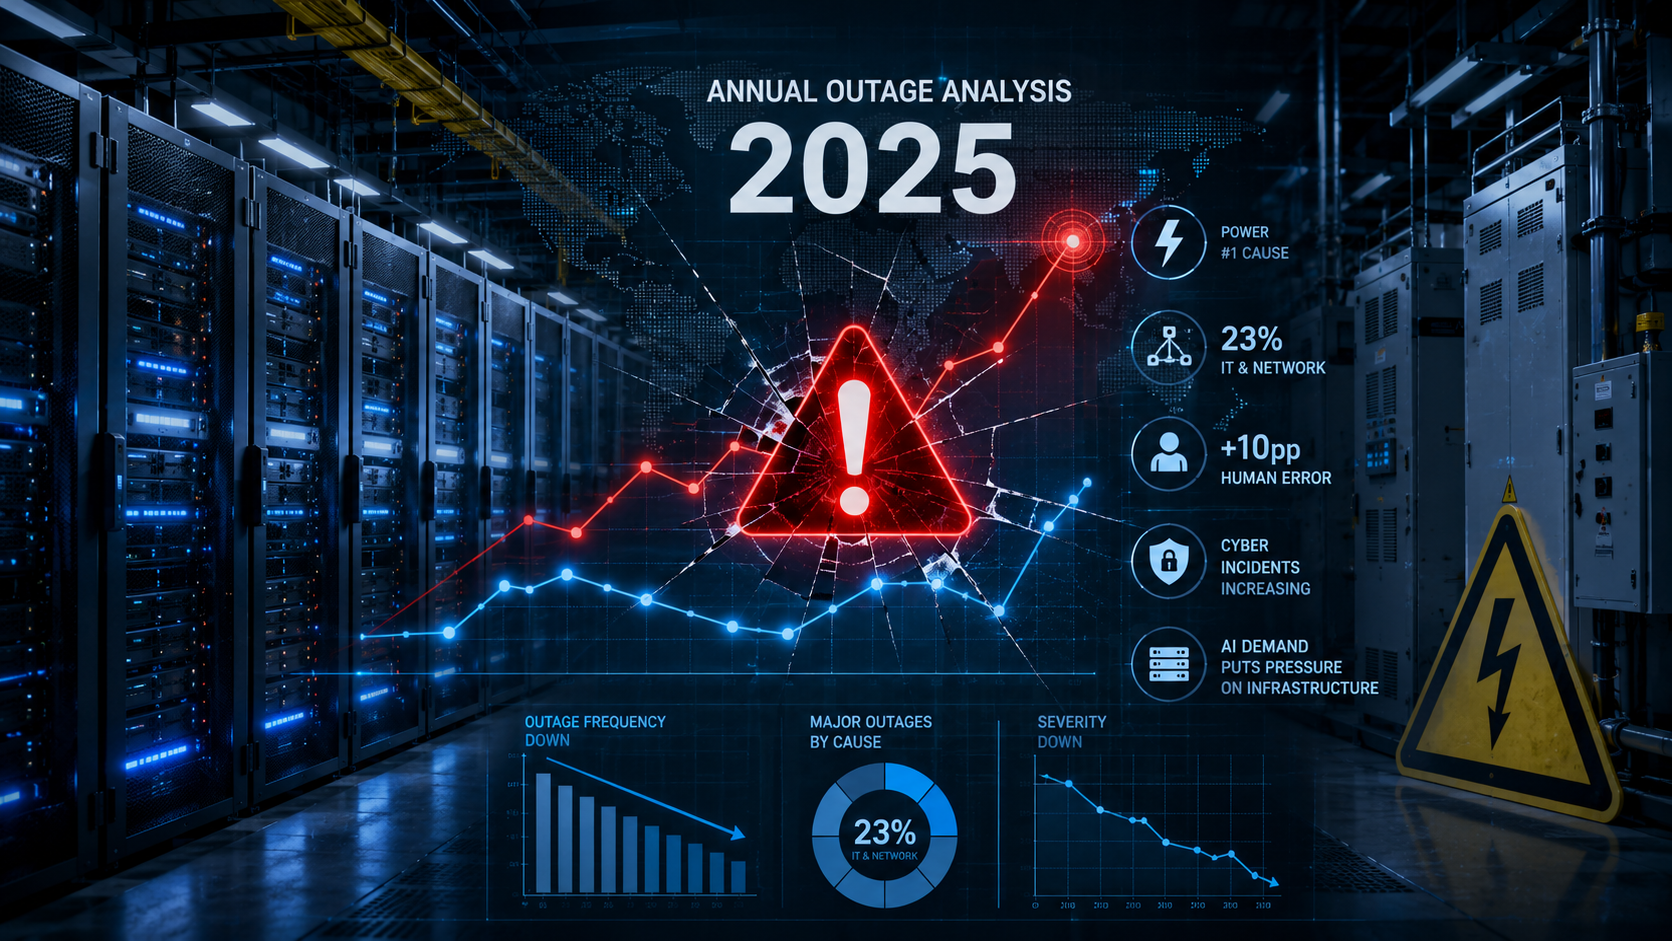
ЦОДы реже простаивают, но цена ошибки выросла: Uptime Institute назвал главные причины аварий 2025 года

Uptime Institute выпустил Annual Outage Analysis 2025 — седьмой ежегодный отчёт о сбоях в ИТ-инфраструктуре и дата-центрах. Главный вывод: аварий в пересчёте на масштаб цифровой инфраструктуры становится меньше, но риски усложняются. Электропитание остаётся главным источником серьёзных простоев, доля …

Читать далее →

22 секунды до крупной атаки: Mandiant показала, почему старый SOC больше не поспевает за хакерами

Кибератаки стали быстрее, а восстановление после них — усложнилось. В отчете M-Trends 2026 команда Mandiant пишет, что медианное время между первым заражением и передачей доступа другой группе сократилось с более чем 8 часов в 2022 году до 22 …

Читать далее →

Один npm install — и секреты уже в чужом GitHub: что происходит с атаками на npm

Экосистема npm пережила заметный сдвиг: вредоносные пакеты перестали быть мелким шумом вокруг опечаток в названиях библиотек. Атаки всё чаще бьют по реальным пакетам, учётным записям сопровождающих, сборочным конвейерам и токенам публикации. Главная цель — не компьютер отдельного разработчика, а …

Читать далее →

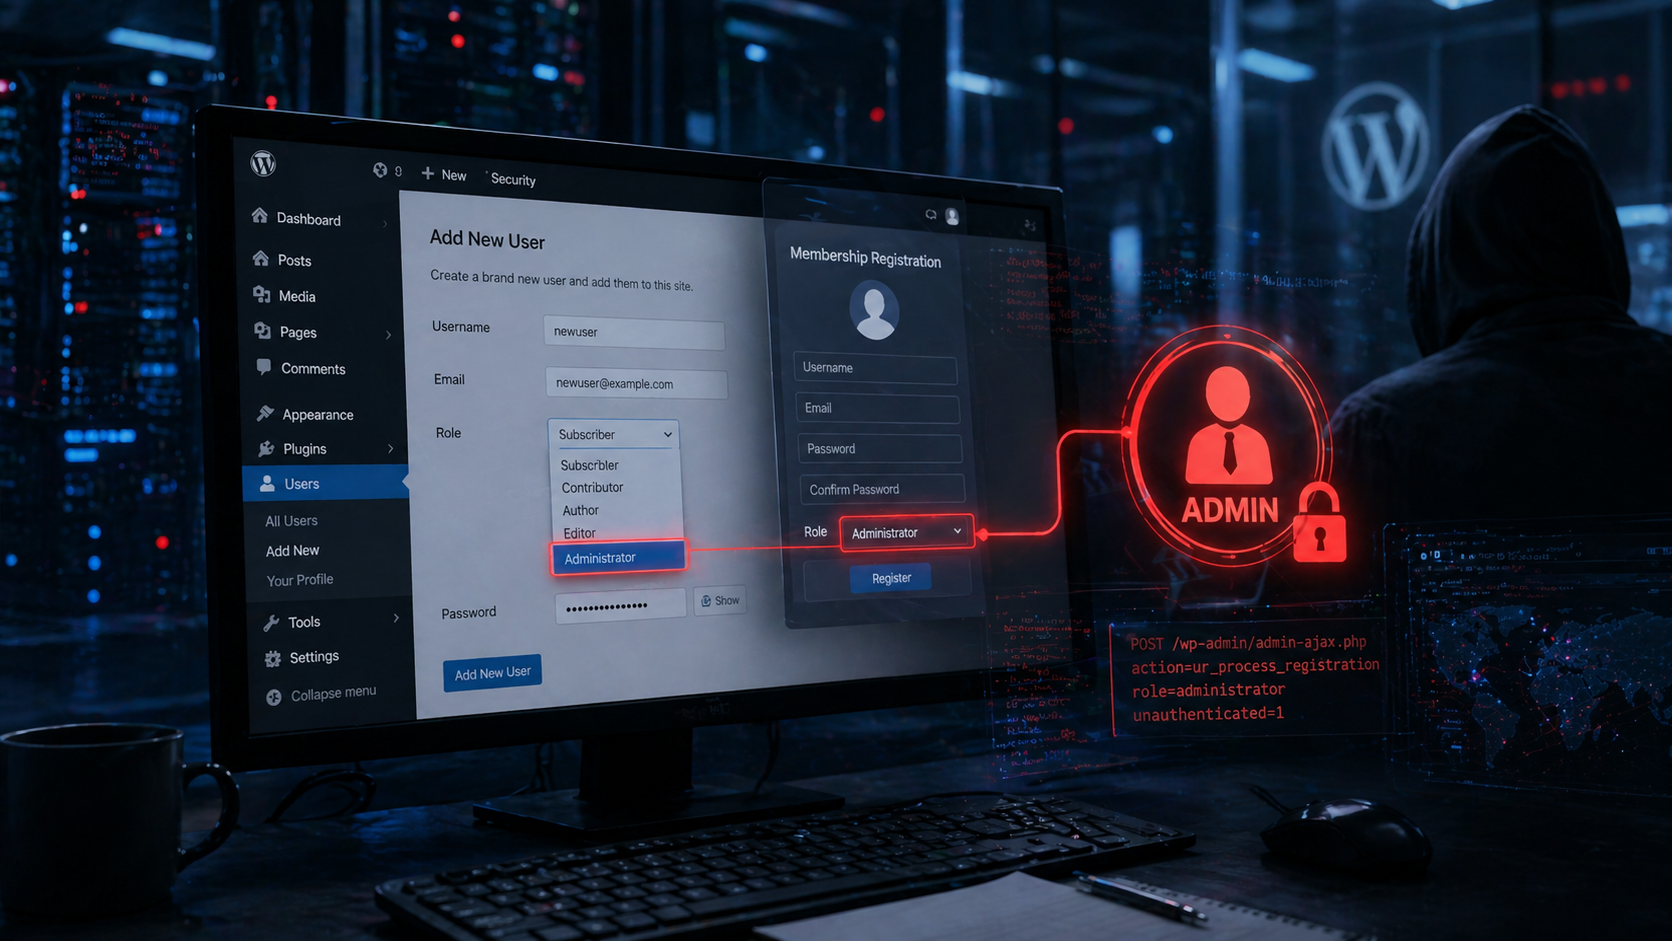
В WordPress-плагине User Registration & Membership нашли критическую уязвимость: сайт можно захватить без пароля

В популярном плагине User Registration & Membership для WordPress обнаружили критическую уязвимость CVE-2026-1492. Она позволяет незарегистрированному атакующему создать учётную запись администратора через механизм регистрации участников. Проблема затрагивает версии до 5.1.2 включительно, исправление вышло в 5.1.3, об …

Читать далее →

Смена паролей не спасает: как утечки в Active Directory переживают «массовый сброс»

В корпоративной безопасности до сих пор живёт опасный рефлекс: нашли компрометацию — всем срочно меняем пароли. В Active Directory это часто не решает проблему. Злоумышленник может работать не с паролем, а с хэшем, Kerberos-ticket, токеном, правами репликации или служебным …

Читать далее →

От Mt. Gox до Bybit: история криптовзломов, которые переписали правила безопасности

Криптобиржи продают пользователю красивую картинку: активы под контролем, кошельки защищены, резервы есть, выводы работают. Но у любой медали — две стороны. История крупнейших взломов показывает обратную. Деньги уводили и через горячие, и через холодные кошельки, украденные приватные ключи, API-доступы, …

Читать далее →

Киберпреступность стала сервисом. Почему антивируса и редкой смены паролей больше недостаточно

Коммерческие киберинструменты и услуги снижают порог входа в кибератаки. Разбираем отчёт NCSC: spyware, zero-day эксплойты, hackers-for-hire и рост угроз для бизнеса, государств и общества.

Читать далее →

Какой должна быть кибербезопасность в эпоху ИИ-агентов: взгляд Google Cloud и Wiz

ИИ-агенты перестают быть вспомогательным инструментом и начинают выполнять реальные задачи внутри бизнеса — от написания кода до работы с корпоративными данными и API. Это меняет саму логику кибербезопасности. Google Cloud и Wiz на конференции Next ’26 показали, какой может …

Читать далее →

$20,9 млрд за год: как интернет-мошенники выстроили рынок больших потерь

by Маша Даровская

Интернет-мошенничество в США вышло на новый уровень по сумме ущерба. В 2025 году Центр жалоб на интернет-преступления FBI, IC3, получил 1 008 597 обращений, а общий заявленный ущерб достиг $20,877 млрд. Больше всего денег жертвы потеряли на инвестиционных аферах, компрометации …

Читать далее →

Скрытый журнал iPhone показывает, какие приложения обращались к камере и микрофону

by Адриан Ванс

Скрытый журнал в iPhone записывает каждое обращение к камере и микрофону за последние 7 дней. Функция выключена по умолчанию. Рассказываем, как включить, на что обращать внимание и как отозвать подозрительные разрешения одним нажатием.

Читать далее →

Безопасное открытие коротких ссылок. Полное руководство

by Артем Сафонов

893 миллиона фишинговых попыток за 2024 год, более половины скрыты за короткими ссылками. Пошаговый алгоритм проверки, обзор 15 бесплатных инструментов и объяснение, почему наведение курсора на ссылку больше не спасает.

Читать далее →