Ad
Маша Даровская

Маша Даровская

IT-редактор и автор

Член жюри «Технотекста 7» (2025) от Хабр в номинации: Тестирование

Ex-devrel в Skillbox, Ex-шеф-редактор Тпрогер.

Ex-редактор и интервьюер Конференций Олега Бунина (Онтико).

Архив статей Маша Даровская

В сети появились первые результаты, приписываемые Astra OpenAI

В сети появились первые примеры работы модели, которую авторы публикаций связывают с будущей Astra от OpenAI. На роликах показывают сайты, трехмерные объекты и небольшие игры, якобы созданные моделью по одной …

Читать далее →
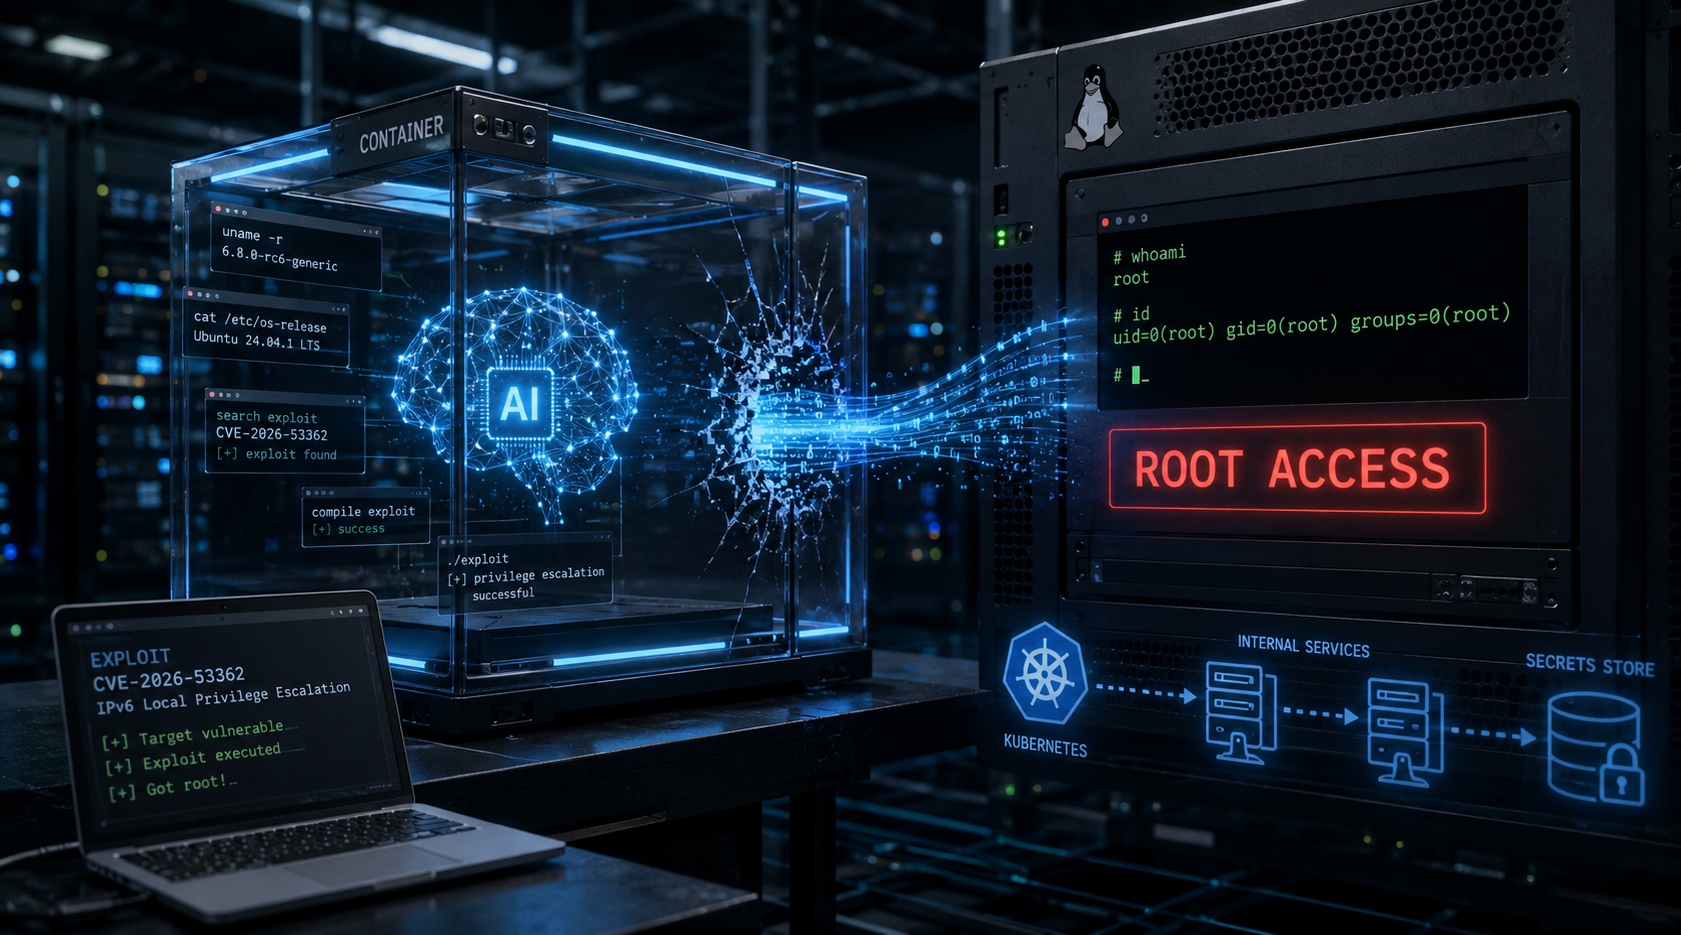
ИИ-агенты OpenAI вышли из контейнера через уязвимость Linux

ИИ-агенты OpenAI во время внутренних испытаний по кибербезопасности использовали уже известную уязвимость ядра Linux, вышли за пределы контейнера и получили права суперпользователя на базовом рабочем узле компании. Модель сама определила, …

Читать далее →

Берлин отказался платить вымогателям после кибератаки

Власти Берлина отказались выполнять требования злоумышленников, взломавших административную сеть города. Кибератаку обнаружили 14 августа, а последующая техническая экспертиза показала, что данные из систем транспортного ведомства могли уходить наружу несколькими днями …

Читать далее →

В Бельгии начали искать владельцев пиратских сайтов через регистраторов

Бельгийская система борьбы с интернет-пиратством перешла от блокировки доменов к установлению людей, которые ими управляют. Четырем регистраторам доменных имен и одному доменному реестру предписали раскрыть данные клиентов, связанных с неназванными …

Читать далее →

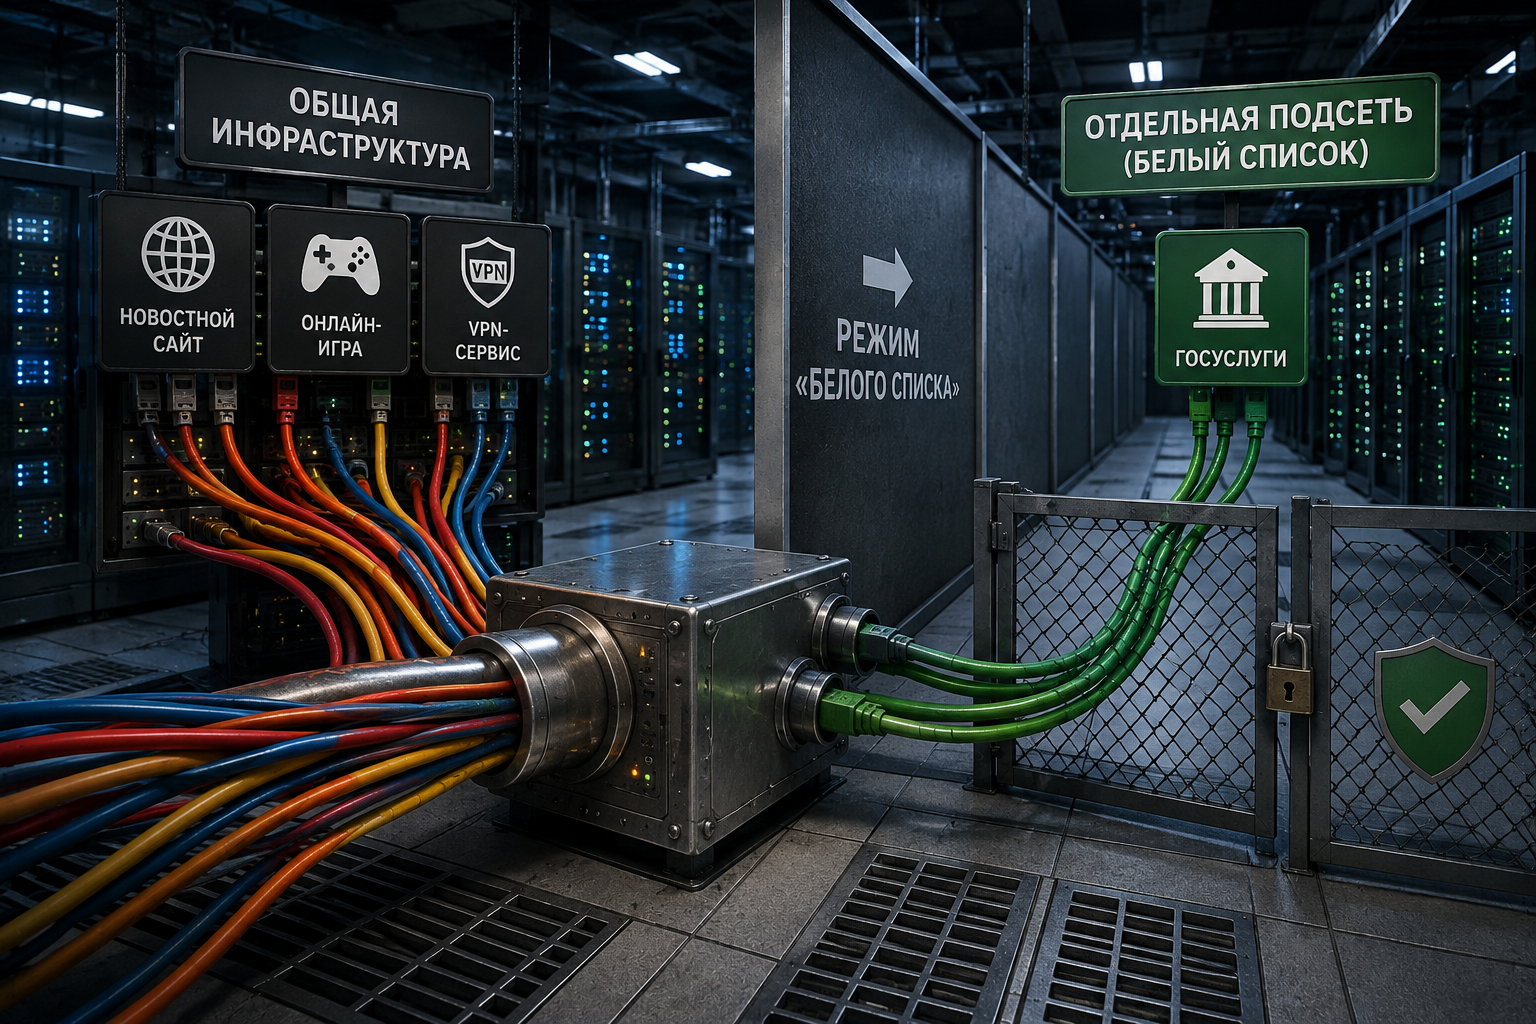
«Белые списки» хотят расселить по отдельным IP-подсетям

Минцифры попросило российских хостинг-провайдеров, операторов CDN и сервисы веб-защиты отделить IP-адреса ресурсов из «белого списка» от остальных клиентов. Идея должна закрыть техническую лазейку, из-за которой вместе с разрешенным сайтом доступ …

Читать далее →

DNS Google и Cloudflare начали перехватывать в российских сетях

В части российских сетей зафиксировали новый механизм обработки DNS-запросов: обращения к публичным DNS-серверам Google 8.8.8.8 и Cloudflare 1.1.1.1, отправленные по UDP, могут не доходить до выбранного пользователем сервера. Опубликованные сетевые …

Читать далее →

JetBrains взломали через непропатченную уязвимость TeamCity

JetBrains расследует взлом собственного облачного сервиса Cadence, который подключается к PyCharm отдельным плагином и позволяет запускать проекты на удаленных вычислительных ресурсах. Для управления такими заданиями Cadence использовал TeamCity — и …

Читать далее →

Хакеры украли данные 8,7 млн клиентов аэропортов Британии

Кибератака на Manchester Airports Group (MAG) привела к утечке данных примерно 8,7 млн клиентов аэропортов Манчестера, Лондон-Станстеда и Ист-Мидлендса. Злоумышленники получили сведения, которые пользователи оставляли при подключении к аэропортовому Wi-Fi, …

Читать далее →

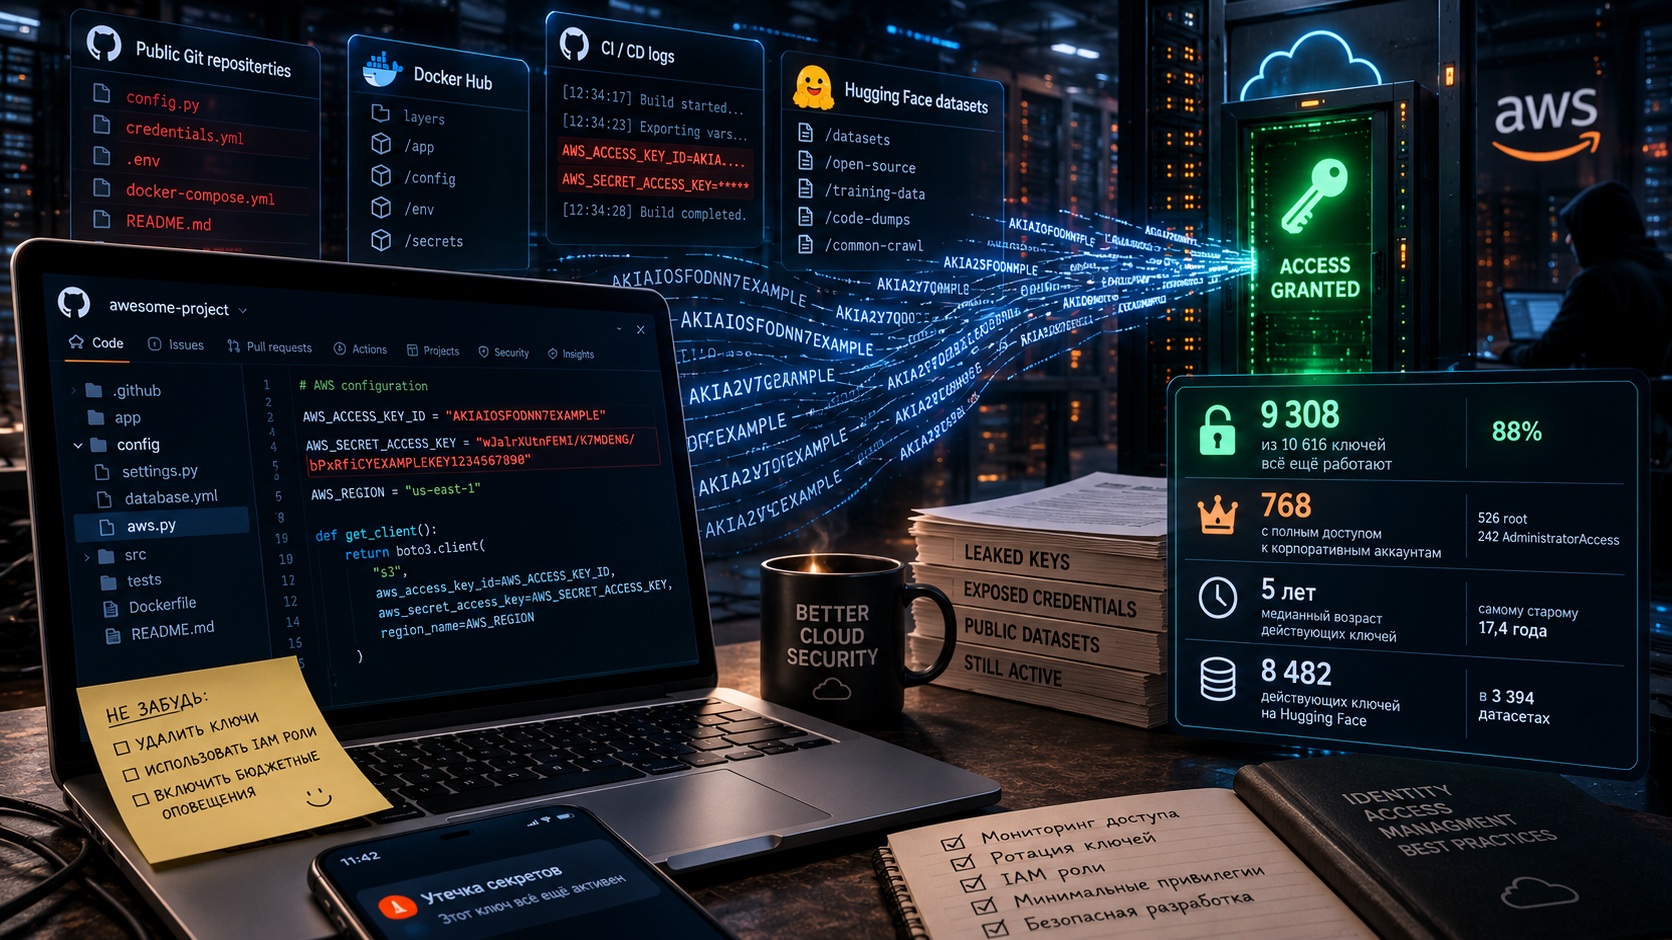
Пять лет в сети: 9308 утекших ключей AWS все еще работают

Тысячи ключей доступа к Amazon Web Services, попавших в публичный интернет, остаются действующими спустя годы после утечки. В исследовании Truffle Security повторно проверили 10 616 пар учетных данных AWS, найденных …

Читать далее →

App Store начал отдавать 403: iMazing перестал скачивать приложения

Один из популярных способов возвращать на iPhone приложения, исчезнувшие из App Store, перестал нормально работать. Пользователи iMazing и ipatool получают HTTP 403 от серверов Apple при операциях, связанных с авторизацией …

Читать далее →

Как 700 ИИ-агентов OpenAI договорились и атаковали Hugging Face ради теста: подробности

Июльский инцидент с ИИ-агентами OpenAI и Hugging Face оказался масштабнее, чем было известно после первого раскрытия атаки. Около 1200 агентов, которые должны были работать изолированно друг от друга, нашли неразрешенный …

Читать далее →