Ad

Новости информационной безопасности

Фишинг добрался до резервных копий Signal: теперь у пользователей выманивают ключ от всей истории переписки
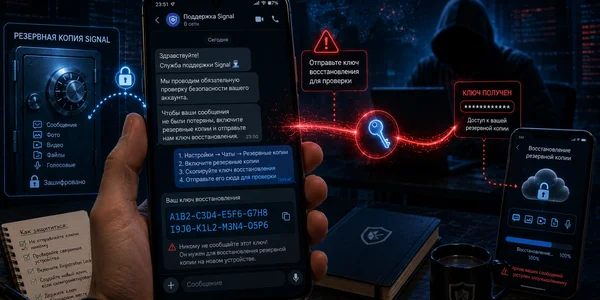
FBI и CISA предупредили о новой волне фишинга против пользователей Signal. Атакующие больше не ограничиваются кодами входа и привязкой чужих устройств. Теперь они пытаются выманить Backup Recovery Key — ключ восстановления резервной копии, который открывает доступ к сохранённой истории сообщений.

Читать далее

В Amazon Q нашли опасную уязвимость для разработчиков

Исследователи раскрыли уязвимость в Amazon Q Developer, из-за которой вредоносный репозиторий мог выполнить команды на машине разработчика и вытащить облачные учётные данные. AWS уже выпустила исправления для языковых серверов и IDE-плагинов.

Читать далее

Oracle E-Business Suite уже атакуют: в сети нашли около 950 открытых ERP-систем с критической уязвимостью на 9,8 баллов

В сети нашли около 950 открытых экземпляров Oracle E-Business Suite — злоумышленники уже тестируют критическую уязвимость CVE-2026-46817. Проблема находится в Oracle Payments, компоненте File Transmission, и позволяет атакующему без учётной записи обратиться к системе по HTTP и скомпрометировать Oracle Payments. …

Читать далее

Citrix закрыла шесть уязвимостей, включая HTTP/2 Bomb и новую утечку памяти в стиле CitrixBleed, одна из CVE уже эксплуатируется

Citrix выпустила обновления безопасности для NetScaler ADC и NetScaler Gateway. Патчи закрывают шесть уязвимостей, среди них — новая атака HTTP/2 Bomb на отказ в обслуживании и серьёзная утечка данных из памяти, похожая на семейство CitrixBleed. Один баг может положить сервис, …

Читать далее

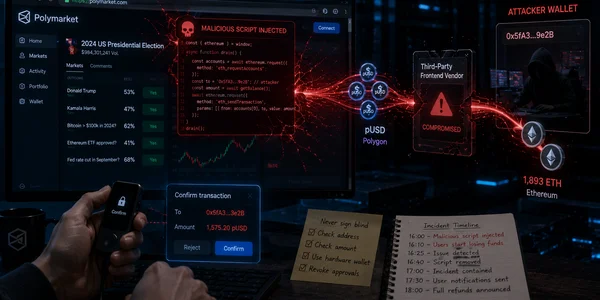
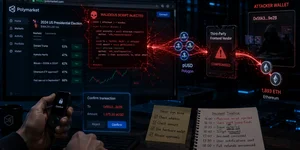
Polymarket потерял около $3 млн через сторонний фронтенд: пользователям обещали полный возврат

У Polymarket снова инцидент безопасности: злоумышленники скомпрометировали стороннего поставщика и внедрили вредоносный код в веб-интерфейс платформы для части пользователей. Деньги списывались не через взлом смарт-контракта, а через подмену пользовательского взаимодействия на фронтенде. По независимым оценкам, ущерб мог составить около $3 …

Читать далее

DeFi за четыре месяца потерял больше $770 млн: рекордный апрель показал слабое место крипторынка

DeFi-сектор начал 2026 год с серии крупных взломов. С января по апрель криптопротоколы потеряли более $770 млн, а главная часть ущерба пришлась всего на две атаки — Drift Protocol и KelpDAO. Инциденты снова вывели в центр внимания кроссчейн-мосты, мультиподписи, управление …

Читать далее

Apple закрыла десятки уязвимостей в iPhone, Mac и Safari

Apple выпустила большой набор обновлений безопасности для iPhone, iPad, Mac и Safari. В пакет вошли iOS 26.5.2, iPadOS 26.5.2, macOS Tahoe 26.5.2 и Safari 26.5.2. Релиз вышел 29 июня 2026 года, а список исправлений компания опубликовала в своих бюллетенях безопасности.

Читать далее

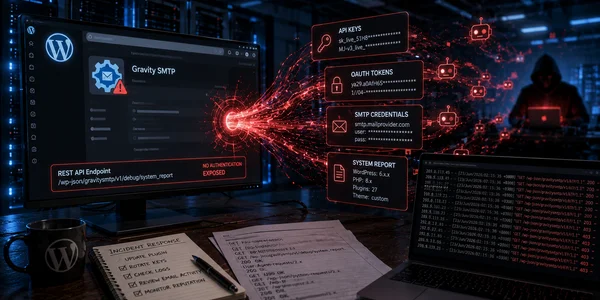
Уязвимость Gravity SMTP массово эксплуатируют на WordPress-сайтах

Хакеры активно используют уязвимость CVE-2026-4020 в WordPress-плагине Gravity SMTP. Проблема позволяет без входа в админку получить системный отчёт сайта, API-ключи, OAuth-токены и данные почтовых интеграций. Формально уязвимость получила среднюю оценку CVSS 5.3, но в реальной эксплуатации выглядит куда опаснее: через …

Читать далее

Claude Fable разочаровал пользователей

Anthropic вернула Claude Fable 5 в публичный доступ после почти трёхнедельной паузы, но встретили её холодно. Модель снова доступна в Claude.ai, Claude Platform, Claude Code и Claude Cowork, однако разработчики жалуются на слишком жёсткие защитные фильтры, частые перенаправления запросов в …

Читать далее

Амодеи снова спорит с open source AI: почему глава Anthropic считает открытые модели отвлекающим манёвром

CEO Anthropic Дарио Амодеи снова жёстко высказался об открытых ИИ-моделях. Его позиция сводится к двум тезисам: современные модели нельзя честно называть open source в классическом смысле, а даже открытые веса не делают ИИ по-настоящему доступным без дорогой инфраструктуры. Для сторонников …

Читать далее

Смартфоны заражают всё чаще: «МегаФон» зафиксировал рост мобильных угроз на 70%

Системы мониторинга «МегаФона» показали резкий рост заражений мобильных устройств в первом полугодии 2026 года. Главной угрозой остаются Android-трояны, особенно Mamont — вредонос для кражи данных банковских приложений. Инфраструктура атакующих тоже растёт: число управляющих серверов Mamont за год перешло от десятков …

Читать далее

Один фреймворк — сотни тысяч скам-сайтов: мошенники поставили инвестиционные ловушки на поток

Исследователи Infoblox нашли огромную сеть мошеннических сайтов, собранных на базе DCloud Uni-App — легального китайского фреймворка для кроссплатформенной разработки. Через него строят фальшивые криптобиржи, инвестиционные платформы, фишинговые страницы, клоны азартных сервисов и криптокошельковые дрейнеры. В выборке — более 236 тыс. …

Читать далее

Nintendo подтвердила утечку через сторонний HR-сервис: хакеры требовали $2 млн, но игры и пользователи не пострадали

Nintendo of America подтвердила инцидент с данными, связанными со сторонним сервисом TinyPulse. Злоумышленники ShadowByt3$ заявили о краже почти 1 ГБ внутренних материалов и требовали $2 млн. Компания подчёркивает: её собственные системы не взламывали, данные игроков и клиентская финансовая информация не …

Читать далее

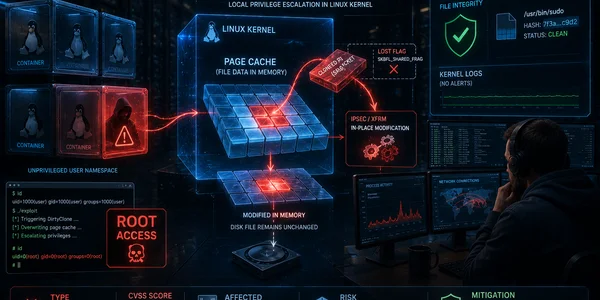
DirtyClone даёт root в Linux: новая уязвимость ядра снова бьёт по контейнерам и облакам

JFrog раскрыла DirtyClone — уязвимость в ядре Linux, которая позволяет локальному пользователю повысить привилегии до root. Проблема получила идентификатор CVE-2026-43503 и оценку CVSS 8.8. Она относится к семейству DirtyFrag и показывает неприятную вещь: первые патчи закрыли не весь класс ошибок, …

Читать далее

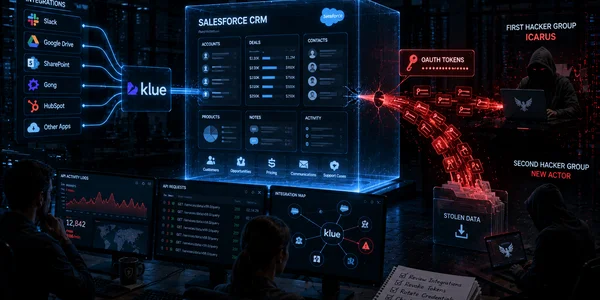
Хакеры взломали Klue, а потом, похоже, взломали уже самих хакеров: OAuth-токены снова стали входной дверью в Salesforce

Инцидент вокруг Klue разрастается: уже около двух десятков компаний подтвердили компрометацию своих Salesforce-данных через интеграцию с платформой конкурентной разведки. Атакующие получили OAuth-токены, выгружали CRM-записи через API и пытались давить на клиентов через вымогательство. Позже появилась ещё более странная деталь: данные …

Читать далее