Ad

Новости информационной безопасности

Google раскрыла STOCKSTAY: новый бэкдор Turla годами дорабатывали для тихого сбора данных

Google Threat Intelligence Group описала STOCKSTAY — .NET-бэкдор, который использовался в целевых атаках против организаций в Украине и структур, связанных с итальянской внешнеполитической тематикой. Вредонос развивали с конца 2022 года, а его код и поведение пересекаются с Kazuar — давним …

Читать далее

Kali Linux 2026.2 вышла с девятью новыми инструментами и большим апдейтом NetHunter

Команда Kali выпустила Kali Linux 2026.2 — второй релиз дистрибутива в этом году. Снаружи всё выглядит как обычное квартальное обновление: новые версии рабочих столов, свежие пакеты, девять добавленных утилит. Внутри изменений больше: разработчики ускорили запуск виртуальных образов, поменяли формат источников …

Читать далее

Adobe срочно закрыла критические уязвимости в ColdFusion и Campaign Classic

Adobe выпустила обновления безопасности для ColdFusion и Adobe Campaign Classic. В сумме закрыты 12 уязвимостей, семь из них получили максимальную оценку опасности 10 из 10 по шкале CVSS. Самая неприятная — выполнение произвольного кода, то есть возможность запустить команды или …

Читать далее

Linux Foundation запускает Akrites: open source получает общий штаб реагирования на уязвимости

Linux Foundation представила Akrites — новый проект для координации исправления уязвимостей в критичном open source. Идея простая: пока ИИ ускоряет поиск багов, мейнтейнеры тонут в отчётах, дублях и шуме. Akrites должен стать единым защищённым каналом, где находки проверяют, дедуплицируют, чинят …

Читать далее

382 уязвимости за один релиз: Google выпустила большой патч Chrome и закрыла 15 критических уязвимостей

Google выпустила Chrome 151 в стабильном канале для Windows, macOS и Linux. Обновление закрывает 382 уязвимости безопасности — это один из самых крупных патчей браузера за последнее время. В официальном списке Google указаны 15 критических CVE, десятки проблем высокого уровня …

Читать далее

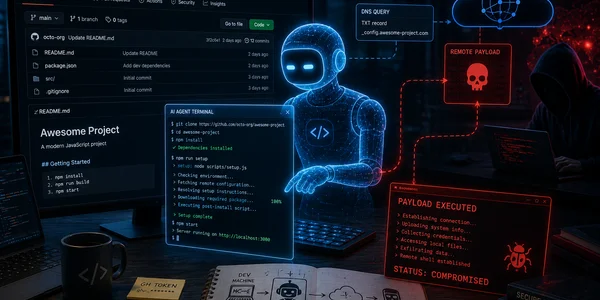
Чистый GitHub-репозиторий заставил ИИ-кодера запустить вредонос: новая атака бьёт по доверию к агентам

Исследователи Mozilla 0DIN показали атаку на ИИ-агентов для разработки: внешне чистый GitHub-репозиторий может заставить coding agent выполнить вредоносную цепочку при настройке проекта. В самом репозитории нет очевидного вредоноса, поэтому его могут пропустить сканеры, человек и сам ИИ. Проблема не в …

Читать далее