Ad

Новости информационной безопасности

SWE-1.7 догнала фронтирные модели в коде

Cognition выпустила SWE-1.7 — новую модель для программирования и агентной разработки. Компания называет ее самой сильной моделью, которую обучала сама: она построена поверх Kimi K2.7 Code и дополнительно дообучена через обучение с подкреплением на инженерных задачах. Главная заявка релиза, что …

Читать далее

OpenAI советует укорачивать промпты для GPT-5.6

OpenAI опубликовала руководство по переходу на GPT-5.6 и работе с новой моделью через API. Главная рекомендация: начинать следует с минимального промпта, а новые правила, примеры и ограничения добавлять только после выявления конкретной ошибки.

Читать далее

ИИ-вымогатель провел атаку без оператора

Sysdig описала JADEPUFFER — первый задокументированный случай вымогательской операции, где большую часть цепочки провел автономный агент на большой языковой модели. Человек, судя по выводам исследователей, выбрал цель и подготовил инфраструктуру. Дальше агент работал сам: получил первичный доступ, собрал учетные данные, …

Читать далее

Фишинг под заказчика ударил по заводам

Производственные компании в России, Чехии, Малайзии и Египте столкнулись с целевой фишинговой кампанией, построенной под обычную деловую переписку с потенциальным покупателем. Атакующие не начинают с вложения и не требуют срочного платежа. Они пишут на английском языке, интересуются продукцией, уточняют цену …

Читать далее

Роуминговую лазейку закрыли: иностранные SIM попали под фильтры

Владельцы зарубежных SIM-карт и eSIM больше не могут использовать мобильный роуминг в России для свободного доступа к сайтам и сервисам, заблокированным внутри страны. Министерство цифрового развития подтвердило 10 июля 2026 года, что к интернет-трафику иностранных абонентов в сетях российских операторов …

Читать далее

QuimaRAT стал конструктором троянов для трех ОС

Исследователи нашли QuimaRAT — модульный троян удаленного доступа, который продается как готовая платформа для атак на Windows, Linux и macOS. Это целый набор инструментов: панель управления зараженными устройствами, сборщик новых образцов, загрузчик через браузер и генератор приманок в веб-форматах.

Читать далее

Nike снова всплыла на хакерском форуме

На даркнет-форуме появилась новая заявка о продаже данных, якобы связанных с Nike. Актер под псевдонимом Nocturne утверждает, что получил клиентские регистрации и сведения о заказах за 2026 год. Объем архива заявлен как более 40 ГБ в распакованном виде, формат — …

Читать далее

Anthropic подняла лимиты Claude в гонке кодинг-моделей

Anthropic снова расширила доступ к Claude Fable 5 и сбросила лимиты использования для пользователей Claude. Для разработчиков это выглядит как быстрый контрход в неделю, когда OpenAI вывела GPT-5.6 Sol, Meta*(запрещена в РФ) показала Muse Spark 1.1, а Cognition выпустила SWE-1.7. …

Читать далее

OpenAI выпустила GPT-5.6 и ChatGPT Work

OpenAI открыла общий доступ к GPT-5.6 — новой линейке моделей Sol, Terra и Luna. Sol стала флагманской моделью, Terra заняла средний уровень для повседневной работы, Luna получила роль самой быстрой и дешевой модели в семействе. Одновременно компания представила ChatGPT Work …

Читать далее

Запрещенная в РФ Meta* выпустила Muse Spark 1.1 для кода

Meta* (*запрещена в РФ) открыла разработчикам доступ к Muse Spark 1.1 — новой версии своей модели для агентных задач, программирования, работы с компьютером и мультимодального анализа. Релиз вышел 9 июля 2026 года вместе с публичным предварительным доступом к Meta Model …

Читать далее

Claude получил советника для сложных задач

by masha

Anthropic добавила в Claude API инструмент advisor tool — режим, в котором одна модель выполняет задачу, а другая подключается как внутренний советник в сложные моменты. Для разработчиков это выглядит как один запрос к API, но внутри него появляется двухуровневая схема: …

Читать далее

Хактивисты подменили 404-страницы сайтов армии США: дефейс нашли на доменах Open Innovation Lab и AI Integration Center

Хактивисты подменили страницы ошибок на двух поддоменах армии США. Дефейс заметили на oil.army.mil и ai2c.army.mil: при переходе на несуществующие страницы пользователи видели посторонние сообщения вместо обычной 404-страницы. Инцидент первым подробно описал CyberScoop, позже его пересказал TechCrunch.

Читать далее

DEBULL атакует Microsoft 365 без кражи паролей: фишинг ведёт пользователя на настоящий вход Microsoft и забирает токены доступа

Исследователи описали новую кампанию против Microsoft 365, где злоумышленники используют инструмент DEBULL и легитимный механизм входа Microsoft через код устройства. Цели атаковали с конца июня до начала июля 2026 года, приманки маскировались под рабочее взаимодействие и совместные документы. Главная особенность …

Читать далее

Chrome закрыл две критические уязвимости

Google выпустила внеочередное обновление Chrome 150 для Windows, macOS и Linux. В свежей стабильной сборке закрыты 27 уязвимостей, включая две критические ошибки, связанные с освобожденной памятью. Это тот класс багов, который чаще всего интересует авторов эксплойтов: браузер продолжает обращаться к …

Читать далее

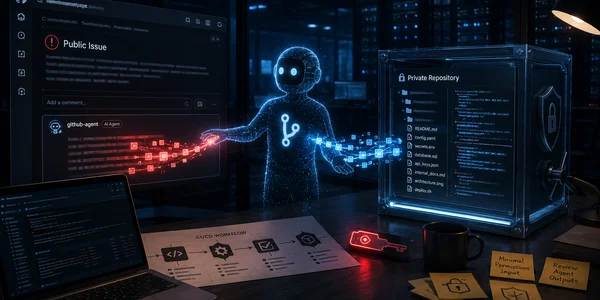
GitHub Issue как ловушка для ИИ-агента: публичная задача может вытянуть данные из приватного репозитория

Исследователи Noma Security показали новую атаку на GitHub Agentic Workflows — механизм GitHub для запуска ИИ-агентов внутри GitHub Actions. Сценарий назвали GitLost. Злоумышленнику не нужны украденные токены, доступ к организации или права на приватные репозитории. Достаточно открыть обычный Issue в …

Читать далее