Иранская Nimbus Manticore обновила арсенал и снова бьёт по авиационным и софтверным компаниям
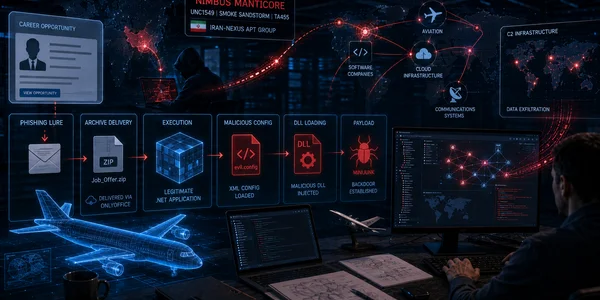
Фальшивые вакансии, OnlyOffice и DLL-подмена: иранская APT охотится за авиацией и разработчиками
Читать далее →
Фальшивые вакансии, OnlyOffice и DLL-подмена: иранская APT охотится за авиацией и разработчиками
Читать далее →Исследователи разобрали новую версию SHub Stealer для macOS. Вариант с внутренним именем Reaper маскируется сразу под несколько крупных брендов: жертву заманивают поддельными установщиками WeChat и Miro, полезную нагрузку запускают как «обновление безопасности Apple», а закрепление в системе прячут в каталог, …
Читать далее →ИИ-аудит на стероидах: Anthropic показала, как ИИ меняет поиск багов. 23 тысячи находок и очередь на проверку
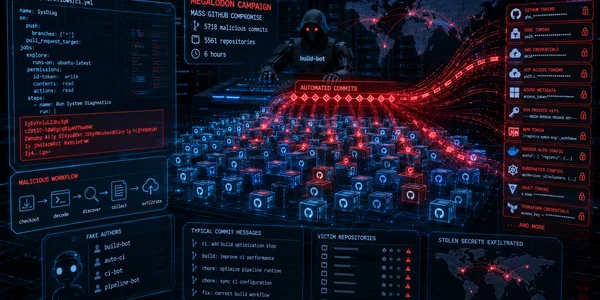
Читать далее →Один день, 5718 коммитов. GitHub Actions превратили в стилер: Megalodon украл секреты CI/CD у тысяч проектов. Supply chain-атака Megalodon ударила по токенам, SSH-ключам и облачным доступам. Фейковые build-bot и ci-bot залили малварь в тысячи репозиториев.
Читать далее →Медицинская утечка без деталей атаки: что известно об инциденте Radiology Associates of Richmond
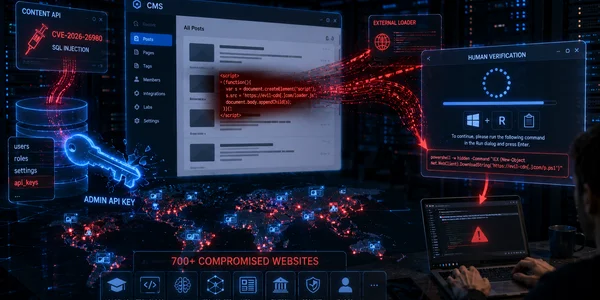
Читать далее →Ghost CMS не обновили после февральского патча — и 700 сайтов стали приманкой для ClickFix. Harvard, Oxford и DuckDuckGo попали в кампанию с заражёнными сайтами Ghost
Читать далее →Microsoft выпустила рекомендации по защите от YellowKey — уязвимости нулевого дня в BitLocker, которая позволяет получить доступ к зашифрованному системному диску Windows при физическом доступе к устройству. Проблема получила идентификатор CVE-2026-45585. Полного патча пока нет: компания предлагает вручную изменить образ …
Читать далее →Сокращённый инженер Atlassian записал разбор систем, которые строил 8 лет. Интернет принял это за месть
Читать далее →В популярном WordPress-плагине Avada Builder исправили две уязвимости, которые могли затронуть около 1 млн сайтов. Первая — CVE-2026-4782, чтение произвольных файлов на сервере через параметр custom_svg; вторая — CVE-2026-4798, SQL-инъекция через параметр product_order. Полностью безопасной версией на момент раскрытия стала …
Читать далее →Chrome, Edge и Brave под риском: баг Background Fetch держит JavaScript живым после закрытия браузера
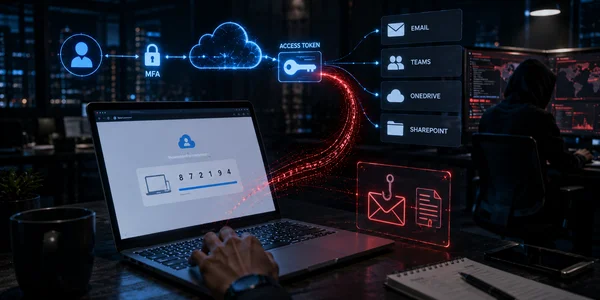
Читать далее →Telegram, OAuth и Microsoft 365: как Kali365 превратил фишинг в подписочный сервис. Kali365 бьёт по Outlook, Teams и OneDrive через легитимную страницу Microsoft
Читать далее →Cisco выпустила исправления для критической уязвимости CVE-2026-20182 в Cisco Catalyst SD-WAN Controller и Catalyst SD-WAN Manager. Ошибка получила максимальную оценку CVSS 10.0 и уже использовалась в реальных атаках. Уязвимость позволяет удалённому атакующему без логина и пароля обойти аутентификацию, получить административные …
Читать далее →Искали AI-помощника — получили стилер: как подделки Gemini и Claude били по dev-машинам
Читать далее →В npm обнаружили три вредоносные версии пакета node-ipc: 9.1.6, 9.2.3 и 12.0.1. Пакет используется в Node.js-проектах для межпроцессного взаимодействия, а вредоносный код был встроен в CommonJS-сборку node-ipc.cjs. При загрузке через require("node-ipc") он запускался автоматически, собирал переменные окружения, SSH-ключи, облачные конфиги, …
Читать далее →На BreachForums продавали базу OnlyFans за 0,313 BTC. Настоящей утечки не нашли
Читать далее →