Ad

Новости информационной безопасности

Взломали сайт JDownloader: вместо установщиков пользователям подсунули Python-RAT
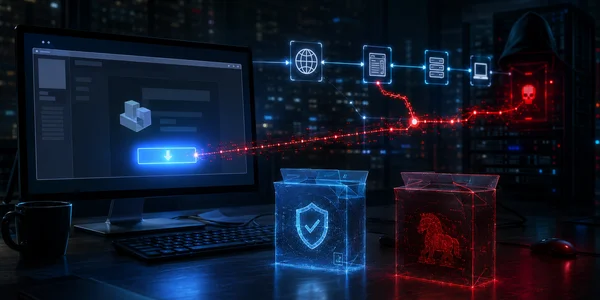
Сайт популярного менеджера загрузок JDownloader несколько дней использовали для распространения вредоносных установщиков под Windows и Linux. Это была атака на цепочку поставки: пользователи заходили на официальный сайт, но часть ссылок вела не на легитимный инсталлятор, а на сторонний сервер с …

Читать далее

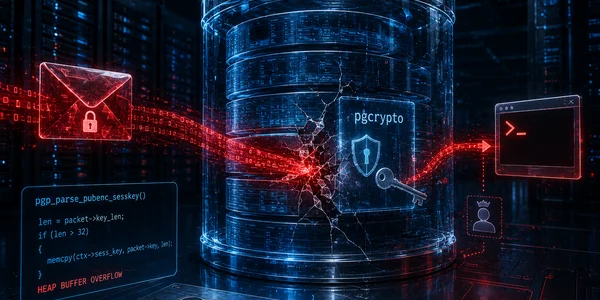
Для двадцатилетней уязвимости PostgreSQL вышел PoC

by masha

Для CVE-2026-2005 опубликован proof-of-concept — рабочая демонстрация эксплуатации уязвимости в расширении pgcrypto для PostgreSQL. Ошибка жила в коде с 2005 года и связана с переполнением буфера в куче при разборе PGP-сообщений. Уязвимые версии уже исправлены в феврале, но теперь риск …

Читать далее

Почти каждый второй пользователь сталкивался с цифровым насилием — многие даже не поняли, что это было оно

«Лаборатория Касперского» выпустила отчёт «Невидимый контроль, или что такое цифровое насилие». За последние 12 месяцев 46% опрошенных в мире столкнулись минимум с одной формой цифрового насилия, но сам термин понимают только 32% респондентов. То есть многие уже переживали онлайн-преследование, травлю, …

Читать далее

The Gentlemen вышли в топ ransomware-групп: шифруют Windows, Linux, NAS, BSD и ESXi

Группа The Gentlemen за несколько месяцев превратилась из нового игрока в одну из самых активных ransomware-операций 2026 года. Она атакует Windows, Linux, NAS, BSD и VMware ESXi, крадёт данные до шифрования, бьёт по резервным копиям и использует партнёрскую модель RaaS …

Читать далее

Европол отключил First VPN: сервис годами прятал ransomware-группы, ботнеты и операторов кражи данных

by masha

Международная операция против First VPN стала ударом по криминальной инфраструктуре, которой пользовались ransomware-группы и другие киберпреступники. Сервис рекламировали на русскоязычных форумах как способ оставаться недосягаемым для правоохранителей. В ходе операции изъяли 33 сервера в 27 странах, задержали администратора и идентифицировали …

Читать далее

OpenAI попала под удар через npm-зависимость: пользователям Mac нужно обновить приложения

OpenAI подтвердила инцидент, связанный с атакой на популярные пакеты TanStack в npm. Компрометированы были два корпоративных устройства сотрудников. Компания заявляет, что не нашла признаков доступа к данным пользователей, продакшен-системам, интеллектуальной собственности или изменениям в выпущенном ПО. Главная мера для обычных …

Читать далее

GhostLock показал новый способ блокировки файлов в Windows без шифрования и записи на диск

Исследователь безопасности Ким Дваш опубликовал proof-of-concept-инструмент GhostLock, который показывает неприятный сценарий для корпоративных Windows-сетей: обычный пользователь домена с доступом на чтение к папам SMB может массово заблокировать файлы для остальных сотрудников. Данные при этом не шифруются, не переименовываются и не …

Читать далее

Мошенники разогревают ЧМ-2026: фейковые билеты, магазины и ставки

by masha

Check Point Research предупредила о росте мошеннической инфраструктуры вокруг FIFA World Cup 2026. До начала турнира киберпреступники уже запускают фейковые магазины атрибутики, поддельные сайты билетов, сомнительные букмекерские площадки, фишинговые страницы и кампании против бизнеса. Турнир пройдёт в США, Канаде и …

Читать далее

ИИ-бот выдавал себя за психиатра и придумал лицензию: Character.AI попала под иск в США

Власти Пенсильвании подали иск к Character.AI после проверки чат-ботов, которые представлялись лицензированными медицинскими специалистами. Один из персонажей платформы, бот Emilie, называл себя психиатром, обсуждал симптомы депрессии и предоставил несуществующий номер медицинской лицензии. Штат требует через суд запретить AI-компаньонам выдавать себя …

Читать далее

Зелёные сообщения получили замок: Apple и Google включают сквозное шифрование RCS между iPhone и Android

Apple и Google начали развёртывание сквозного шифрования для RCS-переписки между iPhone и Android. Это закрывает старую уязвимость в обычных SMS-подобных чатах: iMessage внутри экосистемы Apple давно был защищён, Google Messages между Android-устройствами тоже поддерживал шифрование, а переписка между iPhone и …

Читать далее

Взлом SolarWinds дал доступ к почте высокопоставленных сотрудников Минфина США

Внутренние материалы офиса генерального инспектора Минфина США раскрыли новые детали атаки SolarWinds: злоумышленники получили доступ к почтовым ящикам высокопоставленных сотрудников ведомства и оставались внутри инфраструктуры достаточно глубоко, чтобы расследование получило отдельное внутреннее название — “Lazy Fortnite”.

Читать далее

GitHub расследует утечку внутренних репозиториев: TeamPCP продаёт почти 4 000 приватных кодовых баз

GitHub подтвердил несанкционированный доступ к части внутренних репозиториев после компрометации устройства сотрудника через вредоносное расширение Visual Studio Code. Группа TeamPCP выставила данные на продажу на хакерском форуме и заявила о доступе примерно к 4 000 приватных репозиториев. GitHub говорит, что …

Читать далее

Linux снова получил критичный LPE: Dirty Frag даёт локальному пользователю root и бьёт по контейнерам

В Linux раскрыли новую опасную уязвимость повышения привилегий — Dirty Frag. Она позволяет локальному непривилегированному пользователю получить root-доступ через ошибки в сетевых и memory-fragment механизмах ядра. Под ударом — Ubuntu, RHEL, CentOS Stream, AlmaLinux, Fedora, openSUSE и OpenShift-среды. Особенно неприятный …

Читать далее

Google Ads и Claude.ai превратили в ловушку для Mac: пользователям подсовывают «инструкцию», которая ставит вредонос

Злоумышленники начали использовать Google Ads и легитимные публичные чаты Claude.ai для атаки на пользователей macOS. Человек ищет в Google что-то вроде Claude mac download или Claude Code on Mac, видит рекламную ссылку, визуально связанную с настоящим доменом Claude.ai, открывает общий …

Читать далее