Ad

Новости информационной безопасности

JPEG без картинки: исследователи нашли атаку SilentCanvas с PowerShell и подменённым ScreenConnect
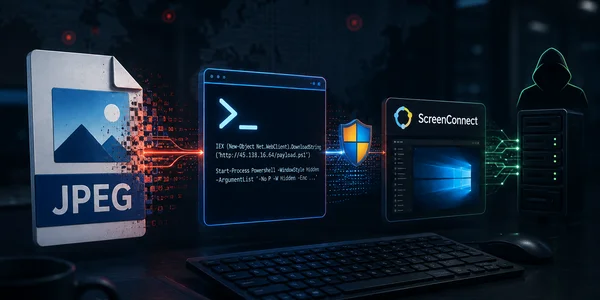
Исследователи разобрали кампанию SilentCanvas: вредоносный файл sysupdate.jpeg маскировался под изображение, но содержал PowerShell-код. После запуска он создавал каталог C:\Systems, загружал дополнительные компоненты, обходил AMSI, компилировал загрузчик через csc.exe, использовал ComputerDefaults.exe для обхода UAC и ставил модифицированный ConnectWise ScreenConnect. Такая сборка …

Читать далее

Мошенники рассылают сотрудникам компаний письма о «доследственной проверке» и подсовывают шифровальщик

Сотрудников крупных российских организаций начали атаковать письмами от имени правоохранительных органов. В сообщениях требуют пройти «доследственную проверку рабочего места» — якобы техническое исследование рабочего компьютера из-за инцидента информационной безопасности. Реальная цель — заставить человека заполнить документы, продолжить переписку и запустить …

Читать далее

США получат ранний доступ к новым AI-моделям Google, Microsoft и xAI: перед релизом их проверят на киберриски

Американский центр CAISI при NIST заключил новые соглашения с Google DeepMind, Microsoft и xAI. Разработчики будут предоставлять доступ к ещё не выпущенным AI-моделям для проверок до публичного релиза. Оценивать будут не «качество ответов» в бытовом смысле, а риски для безопасности: …

Читать далее

Braintrust попросила клиентов сменить API-ключи после взлома AWS-аккаунта

AI-платформа Braintrust предупредила клиентов о возможной компрометации API-ключей, которые компании хранили в сервисе для доступа к моделям ИИ. Инцидент обнаружили 4 мая после сообщения о подозрительной активности, а уже 5 мая Braintrust разослала клиентам письмо с индикаторами компрометации и шагами …

Читать далее

OWASP выпустила стандарт для автономных ИИ-пентестов

OWASP опубликовала Autonomous Penetration Testing Standard — APTS, первый профильный стандарт управления автономными платформами для пентестов. Задача документа: описать, как такие системы должны соблюдать ограничения, когда останавливаться при возникновении рисков и передавать решения человеку, как вести журнал действий и чем …

Читать далее

Microsoft закрыла три критические уязвимости раскрытия данных в Copilot

Microsoft раскрыла и уже устранила три критические уязвимости раскрытия информации в Microsoft 365 Copilot и Copilot Chat внутри Edge. Все три CVE опубликованы 7 мая 2026 года, относятся к облачным сервисам и не требуют действий от пользователей или администраторов: исправления …

Читать далее

HeartlessSoul охотится за геоданными российских организаций

Группа HeartlessSoul сместила интерес к геоинформационным данным российских организаций. Целями стали государственные структуры, промышленные предприятия, компании из сферы авиационных систем и отдельные пользователи. Заражение идёт через фишинговые письма, вредоносные установщики и поддельные сайты с авиационным ПО, а финальная нагрузка — …

Читать далее

В Jenkins Marketplace нашли подменённый плагин Checkmarx: сборочные серверы могли утянуть секреты прямо из CI/CD

Checkmarx предупредила клиентов о поддельной версии своего Jenkins AST Scanner — плагина, который подключает проверки безопасности Checkmarx One к пайплайнам Jenkins. Вредоносная сборка 2026.5.09 появилась в Jenkins Marketplace 9 мая 2026 года и была доступна до 10 мая. Компания советует …

Читать далее

Canvas пережил крупный взлом: Instructure договорилась с вымогателями и заплатила выкуп

Компания Instructure, разработчик образовательной платформы Canvas, сообщила о соглашении с неизвестным злоумышленником после крупного инцидента безопасности. Canvas используют школы, колледжи и университеты для учебных курсов, домашних заданий, оценок, переписки и работы преподавателей со студентами. Атака затронула тысячи учебных организаций и …

Читать далее

Google впервые поймала zero-day, который, вероятно, помог создать ИИ

Google Threat Intelligence Group впервые зафиксировала zero-day-эксплойт, который, с высокой вероятностью, был разработан с помощью ИИ. Целью стала неназванная популярная open-source веб-панель администрирования. Ошибка позволяла обойти 2FA при наличии валидных логина и пароля. Эксплойт был написан на Python и содержал …

Читать далее

Ошибка 521 вместо фильмов: десятки пиратских стримингов упали из-за общего бэкенда

Десятки пиратских стриминговых сайтов, включая Sflix, Myflixerz, HDtoday, Watchseries и клоны FMovies, внезапно перестали открываться и начали показывать одинаковую ошибку Cloudflare 521. Этот код обычно означает, что исходный сервер сайта отказывается принимать соединение. Признаков вмешательства самой Cloudflare нет, публичных заявлений …

Читать далее

КИИ стала главной целью: 77% кибератак в России пришлись на критическую инфраструктуру

В первом квартале 2026 года доля кибератак на отрасли критической информационной инфраструктуры России достигла 77% от общего числа атак на российские организации. RED Security SOC зафиксировал более 9 тыс. таких атак за три месяца. Это на 10 процентных пунктов выше …

Читать далее

Chrome получил крупное обновление безопасности: Google закрыла 127 уязвимостей

Google выпустила Chrome 148 для Windows, macOS и Linux и закрыла 127 уязвимостей безопасности. В набор вошли три критические ошибки, десятки уязвимостей высокой степени опасности и большое число проблем с памятью в ключевых компонентах браузера: Blink, V8, ANGLE, WebRTC, GPU, …

Читать далее

GitHub в России начал сбоить, но полной блокировки пока нет

Российские пользователи начали жаловаться на проблемы с доступом к GitHub. По данным профильных площадок, доступность сервиса начала снижаться с 5 мая, а часть подключений из России стала завершаться ошибками. Роскомнадзор заявил, что не ограничивает работу GitHub, а официальный статус GitHub …

Читать далее

TCLBANKER ворует банковские данные и сам рассылает себя через WhatsApp и Outlook

Исследователи Elastic Security Labs описали новый банковский троян TCLBANKER, нацеленный на Бразилию. Вредоносная программа маскируется под установщик Logitech Logi AI Prompt Builder, следит за переходами на сайты банков, финтех-сервисов и криптобирж, а затем распространяется дальше через уже авторизованные WhatsApp Web-сессии …

Читать далее