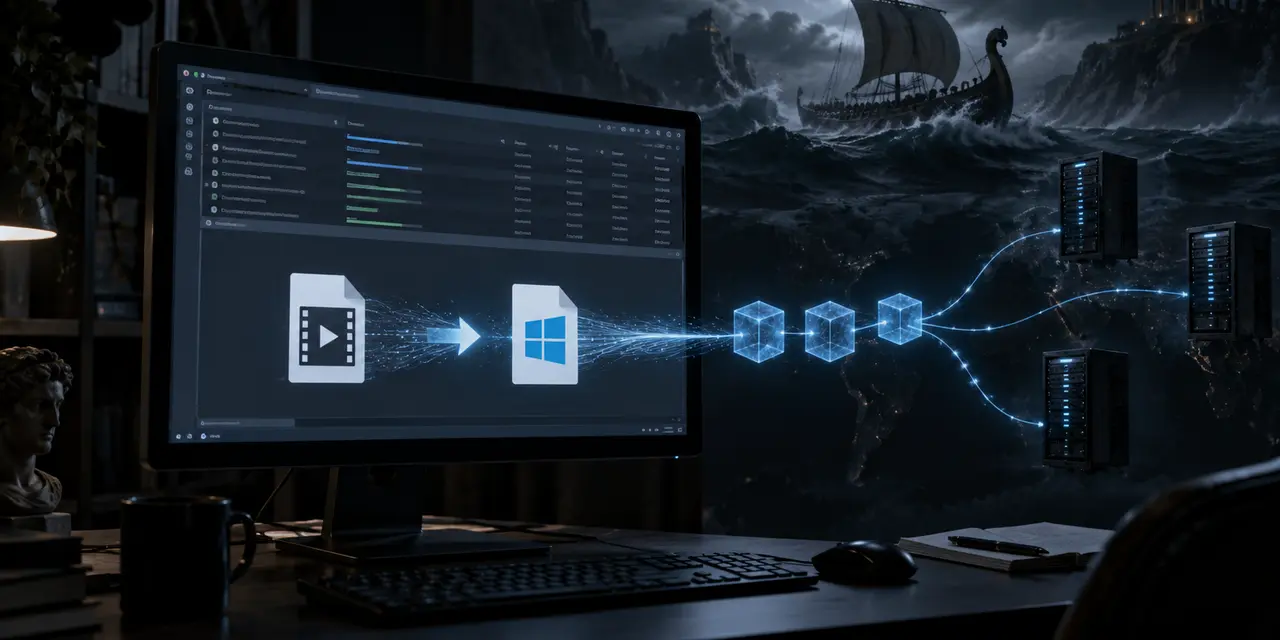
Через торрент-сайты распространяется новый многоэтапный троян MovieReaper. Вредоносную программу маскируют под популярные фильмы, включая «Одиссею» Кристофера Нолана. Атакующие скомпрометировали общий архив torrent-файлов, которым пользуются разные площадки. После запуска MovieReaper закрепляется в Windows, получает адрес управляющего сервера через блокчейн Solana и дает оператору удаленный доступ к файлам зараженного компьютера.
Специалисты Kaspersky GReAT обнаружили кампанию в середине августа 2026 года. К 17 сентября исследователи выявили несколько сотен потенциальных жертв среди частных пользователей и организаций. Больше всего срабатываний телеметрии пришлось на Россию. Попытки заражения также фиксировались в Турции, Японии, Кении, Уганде, Колумбии, Испании, Нидерландах, Бельгии, Германии, Финляндии, Непале, Танзании, Гане и других странах. Среди затронутых отраслей оказались ИТ, консалтинг, розничная торговля, транспорт и сельское хозяйство.
Ранее неизвестный вредоносный комплекс исследователи назвали MovieReaper. Это модульная цепочка заражения Windows, в которой следующие компоненты загружаются уже после запуска первого файла. Большая часть последующих стадий выполняется непосредственно в памяти компьютера.
Первоначально заражения могли выглядеть как компрометация сразу нескольких торрент-трекеров. Подробный технический анализ показал другую схему.
Атакующие получили контроль над itorrents[.]org — публичным архивом torrent-файлов, которым пользовались разные торрент-площадки. Поэтому отдельно взламывать каждый сайт им не потребовалось. Если площадка обращалась к скомпрометированному архиву, пользователь мог получить подмененный torrent-файл, ведущий к загрузке MovieReaper.
Механизм работал и при использовании magnet-ссылок. Вместо ожидаемого torrent-файла архив мог вернуть другой файл, который приводил к загрузке вредоносного стартового модуля. На момент публикации технического исследования 17 сентября Kaspersky сообщала, что архив все еще оставался скомпрометированным. Более свежих подтверждений его состояния исследователи пока не публиковали.
Один из самых распространенных вредоносных файлов назывался:
the odyssey (2026) [1080p] [webrip] [5.1].exe
Название имитирует привычное обозначение пиратского видеорелиза: в нем указаны фильм, год, разрешение, источник видео и формат звука. Последнее расширение .exe выдает настоящий тип файла — это исполняемая программа Windows, а не видео.
MovieReaper распространялся и под другими именами. Исследователи обнаружили несколько вариантов стартового модуля с длинными названиями и значками известных приложений. Длинное имя помогало спрятать расположенное в конце расширение .exe, если интерфейс отображал строку не полностью.
Для наиболее распространенного образца Kaspersky приводит MD5-хеш A0B13781EDD7CFDAB13D79AFFF3C83C1. Всего в отчете опубликовано восемь хешей файлов, связанных с кампанией.
Заражение начинается после того, как пользователь самостоятельно запускает такой .exe. Одной загрузки torrent-файла для выполнения MovieReaper недостаточно.
Запущенный файл создает глобальный мьютекс — объект Windows, который в данном случае не дает одновременно работать нескольким копиям одного загрузчика. Затем начинается серия проверок, рассчитанных на обнаружение автоматизированных сред анализа.
Такие изолированные среды, или песочницы, используют антивирусы и исследователи безопасности: подозрительный файл запускают отдельно от основной системы и наблюдают за его действиями. MovieReaper пытается определить, оказался ли он именно в такой среде.
Часть обычных механизмов Windows разработчики вредоноса сознательно обходят. Например, загрузчик не использует стандартные вызовы LoadLibrary и GetProcAddress для поиска необходимых функций. Вместо этого он самостоятельно перебирает загруженные библиотеки и разбирает DLL.
Если проверки пройдены, загрузчик связывается с первым управляющим сервером. Основным адресом в изученных образцах был deadhub[.]org, резервным — 193.23.118[.]155. При обращении к резервному адресу использовался незашифрованный HTTP. Затем программа загружала следующую стадию в область памяти с правами на чтение, запись и исполнение и запускала ее.
На второй стадии MovieReaper обращается к блокчейну Solana. Вредоносная программа отправляет запрос getAccountInfo к определенной учетной записи Solana. В ответе находится закодированный адрес второго управляющего сервера. Для его хранения атакующие использовали отдельную программу в сети Solana.
Сам вредоносный код при этом не исполняется в блокчейне. Solana используется как внешний канал, через который зараженный компьютер узнает адрес следующего элемента инфраструктуры атакующих.
Схема усложняет блокировку инфраструктуры. При обычной архитектуре защитники могут перекрыть известные домены и IP-адреса. В MovieReaper адрес следующего сервера передается через легитимную публичную сеть. При этом первая стадия все равно зависит от обычных серверов: Kaspersky отмечает, что отключение deadhub[.]org и резервного IP способно оборвать цепочку до загрузки следующих компонентов.
Связь второй стадии с управляющим сервером идет через HTTPS. Вредонос использует привязку к определенному TLS-сертификату сервера, что дополнительно затрудняет перехват и подмену его трафика во время анализа.
Следующий модуль отвечает за закрепление в системе и обход контроля учетных записей Windows — UAC. MovieReaper использует известные техники обхода UAC, копирует исходный исполняемый файл под именем:
C:\ProgramData\Microsoft\Windows\Telemetry\msedge.exe
Название маскирует вредонос под Microsoft Edge, однако штатный браузер Edge в этом каталоге не устанавливается. Затем процесс перезапускается.
При новом запуске MovieReaper получает специальный аргумент командной строки и пропускает большую часть проверок на песочницы. Сервер также может определить, работает ли вредонос из каталога Telemetry, и отправить ему следующий модуль вместо компонента, отвечающего за первоначальное закрепление.
Исследованный финальный компонент представляет собой удаленный файловый менеджер с 21 командой.
Он позволяет оператору просматривать каталоги, читать файлы, передавать их с зараженного компьютера и загружать новые, создавать, копировать, переименовывать, перемещать и удалять данные. Есть команды для работы с символическими ссылками и правами доступа, а также функции предварительного просмотра файлов и изображений. Оператор может сначала получить уменьшенную копию или предпросмотр и только потом решить, стоит ли скачивать исходный файл.
Исследователи допускают, что MovieReaper способен получать и другие модули по команде оператора, однако их функции пока не подтверждены. Поэтому приписывать этой вредоносной программе кражу сохраненных паролей, данных криптокошельков или шифрование файлов оснований нет.
Под «Одиссею» одновременно маскировали несколько разных угроз, и смешивать их между собой не стоит.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.