Полиция Нидерландов опубликовала запись голоса мужчины, которого разыскивают по делу о взломе телеком-оператора Odido 5-6 февраля. В феврале злоумышленник представился сотрудником ИТ-отдела и убедил работницу клиентской службы войти в поддельную рабочую систему. Так атакующие получили ее учетные данные и прошли дополнительную проверку входа.
Этого хватило, чтобы добраться до клиентской системы компании. Odido заблокировала скомпрометированную учетную запись менее чем за час, но за это время злоумышленники успели выгрузить данные миллионов человек. Сам оператор обнаружил кражу только через два дня, когда с ним связались вымогатели.
Итоговый масштаб оказался больше первых оценок: Odido сейчас говорит примерно о 6,39 млн пострадавших. В массив попали данные действующих и бывших клиентов Odido и Ben. После отказа компании платить выкуп похищенную информацию опубликовали в даркнете.
Запись разговора полиция показала лишь 7 сентября в телепрограмме Opsporing Verzocht. Мужчина говорил по-нидерландски, использовал внутреннюю и техническую лексику и убедительно изображал коллегу из ИТ-подразделения.
Он сообщил сотруднице клиентской службы, что необходимо решить проблему с внутренней системой, и направил ее на поддельную страницу входа Odido. Там женщина ввела имя пользователя и пароль. Затем система запросила дополнительный код проверки, который сотрудница тоже ввела.
После этого злоумышленники получили доступ к внутренней системе компании. В конце разговора мужчина сообщил сотруднице, что проблему удалось решить, они попрощались, и звонок закончился.
Полиция привлекла специалиста по голосу. Экспертиза показала, что на записи говорит реальный человек: признаков синтезированной ИИ-речи специалисты не обнаружили. Следствие также обращает внимание на знание ИТ и характерную манеру речи подозреваемого. Теперь запись распространяют в надежде, что мужчину узнают знакомые.
Самая неприятная часть истории выяснилась спустя несколько месяцев после атаки. Odido обнаружила посторонний вход и заблокировала скомпрометированную учетную запись менее чем за час. Компания проверила цифровые следы вместе с привлеченными специалистами по кибербезопасности и в тот момент решила, что клиентские данные украдены не были.
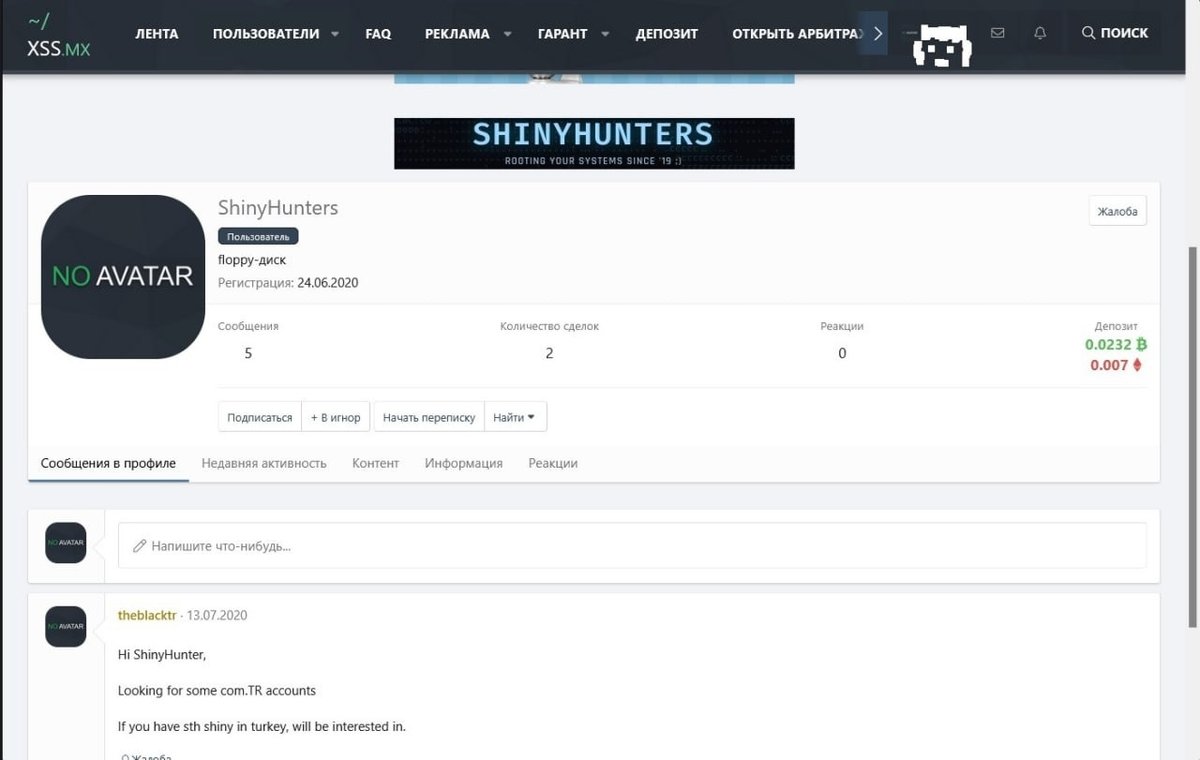
7 февраля, через два дня после атаки, ShinyHunters связались с оператором сами и заявили, что успели похитить информацию.
Повторное расследование показало: за короткий промежуток до блокировки учетной записи атакующие действительно выгрузили данные миллионов клиентов. Система заметила несанкционированный вход, но отдельного предупреждения о массовом копировании информации не сработало.
Odido официально указывает две даты атак — 5 и 6 февраля 2026 года. Компания утверждает, что в обоих случаях заметила несанкционированный доступ и отозвала его. Какая именно из попыток дала преступникам возможность выгрузить основной массив, оператор подробно не раскрывает.
Первые сообщения после атаки говорили примерно о 6,2 млн затронутых учетных записей. После анализа Odido уточнила масштаб: пострадали около 6,39 млн человек.
В их числе оказались действующие и бывшие клиенты Odido и бюджетного бренда Ben. Клиенты Simpel, который также принадлежит оператору, в этот массив не попали.
Набор похищенных сведений отличается у разных клиентов. В него могли входить имя и фамилия, домашний адрес, номер мобильного телефона, электронная почта, клиентский номер, дата рождения, IBAN банковского счета, гражданство, пол и данные удостоверений личности. У части пользователей в системе хранилась дополнительная информация, которую они раньше сообщали службе поддержки.
Сканы паспортов, водительских удостоверений и других документов Odido в число похищенных данных не включает. В системе хранились сведения о документах, но оператор прямо отрицает утечку их копий и сканов. Также в массив не вошли пароли от личного кабинета, данные о звонках, сведения о местоположении и информация из счетов за услуги.
Еще одна спорная деталь появилась после изучения похищенных данных. В базе присутствовало поле с названием password_c. Odido объяснила, что это не пароль от аккаунта. Поле содержало контрольное слово или код, который использовался при телефонной идентификации части клиентов. Получить через него доступ к личному кабинету или сервисам было нельзя.
После обнаружения этого поля среди похищенной информации оператор отключил соответствующий способ проверки клиентов по телефону.
То же относится к банковским данным. В утечку мог попасть IBAN — номер банковского счета, но это не означает компрометацию доступа к интернет-банку. Одного IBAN недостаточно для входа в банковское приложение или подтверждения платежа.
После кражи данных атакующие потребовали деньги за отказ от публикации массива. Odido платить отказалась. Полиция подтверждает, что после отказа похищенные сведения были размещены в даркнете. Сам оператор объясняет решение рекомендациями властей и отсутствием каких-либо гарантий, что преступники действительно удалят информацию после получения денег.
Точную сумму требования надежнее не фиксировать. В публикациях об инциденте встречаются разные цифры, а официальные материалы полиции и Odido, на которых можно уверенно строить хронологию атаки, конкретную сумму не называют.
Скомпрометированный доступ вел к системе, связанной с Salesforce. Еще 28 января, примерно за неделю до атак на Odido, команда безопасности Salesforce подробно описала почти такую же цепочку.
Злоумышленник звонит сотруднику под видом ИТ-поддержки, отправляет его на поддельную страницу авторизации и в реальном времени получает логин и пароль. Когда настоящая система запрашивает второй фактор, поддельная страница показывает жертве аналогичный запрос. Человек сам завершает проверку, после чего преступник получает рабочую авторизованную сессию.
Salesforce отдельно предупреждала, что обычные одноразовые коды, подтверждения в приложении и другие стандартные варианты многофакторной аутентификации могут быть перехвачены подобным способом. Компания рекомендует использовать фишингоустойчивую аутентификацию, например FIDO2/WebAuthn и ключи доступа, которые криптографически привязаны к настоящему сайту.
Исследователи Google Threat Intelligence 30 января описали активность, практически совпадающую с этой схемой: преступники, связанные с вымогательскими операциями под брендом ShinyHunters, звонили сотрудникам, изображали ИТ-специалистов, отправляли жертв на поддельные корпоративные страницы входа и собирали данные единой авторизации вместе с кодами многофакторной проверки.
Google отслеживает такую активность сразу в нескольких группах — UNC6661, UNC6671 и UNC6240. Поэтому ShinyHunters в нынешних атаках корректнее рассматривать как бренд, связанный с несколькими пересекающимися преступными операциями, а не обязательно как одну неизменную команду.
Инцидент привлек внимание сразу нескольких нидерландских ведомств. 26 марта Государственная инспекция цифровой инфраструктуры RDI начала расследование защиты клиентской системы Odido совместно с Управлением по защите персональных данных AP. Отдельно AP занялось сроками хранения информации о действующих и бывших клиентах.
13 июля список проверок расширился. Управление по делам потребителей и рынков ACM начало выяснять, выполнил ли оператор предусмотренную законом обязанность обеспечить достаточную защиту персональных данных абонентов. Итоговых решений регуляторов пока нет.
Полиция еще летом сообщила, что видит признаки участия в атаке людей из Нидерландов. Следователи получили запись разговора с клиентской службой и сначала предложили звонившему самостоятельно выйти на связь. Он этого не сделал.
Теперь голос опубликован открыто. Подозреваемый говорит на хорошем нидерландском, уверенно использует ИТ-термины и, судя по разговору, понимает внутреннюю логику работы службы поддержки. Следствие рассчитывает, что эти особенности помогут его узнать.
Вопросы и ответы
Сколько человек пострадало от взлома Odido?
После завершения основной проверки Odido оценила число затронутых людей примерно в 6,39 млн. Среди них есть действующие и бывшие клиенты Odido и Ben.
Правда ли, что хакеры украли миллионы сканов паспортов?
Нет подтверждений. Odido прямо указывает, что сканы удостоверений личности в утечку не вошли. Были похищены идентификационные сведения, которые могли включать данные документов.
Утекли ли пароли клиентов?
Пароли от Mijn Odido и других систем входа, по данным компании, не были похищены. В опубликованной базе присутствовало поле password_c, но в нем хранилось контрольное слово для телефонной проверки личности, а не пароль учетной записи.
Как ShinyHunters обошли многофакторную аутентификацию?
Сотрудника направили на поддельную страницу входа. Когда настоящая система запросила дополнительное подтверждение, атакующие получили его через тот же фишинговый сценарий. Подобные инструменты синхронизируют поддельную страницу с настоящей авторизацией в реальном времени.
Это была атака программы-шифровальщика?
Подтверждений применения шифровальщика нет. Преступники похитили информацию и использовали угрозу ее публикации для вымогательства. Работа связи и других основных сервисов Odido не прекращалась.
Голос подозреваемого мог быть создан нейросетью?
Эксперт, привлеченный полицией, пришел к выводу, что голос настоящий. Следствие указывает, что это не сгенерированная ИИ-запись.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.