Ad

Последние новости: Фишинг

LxBase RAT за $119 атакует российские компании
от Маша Даровская

Российские компании с июля 2026 года атакуют через фишинговые письма с новым для российского сегмента трояном удаленного доступа LxBase RAT. Вредоносная программа умеет красть пароли, cookie, токены авторизации, данные банковских карт и криптокошельков, записывать нажатия клавиш, делать снимки экрана, включать …

Читать далее →
Microsoft отключила EvilTokens после взлома 12 тысяч ящиков

от Маша Даровская

Microsoft нарушила работу EvilTokens — коммерческой платформы для фишинга, которую связывают с компрометацией более 12 тыс. почтовых ящиков в свыше 10 тыс. организаций. Сервис использовал штатный механизм входа Microsoft через код устройства: жертва сама проходила авторизацию на настоящем сайте Microsoft …

Читать далее →

Россиянина экстрадировали в США по делу о банковском фишинге

от Маша Даровская

Российского веб-разработчика Сергея Филимонова экстрадировали из Грузии в США. Федеральная прокуратура обвиняет его в участии в международной схеме захвата банковских учетных записей: клиентов финансовых организаций заманивали на поддельные сайты через рекламу в Google и Bing, перехватывали данные для входа и …

Читать далее →

Одного звонка хватило: ShinyHunters украли у Odido данные 6,39 млн человек

от Маша Даровская

Полиция Нидерландов опубликовала запись голоса мужчины, которого разыскивают по делу о взломе телеком-оператора Odido 5-6 февраля. В феврале злоумышленник представился сотрудником ИТ-отдела и убедил работницу клиентской службы войти в поддельную рабочую систему. Так атакующие получили ее учетные данные и прошли …

Читать далее →

Drama RAT захватывает Android через спецвозможности

от Маша Даровская

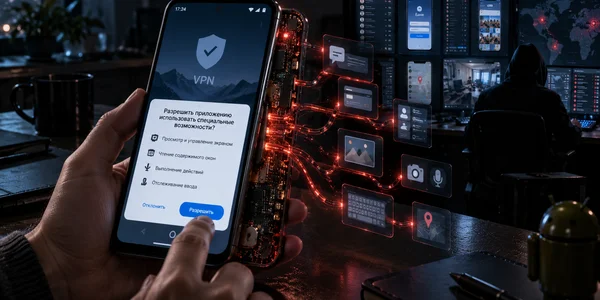
Специалисты Positive Technologies разобрали Drama RAT — банковский троян для Android с функциями удаленного управления. Вредонос распространяется через фишинговые сообщения, маскируется под VPN, банковские приложения и взломанные утилиты, а после установки получает доступ к SMS, микрофону, камере и экрану. Ключевым …

Читать далее →

В ChatGPT нашли скрытый канал для передачи данных Gmail

от Маша Даровская

Исследователи Check Point Research обнаружили способ передавать команды и данные между изолированными средами ChatGPT, запущенными под разными аккаунтами. В демонстрации атаки ChatGPT выполнял обычный запрос пользователя, одновременно обращался к подключенному Gmail и передавал сведения о письмах в другой аккаунт. Скрытая …

Читать далее →

HOOKEDGE прячет команды в трафике Microsoft Edge

от Маша Даровская

Исследователи обнаружили новую версию инструментария BlueDelta, в которой Microsoft Edge используется для получения команд и отправки результатов с зараженных компьютеров. Бэкдор HOOKEDGE работает на Windows, закрепляется через планировщик заданий и обращается к публичному сервису webhook.site вместо отдельного сервера управления.

Читать далее →

Фальшивое NDA склоняло к переводу €626 тысяч в Гонконг

от Маша Даровская

Мошенники попытались убедить сотрудника Gen Digital перевести €626 735,45 компании в Гонконге, разыграв перед ним секретную корпоративную сделку. Они выдавали себя за настоящего руководителя Gen и реального специалиста, связанного с PwC, перевели общение в WhatsApp и личную почту, а затем …

Читать далее →

ИИ-агенты выманивают коды для разблокировки украденных iPhone

от Маша Даровская

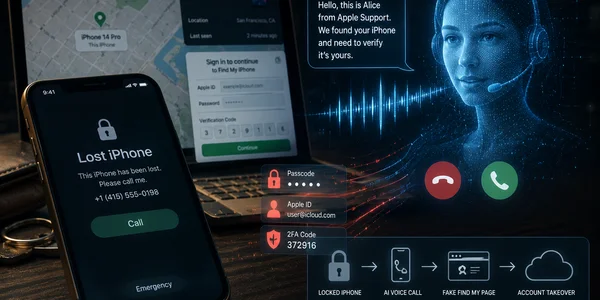
Владельцам украденных iPhone звонят голосовые ИИ-агенты, представляются сотрудниками Apple и выманивают код-пароль устройства. Следом жертву могут отправить на поддельную страницу Find My, где преступники пытаются получить данные Аккаунта Apple и шестизначный код двухфакторной аутентификации.

Читать далее →

Открыть письмо — запустить имплант: TA488 атакует Microsoft Exchange через веб-почту

от Маша Даровская

Группа, которую исследователи связывают с Россией, использует уязвимость Microsoft Exchange Server для доставки браузерного импланта OWAReaper. Ссылка и вложение атакующим не нужны: в изученной цепочке вредоносный код запускался после просмотра письма в уязвимом Outlook Web Access.

Читать далее →

Российские банки остановили хищения на 1,9 трлн рублей, но клиенты потеряли 7,35 млрд

от Маша Даровская

Во втором квартале 2026 года число успешных мошеннических операций сократилось, однако средняя сумма одного хищения выросла. Через СБП у граждан украли больше денег, чем с банковских карт, а число выявленных атак с применением психологических манипуляций увеличилось почти на 50%.

Читать далее →

Фишинг под заказчика ударил по заводам

от Маша Даровская

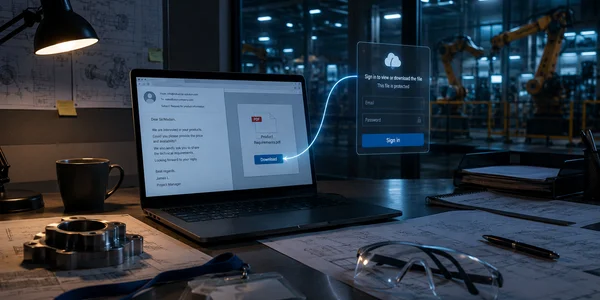
Производственные компании в России, Чехии, Малайзии и Египте столкнулись с целевой фишинговой кампанией, построенной под обычную деловую переписку с потенциальным покупателем. Атакующие не начинают с вложения и не требуют срочного платежа. Они пишут на английском языке, интересуются продукцией, уточняют цену …

Читать далее →

DEBULL атакует Microsoft 365 без кражи паролей: фишинг ведёт пользователя на настоящий вход Microsoft и забирает токены доступа

от Маша Даровская

Исследователи описали новую кампанию против Microsoft 365, где злоумышленники используют инструмент DEBULL и легитимный механизм входа Microsoft через код устройства. Цели атаковали с конца июня до начала июля 2026 года, приманки маскировались под рабочее взаимодействие и совместные документы. Главная особенность …

Читать далее →
Фишинг добрался до резервных копий Signal: теперь у пользователей выманивают ключ от всей истории переписки

от Маша Даровская

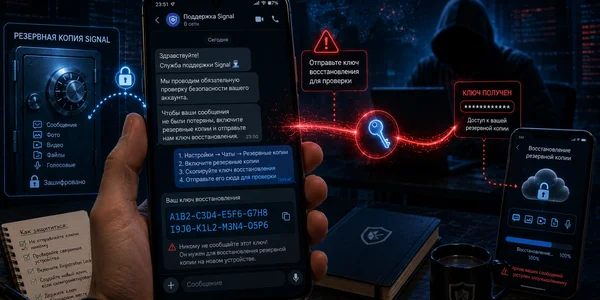
FBI и CISA предупредили о новой волне фишинга против пользователей Signal. Атакующие больше не ограничиваются кодами входа и привязкой чужих устройств. Теперь они пытаются выманить Backup Recovery Key — ключ восстановления резервной копии, который открывает доступ к сохранённой истории сообщений.

Читать далее →
Один фреймворк — сотни тысяч скам-сайтов: мошенники поставили инвестиционные ловушки на поток

от Маша Даровская

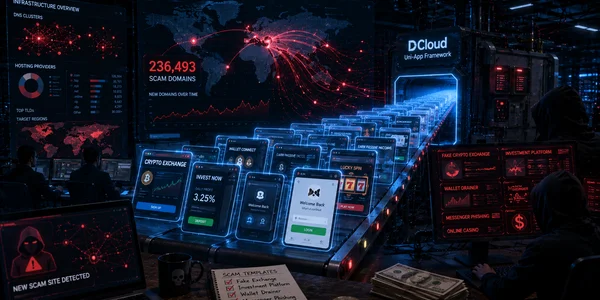
Исследователи Infoblox нашли огромную сеть мошеннических сайтов, собранных на базе DCloud Uni-App — легального китайского фреймворка для кроссплатформенной разработки. Через него строят фальшивые криптобиржи, инвестиционные платформы, фишинговые страницы, клоны азартных сервисов и криптокошельковые дрейнеры. В выборке — более 236 тыс. …

Читать далее →