Иранская Nimbus Manticore обновила арсенал и снова бьёт по авиационным и софтверным компаниям
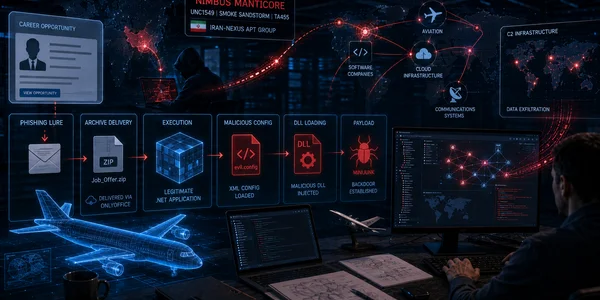
Фальшивые вакансии, OnlyOffice и DLL-подмена: иранская APT охотится за авиацией и разработчиками
Читать далее →
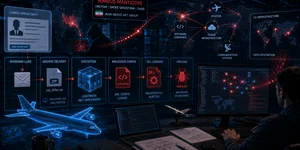
Фальшивые вакансии, OnlyOffice и DLL-подмена: иранская APT охотится за авиацией и разработчиками
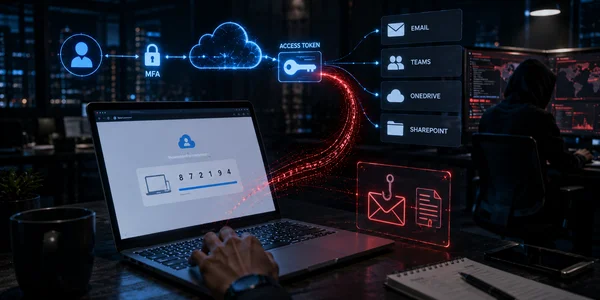
Читать далее →Telegram, OAuth и Microsoft 365: как Kali365 превратил фишинг в подписочный сервис. Kali365 бьёт по Outlook, Teams и OneDrive через легитимную страницу Microsoft
Читать далее →Кибератаки стали быстрее, а восстановление после них — усложнилось. В отчете M-Trends 2026 команда Mandiant пишет, что медианное время между первым заражением и передачей доступа другой группе сократилось с более чем 8 часов в 2022 году до 22 секунд в …
Читать далее →Check Point Research предупредила о росте мошеннической инфраструктуры вокруг FIFA World Cup 2026. До начала турнира киберпреступники уже запускают фейковые магазины атрибутики, поддельные сайты билетов, сомнительные букмекерские площадки, фишинговые страницы и кампании против бизнеса. Турнир пройдёт в США, Канаде и …
Читать далее →Коммерческие киберинструменты и услуги снижают порог входа в кибератаки. Разбираем отчёт NCSC: spyware, zero-day эксплойты, hackers-for-hire и рост угроз для бизнеса, государств и общества.
Читать далее →Злоумышленники начали использовать Google Ads и легитимные публичные чаты Claude.ai для атаки на пользователей macOS. Человек ищет в Google что-то вроде Claude mac download или Claude Code on Mac, видит рекламную ссылку, визуально связанную с настоящим доменом Claude.ai, открывает общий …
Читать далее →Фишинг переехал в Teams: MuddyWater выдаёт себя за IT-поддержку и крадёт пароли прямо во время созвона
Читать далее →Многолетняя фишинговая кампания Operation HookedWing затронула более 500 организаций и привела к краже свыше 2000 учётных данных. Атака работала с 2022 года и била по авиации, энергетике, госсектору, критической инфраструктуре, логистике, финансам и ИТ. Злоумышленники использовали ссылки на GitHub Pages …
Читать далее →Исследователи разобрали кампанию SilentCanvas: вредоносный файл sysupdate.jpeg маскировался под изображение, но содержал PowerShell-код. После запуска он создавал каталог C:\Systems, загружал дополнительные компоненты, обходил AMSI, компилировал загрузчик через csc.exe, использовал ComputerDefaults.exe для обхода UAC и ставил модифицированный ConnectWise ScreenConnect. Такая сборка …
Читать далее →Группа HeartlessSoul сместила интерес к геоинформационным данным российских организаций. Целями стали государственные структуры, промышленные предприятия, компании из сферы авиационных систем и отдельные пользователи. Заражение идёт через фишинговые письма, вредоносные установщики и поддельные сайты с авиационным ПО, а финальная нагрузка — …
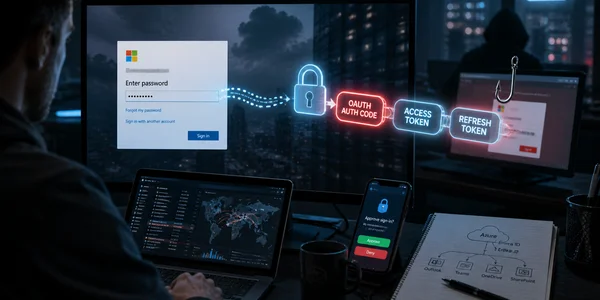
Читать далее →В криминальных каналах продвигают ConsentFix v3 — набор для автоматизированного OAuth-фишинга против Microsoft Azure и Entra ID. Атака не требует кражи пароля: жертву проводят через настоящий вход Microsoft, получают код авторизации и меняют его на токены доступа к корпоративным сервисам.
Читать далее →Интернет-мошенничество в США вышло на новый уровень по сумме ущерба. В 2025 году Центр жалоб на интернет-преступления FBI, IC3, получил 1 008 597 обращений, а общий заявленный ущерб достиг $20,877 млрд. Больше всего денег жертвы потеряли на инвестиционных аферах, компрометации …
Читать далее →У судоходных компаний начали вымогать Bitcoin и USDT за якобы разрешение на проход через Ормузский пролив. Что известно о схеме, почему она сработала именно сейчас и какие риски это создает для морской логистики и ИБ.
Читать далее →Мошенники рассылают поддельные Ledger и письма с QR-кодами для кражи seed-фраз
Читать далее →Кто чаще кликает по фишинговым письмам: RED Security показала разницу между мужчинами и женщинами
Читать далее →