В Барнауле задержали фигуранта взлома «Додо Пиццы»
МВД сообщило о задержании фигуранта взлома «Додо Пиццы» в Барнауле. Какие данные могли пострадать, что известно об ИИ и расследовании.
Читать далее →
МВД сообщило о задержании фигуранта взлома «Додо Пиццы» в Барнауле. Какие данные могли пострадать, что известно об ИИ и расследовании.
Читать далее →Российские компании с июля 2026 года атакуют через фишинговые письма с новым для российского сегмента трояном удаленного доступа LxBase RAT. Вредоносная программа умеет красть пароли, cookie, токены авторизации, данные банковских карт и криптокошельков, записывать нажатия клавиш, делать снимки экрана, включать …
Читать далее →Microsoft нарушила работу EvilTokens — коммерческой платформы для фишинга, которую связывают с компрометацией более 12 тыс. почтовых ящиков в свыше 10 тыс. организаций. Сервис использовал штатный механизм входа Microsoft через код устройства: жертва сама проходила авторизацию на настоящем сайте Microsoft …
Читать далее →Российского веб-разработчика Сергея Филимонова экстрадировали из Грузии в США. Федеральная прокуратура обвиняет его в участии в международной схеме захвата банковских учетных записей: клиентов финансовых организаций заманивали на поддельные сайты через рекламу в Google и Bing, перехватывали данные для входа и …
Читать далее →Полиция Нидерландов опубликовала запись голоса мужчины, которого разыскивают по делу о взломе телеком-оператора Odido 5-6 февраля. В феврале злоумышленник представился сотрудником ИТ-отдела и убедил работницу клиентской службы войти в поддельную рабочую систему. Так атакующие получили ее учетные данные и прошли …
Читать далее →Специалисты Positive Technologies разобрали Drama RAT — банковский троян для Android с функциями удаленного управления. Вредонос распространяется через фишинговые сообщения, маскируется под VPN, банковские приложения и взломанные утилиты, а после установки получает доступ к SMS, микрофону, камере и экрану. Ключевым …
Читать далее →Исследователи Check Point Research обнаружили способ передавать команды и данные между изолированными средами ChatGPT, запущенными под разными аккаунтами. В демонстрации атаки ChatGPT выполнял обычный запрос пользователя, одновременно обращался к подключенному Gmail и передавал сведения о письмах в другой аккаунт. Скрытая …
Читать далее →Исследователи обнаружили новую версию инструментария BlueDelta, в которой Microsoft Edge используется для получения команд и отправки результатов с зараженных компьютеров. Бэкдор HOOKEDGE работает на Windows, закрепляется через планировщик заданий и обращается к публичному сервису webhook.site вместо отдельного сервера управления.
Читать далее →Мошенники попытались убедить сотрудника Gen Digital перевести €626 735,45 компании в Гонконге, разыграв перед ним секретную корпоративную сделку. Они выдавали себя за настоящего руководителя Gen и реального специалиста, связанного с PwC, перевели общение в WhatsApp и личную почту, а затем …
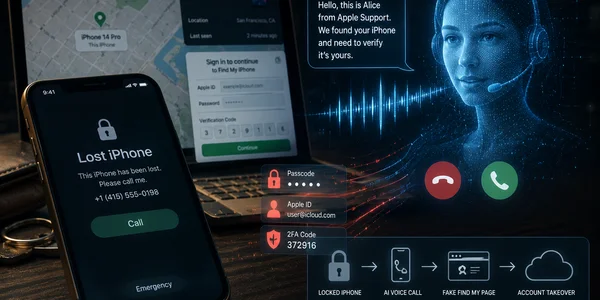
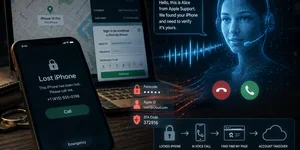
Читать далее →Владельцам украденных iPhone звонят голосовые ИИ-агенты, представляются сотрудниками Apple и выманивают код-пароль устройства. Следом жертву могут отправить на поддельную страницу Find My, где преступники пытаются получить данные Аккаунта Apple и шестизначный код двухфакторной аутентификации.
Читать далее →Группа, которую исследователи связывают с Россией, использует уязвимость Microsoft Exchange Server для доставки браузерного импланта OWAReaper. Ссылка и вложение атакующим не нужны: в изученной цепочке вредоносный код запускался после просмотра письма в уязвимом Outlook Web Access.
Читать далее →Во втором квартале 2026 года число успешных мошеннических операций сократилось, однако средняя сумма одного хищения выросла. Через СБП у граждан украли больше денег, чем с банковских карт, а число выявленных атак с применением психологических манипуляций увеличилось почти на 50%.
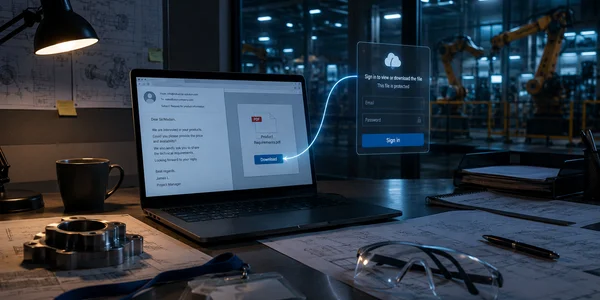
Читать далее →Производственные компании в России, Чехии, Малайзии и Египте столкнулись с целевой фишинговой кампанией, построенной под обычную деловую переписку с потенциальным покупателем. Атакующие не начинают с вложения и не требуют срочного платежа. Они пишут на английском языке, интересуются продукцией, уточняют цену …
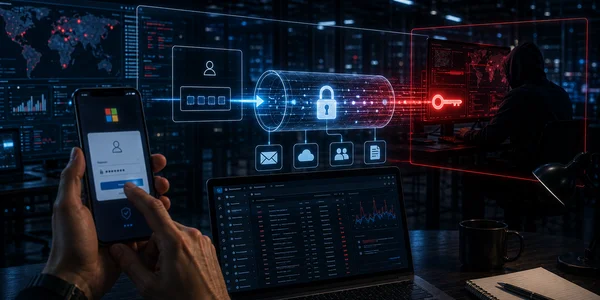
Читать далее →Исследователи описали новую кампанию против Microsoft 365, где злоумышленники используют инструмент DEBULL и легитимный механизм входа Microsoft через код устройства. Цели атаковали с конца июня до начала июля 2026 года, приманки маскировались под рабочее взаимодействие и совместные документы. Главная особенность …
Читать далее →FBI и CISA предупредили о новой волне фишинга против пользователей Signal. Атакующие больше не ограничиваются кодами входа и привязкой чужих устройств. Теперь они пытаются выманить Backup Recovery Key — ключ восстановления резервной копии, который открывает доступ к сохранённой истории сообщений.
Читать далее →