Российского веб-разработчика Сергея Филимонова экстрадировали из Грузии в США. Федеральная прокуратура обвиняет его в участии в международной схеме захвата банковских учетных записей: клиентов финансовых организаций заманивали на поддельные сайты через рекламу в Google и Bing, перехватывали данные для входа и использовали их для переводов со счетов.
36-летний Филимонов 4 сентября 2026 года предстал перед федеральным магистратским судьей в Атланте и не признал вину. Обвинительное заключение большое жюри вынесло 4 ноября 2025 года. Сейчас россиянин остается под стражей Службы маршалов США, сообщила федеральная прокуратура Северного округа Джорджии.
Следствие утверждает, что схема действовала с ноября 2023 года по октябрь 2025-го. В обвинении фигурируют поддельные домены, копировавшие сайты финансовых организаций с федеральным страхованием, рекламные объявления в поисковиках, фишинговые страницы и серверная инфраструктура для хранения похищенных данных.
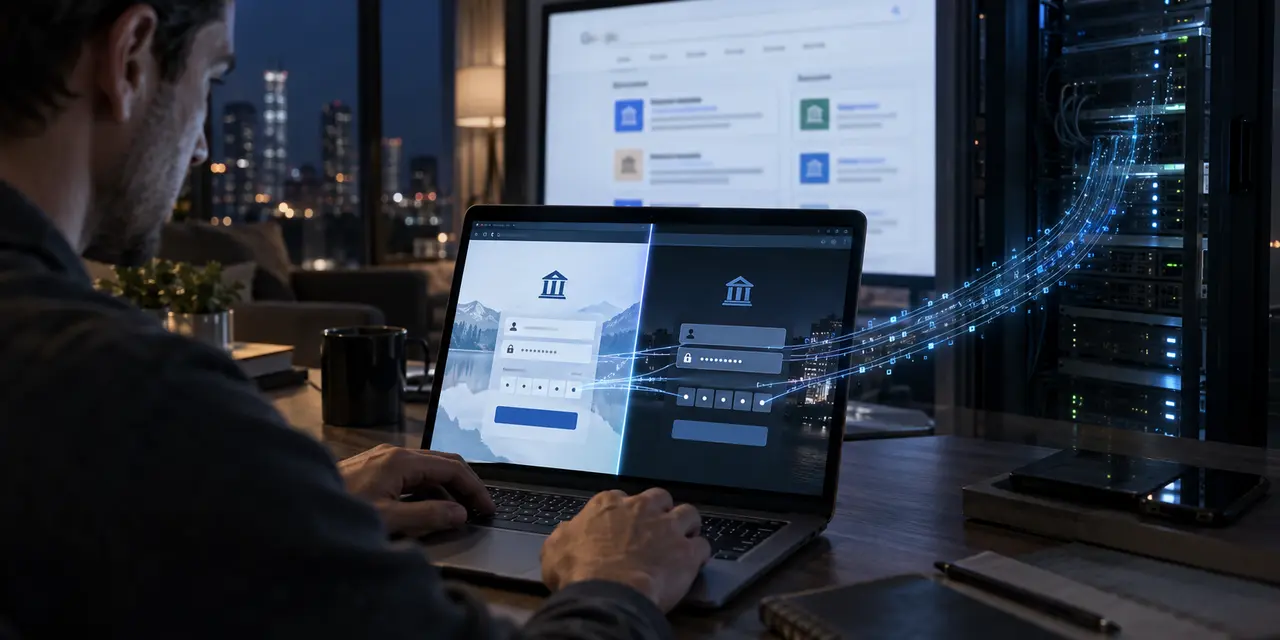
Механика атаки отличалась от привычного фишинга через письмо или сообщение. Злоумышленники покупали рекламные ссылки в поисковых системах. Пользователь сам искал сайт своего банка, видел рекламное объявление, внешне похожее на настоящее, и переходил на поддельную страницу авторизации.
В декабре 2025 года Минюст США описал работу этой инфраструктуры при изъятии домена web3adspanels.org. В материалах ведомства прямо указаны рекламные объявления в Google и Bing. Они имитировали рекламу настоящих банков, но перенаправляли клиентов на фишинговые страницы. Введенные логины и другие данные собирала программа, встроенная в поддельные сайты. Уже опубликованы материалы Минюста США об изъятии домена.
Полученные учетные данные использовали уже на настоящих банковских сайтах. Участники схемы входили в счета жертв, проверяли остатки и инициировали несанкционированные банковские переводы.
ФБР относит такой способ распространения фишинга к манипуляциям с поисковой выдачей: преступники повышают заметность поддельного сайта, в том числе за счет покупки рекламы, и рассчитывают на доверие пользователя к верхним результатам поиска. Ведомство отдельно предупреждает, что многофакторная аутентификация не гарантирует защиту, если человек сам вводит данные и одноразовый код на фишинговой странице.
Прокуратура считает, что Филимонов разрабатывал и поддерживал инфраструктуру операции. В обвинении упоминаются интерактивные базы, содержавшие более 5 тыс. похищенных учетных данных, а также программы для перехвата и передачи конфиденциальной информации, используемой при входе в банковские сервисы.
С расследованием связан домен web3adspanels.org. Через него работала серверная панель, в которой хранили и обрабатывали учетные данные, собранные на фальшивых банковских сайтах. Американские власти изъяли домен в декабре 2025 года.
ФБР установило, что связанный с ним сервер использовался в схеме как минимум до ноября 2025-го. Эстонские правоохранительные органы сохранили и получили данные с серверов, на которых размещались фишинговые страницы и похищенные учетные данные. В расследовании также участвовали ведомства Грузии.
Изъятие web3adspanels.org лишило участников схемы доступа как минимум к части инфраструктуры и находившимся в ней данным. BleepingComputer в декабре 2025 года также сообщал, что сервер содержал банковские учетные данные тысяч потерпевших и продолжал работать незадолго до операции правоохранителей.
К декабрю 2025 года ФБР выявило как минимум 19 потерпевших в США, среди них две компании из Северного округа Джорджии. С их скомпрометированных счетов пытались вывести около $28 млн. Фактические потери на тот момент оценивались примерно в $14,6 млн.
Эти цифры относятся к конкретной инфраструктуре, которую американские власти связывают со схемой. В свежем сообщении об экстрадиции Филимонова Минюст уже использует более осторожную формулировку и пишет о попытках получить со счетов потерпевших миллионы долларов. Независимое издание The Record также приводит данные о примерно $28 млн попыток списания и $14,6 млн установленных потерь, ссылаясь на материалы расследовани о деле Филимонова.
Филимонову предъявлены обвинения, связанные со сговором с целью банковского мошенничества и мошенничества с использованием электронных средств связи, незаконным использованием средств доступа, отдельными эпизодами банковского и электронного мошенничества и кражей личности при отягчающих обстоятельствах.
В американском уголовном праве понятие «средство доступа» шире банковской карты. Оно охватывает номера счетов, коды и другие данные, которые позволяют получить доступ к счету или проводить операции от имени владельца.
Минюст США указывает, что при признании виновным по всем предъявленным пунктам Филимонову грозит от двух до 175 лет лишения свободы. Верхняя граница представляет собой максимально возможное наказание по совокупности обвинений, а конкретный срок в случае обвинительного приговора определит суд.
Сейчас виновность Филимонова судом не установлена. Он не признал предъявленные обвинения, а прокуратуре предстоит доказать их вне разумных сомнений.
Вопросы и ответы
Ущерб по делу действительно превышает $262 млн?
Нет. Более $262 млн — общая сумма заявленных потерь по свыше 5,1 тыс. жалоб на захват финансовых учетных записей, полученных IC3 с января по ноябрь 2025 года. В связанной с расследованием Филимонова схеме на декабрь 2025 года сообщалось примерно о $28 млн попыток списания и около $14,6 млн фактических потерь.
Сколько данных нашли в инфраструктуре?
Обвинение указывает, что инфраструктура, которую Филимонов предположительно разрабатывал и обслуживал, включала базы с более чем 5 тыс. похищенных учетных данных. Изъятый сервер web3adspanels.org также содержал данные тысяч потерпевших.
Как жертвы попадали на фишинговые сайты?
Участники схемы покупали рекламные ссылки в Google и Bing. Объявления имитировали рекламу банков и вели на поддельные страницы авторизации.
Что происходило после кражи логина и пароля?
Следствие утверждает, что злоумышленники использовали данные на настоящем сайте банка, просматривали остаток средств и инициировали несанкционированные переводы.
Почему двухфакторная аутентификация могла не помочь?
Если фишинговая страница запрашивает одноразовый код и пользователь вводит его самостоятельно, злоумышленник может перехватить этот код вместе с остальными данными и использовать его для входа. ФБР прямо предупреждает о таком риске.
Филимонов уже признан виновным?
Нет. 4 сентября 2026 года он не признал вину. Сейчас речь идет об обвинениях федеральной прокуратуры, которые еще предстоит доказать в суде.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.