Группировка ShinyHunters заявила, что получила доступ к системам Федерального бюро расследований США через неизвестную ранее уязвимость Oracle PeopleSoft и похитила данные сотрудников и кандидатов на работу. ФБР подтвердило только то, что расследует сообщения о несанкционированной активности, затронувшей FBIjobs.gov. Сам взлом внутренних систем, кражу данных и существование нового zero-day ведомство пока не подтвердило.
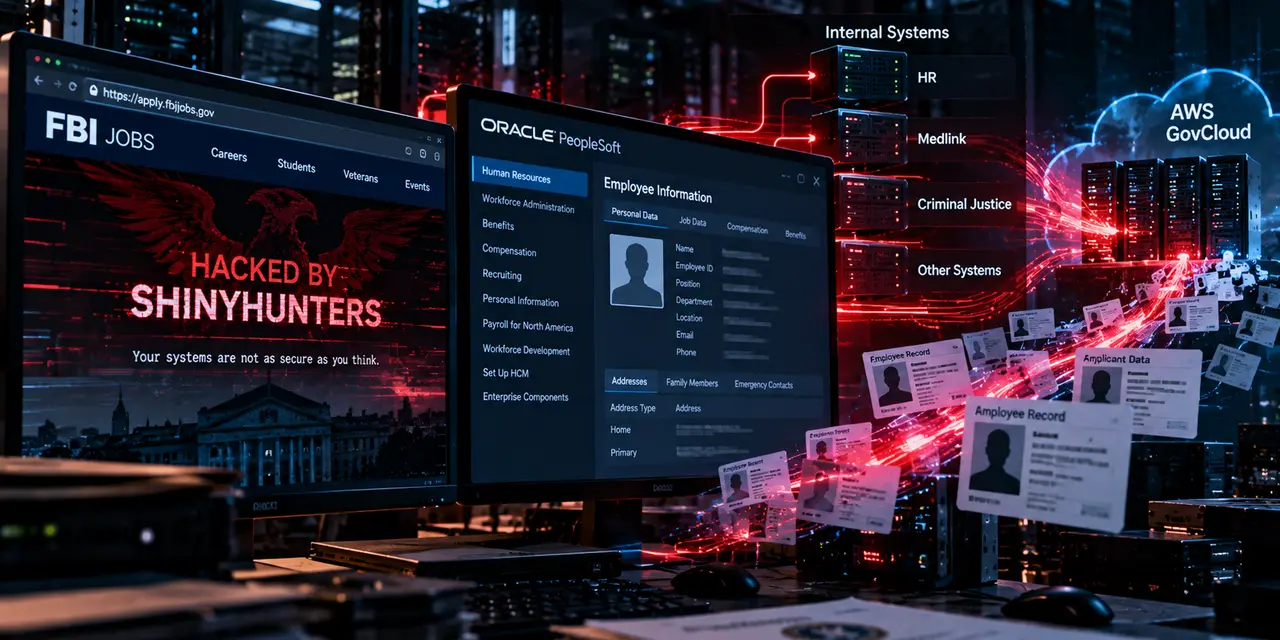
Хакеры утверждают, что неизвестная уязвимость позволяет выполнять код без предварительной авторизации. После первоначального доступа они якобы переместились в управляемую ФБР среду AWS GovCloud и получили доступ к кадровым и другим сервисам. Заявленный объем похищенной информации — от 2 до 3 ТБ. BleepingComputer не смог независимо подтвердить новый zero-day, перемещение между системами или объем выгрузки.
При этом история не сводится к одному сообщению на хакерском сайте. ShinyHunters передала журналистам снимок измененной страницы apply.fbijobs.gov, а 404 Media получила выборку примерно из 5 тыс. предполагаемых записей сотрудников ФБР. В ней были имена, домашние адреса, номера телефонов и в ряде случаев сведения о супругах. Часть информации журналистам удалось сопоставить с реальными людьми и данными, связанными с сотрудниками Министерства юстиции США. Происхождение всей базы при этом остается неподтвержденным.
На 23 сентября позиция ведомства остается осторожной: ФБР знает о заявлениях, касающихся несанкционированной активности на FBIjobs.gov, и ведет расследование. Подтверждения того, что злоумышленники действительно проникли во все перечисленные ими системы и скачали несколько терабайт информации, нет.
ShinyHunters утверждает, что атака произошла вечером 21 сентября. Группировка также показала страницу apply.fbijobs.gov с размещенным вместо обычного интерфейса сообщением о захвате сайта. Позднее портал подачи заявок и портал для кандидатов стали недоступны, а вместо них отображалось сообщение о технических работах.
Связь кадровой системы ФБР с Oracle PeopleSoft не выдумана атакующими. В опубликованной ведомством оценке воздействия на конфиденциальность FBIJobs и Candidate Gateway описана архитектура системы: защищенный портал использовал Oracle PeopleSoft HRS 9.2 и Oracle Database 19c, а публичный FBIJobs.gov работал на Drupal. Документ отдельно указывает, что публичный сайт предназначен для общей информации о вакансиях и не должен хранить персональные данные соискателей; формы заявлений находятся в отдельном защищенном портале.
Документ датирован 2022 годом, поэтому он подтверждает использование PeopleSoft в кадровой инфраструктуре, но не гарантирует, что техническая схема полностью сохранилась к сентябрю 2026 года.
ShinyHunters утверждает, что после первоначального проникновения получила доступ к HR, Medlink, Criminal Justice и другим системам. Группировка также заявляет, что добралась до серверов, которыми ФБР управляет в AWS GovCloud, и уже оттуда выгрузила от 2 до 3 ТБ информации.
Эти детали пока поступают исключительно от атакующей стороны. Публичных журналов серверов, результатов криминалистического анализа, перечня похищенных файлов или технического отчета, подтверждающего маршрут от PeopleSoft до других систем, нет. Также нет свидетельств компрометации самой платформы AWS GovCloud: речь в заявлении идет о ресурсах ФБР, размещенных в этой среде, а не о взломе облачной инфраструктуры Amazon.
Наиболее весомая часть опубликованных доказательств — выборка предполагаемых кадровых записей. 404 Media получила около 5 тыс. записей, которые ShinyHunters называет данными сотрудников ФБР. Журналисты обнаружили в них имена, домашние адреса, телефоны и сведения о супругах. Проверка по открытым источникам и ранее скомпрометированным данным показала, что часть номеров действительно относится к людям с указанными именами, а некоторые совпадения связаны с персоналом Министерства юстиции.
BleepingComputer получил от группировки еще две отдельные записи, якобы похищенные во время этой атаки, но не смог подтвердить их подлинность и источник.
То есть в выборке есть реальные сведения. Этого недостаточно, чтобы установить, что все они были похищены непосредственно из систем ФБР 21 сентября. Теоретически база может содержать новые данные, старые утечки, информацию из нескольких источников или их комбинацию. Публичного анализа, который надежно исключал бы эти варианты, пока нет.
Группировка утверждает, что обнаружила новую ошибку в Oracle PeopleSoft буквально перед атакой на ФБР. Уязвимость якобы позволяет получить удаленное выполнение кода без учетной записи.
Номера CVE, затронутого компонента, версии PeopleSoft, примера запроса и кода эксплуатации ShinyHunters не раскрыла.
Oracle на 23 сентября не опубликовала отдельное предупреждение об уязвимости, которая соответствовала бы этому описанию.
Последний пакет безопасности Oracle вышел 15 сентября и содержит 16 новых исправлений для PeopleSoft. Четыре из этих проблем могут эксплуатироваться по сети без аутентификации, но опубликованная матрица рисков не дает оснований связывать какую-либо из них с нынешним заявлением ShinyHunters.
Google Threat Intelligence Group и Mandiant зафиксировали атаки ShinyHunters, которую они отслеживают как UNC6240, с 27 мая по 9 июня 2026 года. Злоумышленники использовали CVE-2026-35273 в компоненте Environment Management Oracle PeopleSoft PeopleTools. Oracle опубликовала предупреждение только 10 июня, поэтому в первые дни кампании ошибка была zero-day.
CVE-2026-35273 получила 9,8 балла из 10 по CVSS. Она затрагивала PeopleTools 8.61 и 8.62, не требовала авторизации и могла привести к удаленному выполнению кода.
После проникновения атакующие изучали конфигурацию PeopleSoft, внутреннюю адресацию и настройки WebLogic, разворачивали MeshCentral для удаленного управления и пытались распространяться дальше по внутренней сети. Google предупредила более 100 организаций с потенциально уязвимыми системами; 68% из них относились к высшему образованию. В части случаев произошла реальная компрометация и кража данных.
Прошлая кампания подтверждает, что ShinyHunters умеет эксплуатировать PeopleSoft и уже работала с zero-day в этом продукте. Она не доказывает существование второй неизвестной уязвимости сейчас.
Oracle за неделю до заявления ShinyHunters выпустила крупный Critical Security Patch Update. Для PeopleSoft он содержит 16 исправлений, затрагивающих PeopleTools и несколько других компонентов.
Среди них есть четыре ошибки, доступные для эксплуатации без учетной записи. Например, CVE-2026-73954 затрагивает Business Interlink и имеет оценку 8,1, а CVE-2026-73960 в Ren Server — 7,5. Но опубликованные Oracle характеристики не совпадают с описанием новой неустраненной pre-auth RCE, которое дает ShinyHunters.
После первых сообщений о предполагаемом взломе ФБР в обсуждениях снова появилась CVE-2026-35273. Эта уязвимость реальна, активно эксплуатировалась ShinyHunters и давала именно удаленное выполнение кода без авторизации. Но она была раскрыта и получила исправление еще в июне. ShinyHunters утверждает, что сейчас использовала другую, новую ошибку.
Вопросы и ответы
ShinyHunters действительно взломала ФБР?
ФБР подтвердило расследование несанкционированной активности, затронувшей FBIjobs.gov. Взлом остальных заявленных систем и кража 2–3 ТБ данных пока не подтверждены.
Сайт вакансий действительно был изменен?
ShinyHunters передала журналистам снимок страницы apply.fbijobs.gov с замененным содержимым. После инцидента портал стал недоступен и показывал сообщение о технических работах. Само ФБР подтвердило расследование активности вокруг FBIjobs.gov.
Что было в образце данных?
Примерно 5 тыс. предполагаемых записей сотрудников с именами, адресами, телефонами и, в некоторых случаях, сведениями о супругах. Часть информации удалось подтвердить по открытым источникам.
Доказывает ли образец новую кражу из систем ФБР?
Нет. Он показывает, что часть сведений реальна, но пока не устанавливает их первоначальный источник и дату получения.
ФБР действительно использует Oracle PeopleSoft?
Публичная оценка конфиденциальности FBIJobs и Candidate Gateway описывает использование Oracle PeopleSoft HRS 9.2 и Oracle Database 19c. Документ опубликован несколько лет назад, поэтому текущая архитектура могла измениться.
Новый zero-day подтвержден Oracle?
Нет. На 23 сентября Oracle не опубликовала CVE или предупреждение, соответствующее заявленному ShinyHunters новому pre-auth RCE.
У ShinyHunters уже был PeopleSoft zero-day?
Да. В мае и июне 2026 года группировка использовала CVE-2026-35273 до ее публичного раскрытия. Google и Mandiant подтвердили кампанию.
CVE-2026-35273 могла использоваться сейчас?
Таких данных нет. Уязвимость исправлена с июня, а ShinyHunters утверждает, что нашла другую ошибку.
Откуда взялась цифра 2–3 ТБ?
Это оценка самой ShinyHunters. Независимого подтверждения объема похищенных данных нет.
AWS GovCloud тоже взломали?
Подтверждения компрометации самой платформы AWS GovCloud нет. ShinyHunters заявляет о доступе к управляемым ФБР ресурсам, размещенным в этой среде.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.