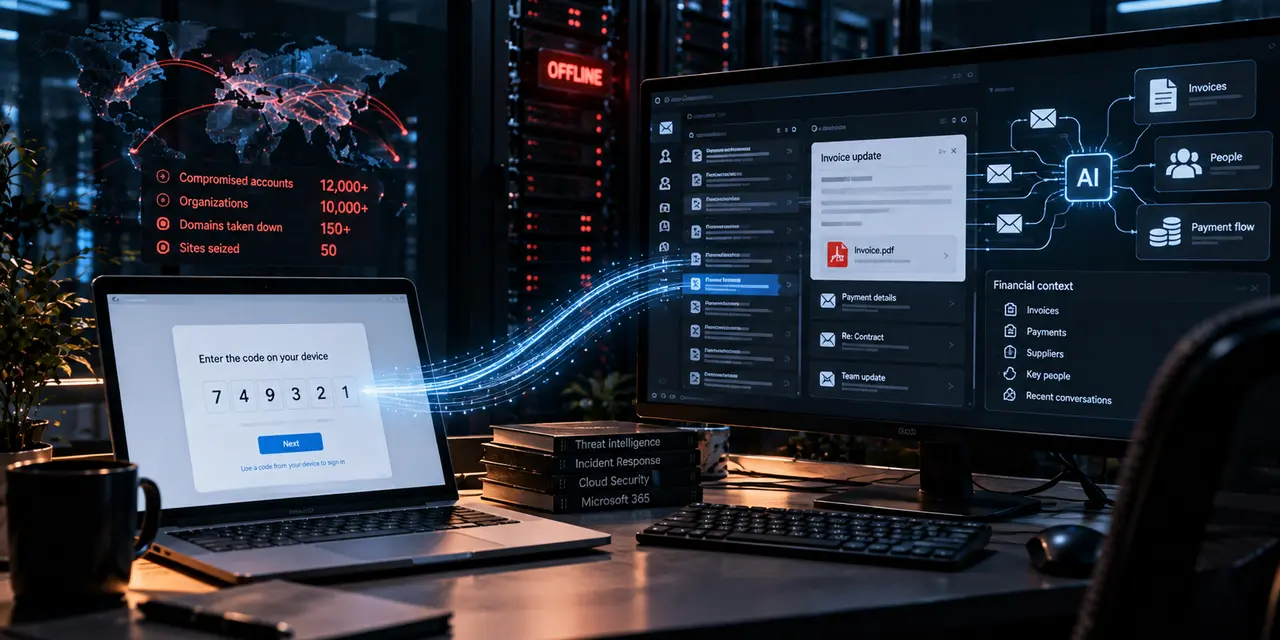
Microsoft нарушила работу EvilTokens — коммерческой платформы для фишинга, которую связывают с компрометацией более 12 тыс. почтовых ящиков в свыше 10 тыс. организаций. Сервис использовал штатный механизм входа Microsoft через код устройства: жертва сама проходила авторизацию на настоящем сайте Microsoft и фактически разрешала доступ сессии злоумышленника.
Получив токены, оператор мог читать почту, создавать правила обработки сообщений, регистрировать устройства и закрепляться в учетной записи. EvilTokens также использовал языковые модели для анализа переписки: они искали счета, обсуждения переводов, поставщиков, руководителей и сотрудников, участвующих в платежах, а затем составляли сценарии мошенничества с деловой перепиской.
22 сентября Microsoft сообщила, что вместе с партнерами получила контроль над 50 сайтами EvilTokens и отключила более 150 связанных доменов. Операцию провели после получения разрешения федерального суда Восточного округа Вирджинии. Microsoft отслеживает разработчиков и службу поддержки платформы под обозначением Storm-2992.
В основе EvilTokens лежал фишинг через OAuth 2.0 Device Authorization Flow — штатный механизм авторизации устройств с ограниченными возможностями ввода.
Он используется, например, на телевизорах, принтерах и переговорных устройствах. Устройство показывает короткий код. Пользователь открывает страницу входа на другом компьютере или телефоне, вводит код и подтверждает авторизацию.
EvilTokens использовал эту схему наоборот. Сначала сервер злоумышленника запускал авторизацию и получал настоящий код устройства. Фишинговая страница показывала его жертве под видом подтверждения личности, открытия документа, счета, голосового сообщения или другого рабочего действия.
После нажатия кнопки пользователь попадал на настоящий адрес microsoft[.]com/devicelogin. Если активной сессии Microsoft уже не было, человек вводил пароль и проходил многофакторную проверку именно на официальной инфраструктуре Microsoft. Если пользователь уже был авторизован, достаточно было ввести код и подтвердить запрос.
В результате токены выпускались для клиентской сессии, которую изначально инициировал злоумышленник. Пароль при этом не попадал на фишинговый сервер.
Это делает атаку особенно неприятной: адрес страницы авторизации настоящий, TLS-сертификат настоящий, а многофакторная проверка может пройти штатно. Пользователь просто подтверждает не ту сессию.
Фишинговая страница работала вместе с серверной автоматизацией. После создания кода EvilTokens запускал проверку состояния сессии. В течение примерно 15 минут сервер опрашивал свой обработчик каждые три-пять секунд и ждал завершения входа.
Код часто автоматически копировался в буфер обмена. Пользователю оставалось перейти на страницу Microsoft и вставить его. Как только авторизация завершалась, злоумышленник получал токены и мог переходить к следующему этапу атаки.
Microsoft наблюдала случаи, когда менее чем через десять минут после компрометации к учетной записи регистрировали новое устройство, что позволяло получить Primary Refresh Token, или PRT. В других эпизодах операторы выжидали несколько часов, а затем создавали правила почты или выгружали сообщения.
PRT используется Microsoft Entra для единого входа на зарегистрированных устройствах и способен дать атакующему более устойчивый доступ, чем одна короткая пользовательская сессия.
EvilTokens отличался от обычного фишингового набора тем, что автоматизировал работу после захвата учетной записи. Доступ к почте еще нужно превратить в деньги. Раньше оператору приходилось вручную просматривать сотни или тысячи писем, искать активные платежи, выяснять, кто согласует счета, кому доверяет финансовый отдел и чье имя лучше использовать в следующем письме.
EvilTokens отдавал эту работу языковым моделям. Исследователи Sekoia разобрали внутренний конвейер платформы. Сначала EvilTokens обращался к Microsoft Graph и собирал сведения о контактах, календаре, отправленных письмах, руководителях, подчиненных и структуре организации.
Система искала сотрудников финансового, бухгалтерского, юридического и закупочного подразделений, изучала встречи, папки с финансовой перепиской и последние отправленные сообщения. Из писем извлекались подписи и особенности стиля пользователя. Затем платформа могла загрузить до 5 тыс. писем, разбивая их на партии по 250 сообщений.
Первый этап анализа использовал Groq API и модель llama-3.1-8b-instant. Ей передавали переписку и собранные через Microsoft Graph сведения. Модель должна была найти финансовые риски: активные платежные цепочки, счета, поставщиков, суммы переводов и участников обсуждения.
Результаты отдельных партий объединялись и передавались llama-3.3-70b-versatile. Вторая модель составляла общий сценарий атаки, выбирала подходящие цели и готовила три варианта письма для мошенничества с деловой перепиской.
Для автоматического перевода украденных писем на английский EvilTokens обращался к gpt-4o-mini через OpenAI API.
Искать приходилось не просто ключевые слова. В инструкциях моделям предлагалось учитывать существующие цепочки писем, реальные суммы, счета, участников, сроки платежей и стиль переписки конкретного человека.
Итоговый отчет включал оценку потенциальной финансовой выгоды, наиболее перспективные цепочки писем, варианты подмены участника и готовые сообщения.
Инструкции EvilTokens требовали максимально использовать данные настоящего ящика. Модель должна была подобрать существующее обсуждение счета или платежа, определить человека для подмены, сохранить характерные приветствия, длину предложений, тон и подпись, а затем придумать правдоподобную причину изменения платежных реквизитов.
Для нескольких наиболее перспективных целей формировались отдельные сценарии с суммой, участниками, временем атаки и предлагаемым способом вмешательства в переписку.
Sekoia считает EvilTokens первым известным сервисом «фишинг как услуга», где автоматизация на базе языковых моделей была встроена непосредственно в этап после компрометации учетной записи: от разведки по корпоративной среде до подготовки BEC-атаки.
SpyCloud получила отдельную выборку данных EvilTokens и обнаружила 8708 уникальных учетных записей, для которых был успешно перехвачен токен через код устройства. Они относились к 6585 корпоративным почтовым доменам в 79 странах. Самые ранние случаи в данных SpyCloud относятся к 18 февраля.
Из почти девяти тысяч скомпрометированных учетных записей лишь 216 относились к бесплатным почтовым сервисам. Остальные 97,5% принадлежали корпоративным доменам.
Атаки также заметно зависели от рабочего времени: по будням успешных захватов сессий было примерно в семь раз больше, чем в выходные. Пик приходился на обычный рабочий день в Северной Америке.
Десять наиболее активных клиентов EvilTokens обеспечили 60% уникальных компрометаций в выборке SpyCloud. На 25 крупнейших покупателей пришлось 85%.
EvilTokens появился в продаже в феврале 2026 года и распространялся через Telegram. Основной набор для захвата Microsoft 365 стоил $1500. Эта сумма давала постоянный доступ к панели с украденными токенами. Для работы фишинговых страниц, API и основных функций требовалась дополнительная лицензия за $500 в месяц.
Отдельно продавались инструменты массовой рассылки. Sekoia зафиксировала B2B Sender за $600 и SMTP Sender за $1000.
Покупатель получал панель управления, готовые шаблоны, настройку фишинговых страниц, отслеживание жертв, работу с токенами и встроенный веб-интерфейс для доступа к захваченной почте.
Microsoft насчитала 44 варианта оформления приманок. Среди них были документы на подпись, счета, запросы предложений, голосовые сообщения, облачные сервисы и уведомления Microsoft.
Путь от письма до страницы с кодом мог состоять из нескольких переходов. EvilTokens применял поддельные CAPTCHA, скомпрометированные легитимные сайты и облачные площадки с хорошей репутацией. Microsoft обнаружила активное использование Vercel, Cloudflare Workers и AWS Lambda для перенаправлений.
Такой трафик сложнее отсекать простой блокировкой доменов: workers.dev, vercel.app и инфраструктура AWS постоянно используются обычными корпоративными приложениями.
Цепочки переходов также помогали скрывать конечную фишинговую страницу от автоматических сканеров.
Полученные токены применялись для дальнейшей работы с Microsoft 365. Microsoft фиксировала использование Microsoft Graph для разведки и создание правил обработки входящих сообщений. Такие правила позволяют, например, автоматически перемещать или скрывать определенные письма.
Для BEC это особенно удобно. Если злоумышленник вмешался в реальную переписку с поставщиком, сообщения настоящей стороны можно убрать из папки «Входящие», пока оператор продолжает общение от имени скомпрометированного сотрудника.
Через Graph злоумышленники также изучали внутреннюю структуру организации, полномочия пользователей и другие данные, доступные конкретной учетной записи.
При реагировании на такую компрометацию одной сменой пароля ограничиваться не стоит. В полностью облачных средах сброс пароля может аннулировать refresh-токены, но уже выпущенные access-токены способны оставаться действительными до окончания срока жизни. Microsoft пишет, что после стандартного отзыва сессий это окно может достигать примерно часа.
Компания рекомендует отозвать refresh-токены через revokeSignInSessions, проверить зарегистрированные устройства и правила почты. Если есть признаки компрометации PRT, подозрительное устройство нужно отключить и отозвать связанные токены.
Во время активной атаки Microsoft советует временно отключить учетную запись, чтобы сразу прекратить доступ через еще действующие access-токены.
Coinbase помогала расследованию финансовой части EvilTokens. Компания проследила около $1,1 млн выручки, связанной с платформой, через четыре адреса в сети Tron. Исследователи обнаружили более тысячи поступлений от свыше 700 различных адресов.
Временной диапазон анализа Coinbase — с октября 2025-го по июнь 2026 года, то есть он начинается раньше публичного запуска EvilTokens в феврале. Причину этого расхождения компания отдельно не объясняет. Поэтому эти транзакции корректнее считать платежами, связанными с выявленной инфраструктурой и операторами, а не прямой оценкой ущерба от фишинга.
Coinbase также уточняет, что ее собственные учетные записи и системы в этих атаках не были скомпрометированы. Часть клиентов компании потеряла криптовалюту после захвата собственной электронной почты и последующего обмана.
Microsoft и Health-ISAC подали гражданский иск в федеральный суд Восточного округа Вирджинии. В документах дела указаны Felix Utomi, Waidi Segun Adams и пока не идентифицированные ответчики Does 1–5.
Microsoft обвиняет их в работе инфраструктуры, использовавшейся для обмана и несанкционированного доступа к компьютерным системам. Эти утверждения остаются позицией истцов до рассмотрения дела судом.
Суд выдал временный запретительный приказ, позволяющий передать связанные домены под контроль Microsoft или отключить к ним доступ.
В технической операции участвовали Health-ISAC, Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, Shadowserver Foundation и TRM Labs.
Microsoft сообщает о 50 изъятых сайтах и более чем 150 отключенных дополнительных доменах. Coinbase в собственном отчете приводит более широкую цифру — свыше 175 доменов. Разница может быть связана с методикой подсчета инфраструктуры партнеров; Microsoft публично использует формулировку «более 150».
11 сентября подразделение Metropolitan Police Service по борьбе с киберпреступностью задержало двух мужчин 32 и 38 лет в связи с расследованием предполагаемой деятельности EvilTokens. У них изъяли цифровые устройства и другие предметы для экспертизы. Обоих впоследствии отпустили под залог с условиями. Расследование продолжается, судебного решения об их виновности нет.
Microsoft обнаружила признаки того, что значительная часть EvilTokens была создана с помощью генеративного ИИ. Компания использует для этого термин vibe coding: разработчик описывает нужную функцию модели, получает код и собирает из таких фрагментов приложение.
Microsoft не утверждает, что EvilTokens целиком написан автономной системой. Речь идет о признаках использования ИИ при создании крупных частей платформы. Также исследователи установили, что готовый сервис использовал возможности нескольких моделей.
В результате языковые модели участвовали сразу в нескольких этапах: помогали создавать инструменты, готовить фишинговые приманки, анализировать украденную почту, выбирать финансовые цели и составлять сообщения для дальнейшего мошенничества.
Вопросы и ответы
Что такое EvilTokens?
EvilTokens — коммерческая платформа «фишинг как услуга», которая появилась в феврале 2026 года. Она предоставляла инструменты для захвата учетных записей Microsoft 365 через код устройства, работы с украденными токенами, анализа почты и подготовки BEC-атак.
Сколько почтовых ящиков было скомпрометировано?
Microsoft связывает EvilTokens более чем с 12 тыс. скомпрометированных ящиков в свыше 10 тыс. организаций по всему миру.
Как работала атака без кражи пароля?
Злоумышленник запускал штатную процедуру Device Code Flow и передавал полученный код жертве. Пользователь вводил его на настоящей странице Microsoft и завершал авторизацию. После этого токены получал клиент, с которого атакующий инициировал процедуру.
MFA защищала от EvilTokens?
Пользователь мог пройти MFA на настоящем сайте Microsoft, но это не останавливало атаку: он подтверждал авторизацию чужой сессии. Microsoft поэтому относит device code phishing к способам обхода традиционной защиты MFA.
Что происходило после захвата ящика?
Операторы могли читать почту, проводить разведку через Microsoft Graph, создавать правила обработки сообщений и регистрировать устройства. В отдельных случаях новое устройство регистрировали менее чем через десять минут после первоначального доступа.
Как использовался ИИ?
Система анализировала до 5 тыс. писем, искала финансовые цепочки, счета, поставщиков и сотрудников, связанных с платежами, после чего составляла сценарии BEC и черновики мошеннических сообщений.
Какие модели использовал EvilTokens?
Sekoia обнаружила llama-3.1-8b-instant и llama-3.3-70b-versatile через Groq API. Для перевода украденных писем на английский использовался gpt-4o-mini.
Поможет ли простая смена пароля?
Она важна, но при подтвержденной компрометации этого недостаточно. Нужно отозвать токены и сессии, проверить зарегистрированные устройства и правила почты. Microsoft также предупреждает, что уже выданный access-токен может некоторое время оставаться действительным.
Что именно отключила Microsoft?
Microsoft сообщает о 50 сайтах, взятых под контроль, и более чем 150 дополнительных отключенных доменах инфраструктуры EvilTokens.
EvilTokens окончательно исчез?
Его основная инфраструктура нарушена, но сам способ атаки через код устройства остается рабочей техникой и используется другими преступными инструментами.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.