Ad

Последние новости: Безопасность

Claude помог атакующим найти путь к OT-сети водоканала в Мексике

от Маша Даровская

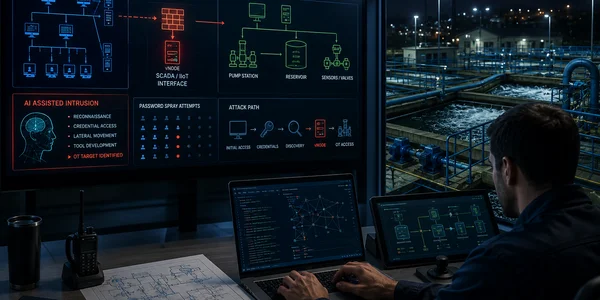
Dragos разобрала атаку на водопроводно-канализационное предприятие в Монтеррее. В январе 2026 года злоумышленник, уже находясь в IT-среде, использовал Claude и GPT-модели для разведки, написания скриптов, обработки данных и поиска пути к OT. Claude обнаружил сервер с vNode SCADA/IIoT-интерфейсом, сам оценил …

Читать далее

Хакеры заявили о доступе к системе защиты площади Сан-Марко от наводнений

от Маша Даровская

Согласно публикациям СМИ, группа Infrastructure Destruction Squad / Dark Engine утверждает, что проникла в систему гидравлических насосов, связанных с защитой площади Сан-Марко, и даже предлагала доступ к системе на продажу за 600 долларов. В тех же материалах говорится, что хакеры …

Читать далее

Ethereum Foundation вчетверо увеличила вознаграждение за уязвимости до $1 млн

от Адриан Ванс

Максимальное вознаграждение за уязвимости Ethereum выросло вчетверо, до $1 млн. Впервые это постоянный максимум, а не временная акция перед обновлением. Программа покрывает 10 клиентов, два компилятора и весь стек протокола.

Читать далее

Google закрыла два 0-day в Chrome. Уязвимости в Skia и V8 уже использовались в атаках

от Артем Сафонов

Экстренный патч Chrome 146 закрывает два 0-day с CVSS 8.8 в графической библиотеке Skia и движке V8. Обе уязвимости уже применялись в атаках. Это второй и третий 0-day в Chrome за 2026 год.

Читать далее

Хакер обманом заставил Sony навсегда заблокировать крупнейшего коллекционера трофеев PlayStation

от Адриан Ванс

432 000 трофеев, пять рекордов Гиннесса, 16 лет коллекционирования. Всё обнулено, потому что хакер обманул службу поддержки Sony. Для перехвата PSN-аккаунта оказалось достаточно имени и старого номера чека.

Читать далее

Безопасное открытие коротких ссылок. Полное руководство

от Артем Сафонов Статья

893 миллиона фишинговых попыток за 2024 год, более половины скрыты за короткими ссылками. Пошаговый алгоритм проверки, обзор 15 бесплатных инструментов и объяснение, почему наведение курсора на ссылку больше не спасает.

Читать далее

Обзор уязвимостей за 10 марта 2026: внедрение кода в ingress-nginx, семь уязвимостей модемов Unisoc и выполнение команд в Budibase

от Артем Сафонов

Очередная уязвимость аннотаций ingress-nginx (CVSS 8.8) продолжает годовую цепочку проблем контроллера Kubernetes. Семь CVE в модемах Unisoc обрушивают связь Android-смартфонов удалённо. Budibase позволяет выполнять команды ОС через PostgreSQL.

Читать далее