В Signal звонок мог продолжаться после отбоя
В библиотеке звонков Signal обнаружили уязвимость CVE-2026-113380, из-за которой разговор мог продолжаться после нажатия кнопки завершения.
Читать далее →
В библиотеке звонков Signal обнаружили уязвимость CVE-2026-113380, из-за которой разговор мог продолжаться после нажатия кнопки завершения.
Читать далее →НКЦКИ направил владельцам критической инфраструктуры предписание обновить PHP, проверить серверы и при задержке патча ограничить доступ к сайтам.
Читать далее →21 октября 2026 года разработчики PHP выпустили экстренные исправления для двух критических уязвимостей с оценкой 9,2 по CVSS 4.0. Из-за риска удаленного выполнения кода без авторизации в Германии, Нидерландах и Финляндии временно закрывали сайты государственных учреждений, больниц и университетов.
Читать далее →Команда PHP объявила внеплановый выпуск исправлений для двух критических уязвимостей, каждая из которых получила оценку 9,2 по шкале CVSS 4.0. Публикацию патчей назначили на 21 октября 2026 года, 14:00 UTC — это 17:00 по Москве
Читать далее →Уязвимость в VMmanager 6, платформе управления виртуальными серверами компании ISPsystem из «Группы Астра», использовали при атаках на российские хостинг-компании.
Читать далее →В Docker Hub обнаружили критическую уязвимость, которая позволяла злоумышленникам получать доступ к чужим репозиториям контейнерных образов без пароля владельца. Для атаки достаточно было создать собственную учетную запись, выпустить токен доступа и воспользоваться ошибкой при преобразовании личного аккаунта в организацию. После …
Читать далее →Google и Mozilla выпустили крупные обновления безопасности для Chrome и Firefox. В двух браузерах в сумме исправили более 100 уязвимостей. Среди них — критическое переполнение буфера в графическом компоненте Chrome, многочисленные ошибки работы с памятью, выходы из песочницы Firefox и …
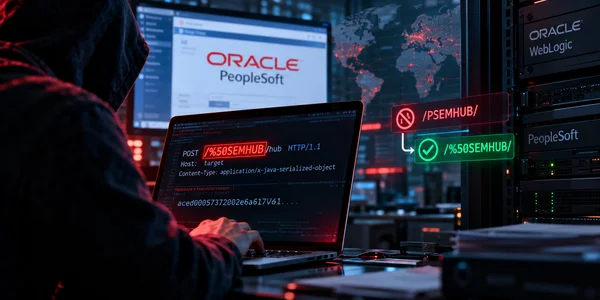
Читать далее →ShinyHunters снова массово атакуют серверы Oracle PeopleSoft через критическую уязвимость CVE-2026-35273, исправление для которой вышло еще в июне. На этот раз группировка изменила эксплуатацию так, чтобы обходить часть правил межсетевых экранов веб-приложений — WAF. Для этого атакующие кодируют всего один …
Читать далее →Apple выпустила обновления безопасности для iPhone, iPad и Mac после обнаружения нулевого дня в системном компоненте CoreGraphics. Компания сообщила, что уязвимость могла использоваться в «чрезвычайно сложной атаке» против отдельных пользователей.
Читать далее →Исследователи выделили шесть уязвимостей в JetBrains TeamCity, TrueConf Server, Microsoft SharePoint Server, Windows и Zimbra Collaboration Suite, эксплуатация которых уже зафиксирована в реальных атаках. Часть ошибок позволяет атаковать сервер удаленно без учетной записи, другие помогают получить максимальные системные привилегии после …
Читать далее →Уязвимость CVE-2026-7273 в коммутаторах Zyxel GS1900 использовали для взлома 996 устройств в 48 странах. Атакующий выгружал конфигурации, сведения о сети и хешированные учетные данные с правами root. На 564 скомпрометированных устройствах при этом сохранились заводские учетные данные.
Читать далее →Microsoft исправила 18 уязвимостей в Azure, Microsoft 365 Copilot и других облачных сервисах. Большая часть ошибок позволяла повышать привилегии, а семь получили максимальные 10 баллов из 10 по CVSS. Все проблемы устранены на серверах Microsoft, поэтому клиентам не нужно устанавливать …
Читать далее →Cisco выпустила экстренное исправление для критической уязвимости CVE-2026-76460 в Identity Services Engine. Уязвимость получила максимальные 10 баллов из 10 по CVSS и уже используется в реальных атаках. Для эксплуатации не нужна учетная запись: удаленный атакующий может отправить специально сформированный запрос …
Читать далее →CISA 8 сентября внесла в каталог Known Exploited Vulnerabilities четыре уязвимости, эксплуатация которых уже подтверждена в реальных атаках. Две затрагивают Microsoft Windows, еще две позволяют удаленно выполнять код в Adobe Commerce и Magento Open Source, а также в платформе удаленного …
Читать далее →Google выпустила обновление Chrome 152, которое закрывает CVE-2026-85046 — уязвимость движка V8, уже используемую в реальных атаках. Исправление вошло в Chrome 152.0.7977.82/.83 для Windows и macOS и 152.0.7977.82 для Linux. Обновление Stable-канала вышло 3 сентября и распространяется постепенно.
Читать далее →