ShinyHunters снова массово атакуют серверы Oracle PeopleSoft через критическую уязвимость CVE-2026-35273, исправление для которой вышло еще в июне. На этот раз группировка изменила эксплуатацию так, чтобы обходить часть правил межсетевых экранов веб-приложений — WAF. Для этого атакующие кодируют всего один символ в адресе запроса.
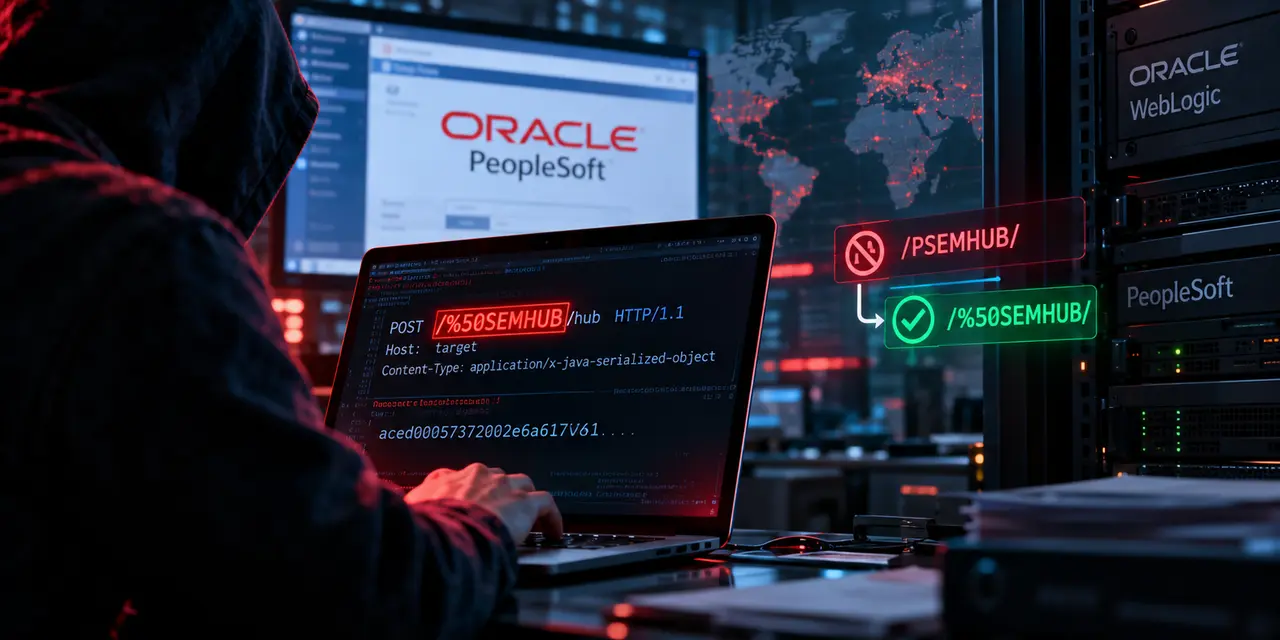
Mandiant и Google Threat Intelligence Group обнаружили новую волну атак: вместо обычного пути /PSEMHUB/ злоумышленники обращаются к /%50SEMHUB/. %50 — URL-код буквы P. Некоторые WAF и обратные прокси проверяют адрес до его декодирования и поэтому не сопоставляют измененную строку с правилом блокировки. WebLogic после этого декодирует путь и передает запрос уязвимому компоненту PeopleSoft.
Исследователи уже нашли веб-шеллы на десятках систем по всему миру. Среди целей есть университеты, технологические и ИТ-компании, медицинские организации, предприятия сельскохозяйственного и транспортного сектора, а также государственные учреждения.
Новой уязвимости для этой кампании злоумышленникам не понадобилось. ShinyHunters приспособили старый эксплойт к защитным мерам, которыми компании закрывали PeopleSoft вместо установки исправления. SecurityWeek также связывает новую кампанию с модифицированной эксплуатацией уже известной CVE-2026-35273.
CVE-2026-35273 затрагивает компонент Updates Environment Management в Oracle PeopleSoft Enterprise PeopleTools. Oracle опубликовала внеплановое предупреждение 10 июня 2026 года и выпустила исправления для поддерживаемых версий PeopleTools 8.61 и 8.62. Компания оценила уязвимость в 9,8 балла из 10 по CVSS 3.1. Для атаки не нужны учетные данные, уязвимость доступна по сети через HTTP и HTTPS.
Первую кампанию ShinyHunters с использованием этой ошибки Mandiant наблюдала с 27 мая по 9 июня. Эксплуатация началась до публикации исправления Oracle, поэтому в тот период CVE-2026-35273 фактически использовалась как уязвимость нулевого дня. Основными целями тогда были образовательные учреждения. Google сообщала, что уведомила более 100 организаций с потенциально доступными уязвимыми узлами; 68% из них относились к высшему образованию.
После раскрытия проблемы одним из временных способов снизить риск стало ограничение внешнего доступа к /PSEMHUB/*. Такой подход предназначался для случаев, когда установить патч или отключить Environment Management Hub сразу невозможно.
Теперь ShinyHunters обходят часть таких правил через URL-кодирование. Вместо:
/PSEMHUB/
сервер получает:
/%50SEMHUB/
Для фильтра, который сравнивает исходный текст адреса с буквальной строкой /PSEMHUB, это может быть другой путь. WebLogic декодирует %50 обратно в P, и запрос снова попадает в PSEMHUB.
Google предупреждает, что защитникам не стоит ориентироваться только на конкретный вариант /%50SEMHUB/. Возможны другие закодированные, смешанные по регистру и ненормализованные варианты пути. Фильтрацию нужно применять уже к нормализованному адресу.
В новой кампании атака начинается с проверки цели. На сервер обычно поступает от пяти до пятнадцати POST-запросов к /%50SEMHUB/hub с сериализованным Java-объектом.
Необновленная система может вернуть сведения об операционной системе, не создавая файлов и не нарушая работу сервиса. Так атакующие проверяют, можно ли продолжать эксплуатацию, оставляя минимум заметных следов. Сам такой запрос еще не означает, что на сервер установили вредоносный код, но указывает на попытку проверить уязвимость.
После подтверждения цели исследователи наблюдали два основных варианта эксплуатации.
В первом ShinyHunters записывают в каталог веб-приложения JSP-веб-шелл — небольшой серверный скрипт для удаленного выполнения команд. Если PeopleSoft работает на нескольких узлах за балансировщиком нагрузки, атакующие отправляют серию запросов, вероятно пытаясь разместить веб-шелл на каждом из серверов.
Во втором случае файл на диск вообще не записывается. Команда выполняется через процесс WebLogic, а результат возвращается прямо в HTTP-ответе. На сервере это можно заметить по запуску cmd.exe или /bin/sh из Java-процесса WebLogic. Средства защиты, которые ищут только новые JSP-файлы, такую эксплуатацию могут пропустить.
Для дальнейшей работы на сервере атакующие используют как минимум два небольших JSP-веб-шелла.
x.jsp предназначен для выполнения команд в Windows и Linux. Команды передаются в шестнадцатеричном виде через POST-запросы, что уменьшает вероятность обнаружения простыми сигнатурными правилами.
u.jsp, а в некоторых случаях его вариант u2.jsp, используется для загрузки файлов частями. Mandiant обнаружила передачу фрагментов размером около 150 КБ. После сборки файла этот же веб-шелл позволяет выполнить команду в Windows.
Именно через него на скомпрометированные Windows-серверы загружали Ple64.exe размером около 5,2 МБ. Файл маскируется под подписанный установщик медиаплеера Light Alloy, однако внутри находится многоступенчатая цепочка, которая в итоге запускает в памяти бэкдор SIDEEYE.
Исследованный экземпляр Ple64.exe имел действительную EV-подпись, выпущенную через Sectigo для Tobias Weihmann Software Development OU. Google сообщила, что передала информацию в Sectigo для отзыва сертификата.
SIDEEYE дает атакующим заметно больше возможностей, чем простой веб-шелл. Первичный анализ Mandiant показал, что бэкдор умеет извлекать учетные данные из браузеров и настольных приложений, управлять процессами и файлами, открывать обратную командную оболочку и работать как обратный прокси.
Для доступа к внутренней сети ShinyHunters также развертывают открытый инструмент Neo-reGeorg. Его JSP-компоненты tunnel.jsp и tunnel.jspx позволяют прокладывать SOCKS5-туннель через обычные HTTP- или HTTPS-соединения. После этого взломанный PeopleSoft-сервер можно использовать как промежуточную точку для разведки внутри корпоративной сети и доступа к другим системам.
Еще один инструмент — MeshAgent, агент легальной платформы удаленного администрирования MeshCentral. В сентябрьских атаках Mandiant связала его с инфраструктурой на домене winmanage-me.network. В более ранних вторжениях ShinyHunters использовали домены, имитирующие инфраструктуру Microsoft, среди них azurenetfiles.net и microsoft-entra.net.
Примерно четверть команд, которые исследователи увидели на скомпрометированных системах, выполнялись с правами root в Linux или NT Authority\SYSTEM в Windows. Это дает практически полный контроль над операционной системой. Остальные команды запускались от имени служебных учетных записей PeopleSoft или WebLogic, которые могут иметь доступ к конфигурации PeopleSoft, строкам подключения к базам данных и данным приложений.
ShinyHunters связывают прежде всего с кражей данных и последующим вымогательством: злоумышленники требуют деньги за отказ от публикации похищенной информации. Mandiant рекомендует организациям, обнаружившим признаки компрометации PeopleSoft, отдельно искать следы подготовки и вывода крупных массивов данных.
На серверах стоит проверять крупные архивы .tar, .tar.gz и .zst, а также запуски tar, zstd, rsync, sshpass и curl от имени PeopleSoft или WebLogic. В журналах баз данных могут остаться массовые запросы и выгрузки таблиц с кадровой, зарплатной или студенческой информацией.
Риск не теоретический. В июне Национальная ассоциация страховых комиссаров США, NAIC, подтвердила, что 11 июня обнаружила несанкционированный доступ через уязвимость Oracle PeopleSoft. Злоумышленник получил информацию, которая позволила временно обращаться к отдельным хранилищам данных. Позднее похищенные сведения были опубликованы. Организация сообщила, что расследование не выявило доступа к ряду чувствительных систем и категорий данных, включая персональные данные сотрудников, сведения страхователей и информацию об электронных переводах.
12 июня Агентство по кибербезопасности и защите инфраструктуры США добавило CVE-2026-35273 в каталог Known Exploited Vulnerabilities — список уязвимостей с подтвержденной эксплуатацией в реальных атаках. Для федеральных организаций США крайним сроком применения мер защиты было назначено 15 июня.
Исследователи Zero Day Initiative отдельно разобрали технические проблемы, объединенные под этим идентификатором CVE. Один из опубликованных ими вариантов связан с небезопасной десериализацией данных в HubMBeanPersistance: специально сформированные данные могут привести к выполнению кода в контексте служебной учетной записи. ZDI также опубликовала отдельные материалы об ошибке SSRF в HttpListeningConnector и проблеме управления путем к файлу в ExecuteProcessActivityCommand.
Основная рекомендация Oracle и Mandiant остается прежней: серверы PeopleSoft нужно обновить. Фильтрация /PSEMHUB/ через WAF не заменяет исправление CVE-2026-35273.
Если Environment Management Hub не нужен, Mandiant советует отключить его в многосерверной конфигурации. В односерверных установках можно удалить приложение PSEMHUB в соответствии с рекомендациями Oracle.
В журналах PIA WebLogic стоит искать обращения к /PSEMHUB/ и его закодированным вариантам, внешние POST-запросы к /hub, обращения к неожиданным .jsp и .jspx в PSEMHUB и PORTAL. На файловой системе следует проверить каталог PSEMHUB.war на неизвестные JSP, JSPX и EXE-файлы, в том числе x.jsp, u.jsp, tunnel.jsp, tunnel.jspx и Ple64.exe.
Обнаруженный веб-шелл означает, что удалением одного файла ограничиваться нельзя. Такой сервер нужно считать скомпрометированным, проверить остальные узлы PeopleSoft, сохранить данные для расследования и сменить учетные данные, к которым могла получить доступ служебная учетная запись приложения. В первую очередь это касается строк подключения к базам данных, учетных данных Integration Broker и доступных с веб-сервера облачных ключей.
Новая кампания ShinyHunters показывает слабое место временных мер защиты. Исправление для CVE-2026-35273 существует с июня, но системы, где патч заменили буквальным правилом для одного URL, остались доступными для атаки. В текущей кампании для обхода такого фильтра злоумышленникам оказалось достаточно закодировать одну букву.
Вопросы и ответы
Что такое CVE-2026-35273?
Критическая уязвимость Oracle PeopleSoft Enterprise PeopleTools в компоненте Updates Environment Management. Oracle оценивает ее в 9,8 балла из 10 по CVSS 3.1. Она допускает удаленную эксплуатацию через сеть без учетных данных.
Какие версии PeopleSoft затронуты?
В предупреждении Oracle указаны поддерживаемые версии PeopleSoft Enterprise PeopleTools 8.61 и 8.62. Компания отдельно отмечает, что более старые неподдерживаемые выпуски не проверяются, но также могут содержать уязвимость.
ShinyHunters нашли еще один 0-day в PeopleSoft?
Подтверждений новой уязвимости нулевого дня в этой кампании нет. Mandiant связывает атаки с измененным способом эксплуатации уже известной CVE-2026-35273. В июне эту же уязвимость действительно использовали как 0-day — атаки начались до выхода исправления Oracle.
Как обходят WAF?
Атакующие заменяют путь /PSEMHUB/ на /%50SEMHUB/, где %50 кодирует букву P. Некоторые WAF проверяют буквальный путь до декодирования и пропускают такой запрос. WebLogic его декодирует, после чего запрос попадает в тот же компонент PeopleSoft.
Достаточно ли заблокировать /%50SEMHUB/?
Нет. Google рекомендует учитывать любые закодированные, смешанные по регистру и другие ненормализованные варианты /PSEMHUB/ и применять правила к нормализованному пути. Основной мерой остается установка исправления Oracle.
Что происходит после успешной атаки?
ShinyHunters могут выполнять команды без записи файла на диск или установить веб-шеллы, загрузить SIDEEYE, создать туннель во внутреннюю сеть через Neo-reGeorg и развернуть MeshAgent для дальнейшего удаленного доступа. Конечная цель кампании связана с кражей данных и вымогательством.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.