Ad

Последние новости: CVSS

Cisco ISE атакуют через критическую уязвимость без пароля
от Маша Даровская

Cisco выпустила экстренное исправление для критической уязвимости CVE-2026-76460 в Identity Services Engine. Уязвимость получила максимальные 10 баллов из 10 по CVSS и уже используется в реальных атаках. Для эксплуатации не нужна учетная запись: удаленный атакующий может отправить специально сформированный запрос …

Читать далее →
Реестр Coder раздавал вредоносные модули

от Маша Даровская

Инфраструктура реестра модулей Coder оказалась скомпрометирована: 31 августа часть запросов к официальному registry.coder.com перенаправлялась на сервер злоумышленника. Он раздавал измененные модули с кодом для поиска и кражи облачных учетных данных и других секретов.

Читать далее →

Критическую уязвимость Oracle с CVSS 10 уже используют в атаках

от Маша Даровская

Критическую уязвимость CVE-2026-21962 в компонентах Oracle уже используют в реальных атаках. Ошибка получила максимальные 10 баллов из 10 по шкале CVSS: злоумышленнику достаточно сетевого доступа по HTTP, авторизации и действий пользователя не требуются.

Читать далее →

ИИ помог Cisco найти девять групп уязвимостей

от Маша Даровская

Cisco выпустила обновления безопасности для платформ Crosswork и Secure Workload, закрывающие девять групп уязвимостей. Пять получили максимальную оценку 10 баллов по шкале CVSS. Среди найденных проблем — SQL-инъекции, обход проверки подлинности и контроля доступа, внедрение команд, ошибки при работе с …

Читать далее →
Один клиент может забить память сервера через HTTP/2

от Маша Даровская

Исследователи обнаружили способ вывести из строя некоторые серверы, прокси и балансировщики с поддержкой HTTP/2. Атакующему не нужны учётная запись, большой поток запросов или доступ к панели управления. Достаточно открыть несколько потоков внутри одного соединения, запросить объёмные данные и запретить серверу …

Читать далее →
Девять из девяти: ИИ-скрипты провалили проверку безопасности

от Маша Даровская

Исследователи проверили девять Python-скриптов, созданных ChatGPT, Microsoft Copilot и Google Gemini для обычных офисных задач. Claude Code обнаружил проблемы безопасности в каждом файле. Среди находок оказались подделка серверных запросов, обход ограничений файловой системы, внедрение данных в письма и атаки через …

Читать далее →
JetBrains закрыла опасные уязвимости в IntelliJ IDEA и TeamCity

от Маша Даровская

JetBrains раскрыла несколько критических уязвимостей в IntelliJ IDEA и TeamCity. Две ошибки в режиме удалённой разработки IntelliJ IDEA получили максимальные 10 баллов из 10 по шкале CVSS. Ещё одна позволяла читать файлы без необходимых прав.

Читать далее →
В США Gold Eagle поставит ИИ на конвейер поиска уязвимостей

от Маша Даровская

В США заработал координационный центр Gold Eagle. Он будет собирать найденные искусственным интеллектом уязвимости, проверять их, удалять дубликаты и ускорять выпуск патчей для критической инфраструктуры.

Читать далее →
CISA дала федеральным ведомствам США срок до пятницы: Adobe ColdFusion срочно патчат из-за уязвимости на 10 из 10

от Маша Даровская

CISA обязала федеральные гражданские ведомства США закрыть критическую уязвимость в Adobe ColdFusion до пятницы, 10 июля 2026 года. Речь о CVE-2026-48282 — ошибке с максимальной оценкой 10 из 10 по CVSS. Уязвимость уже добавлена в каталог Known Exploited Vulnerabilities, куда …

Читать далее →
Adobe срочно закрыла критические уязвимости в ColdFusion и Campaign Classic

от Маша Даровская

Adobe выпустила обновления безопасности для ColdFusion и Adobe Campaign Classic. В сумме закрыты 12 уязвимостей, семь из них получили максимальную оценку опасности 10 из 10 по шкале CVSS. Самая неприятная — выполнение произвольного кода, то есть возможность запустить команды или …

Читать далее →
Oracle перешла на ежемесячные срочные патчи: в первом выпуске закрыли 35 уязвимостей, одна получила максимальные 10 баллов

от Маша Даровская

Компания выпустила первый Critical Security Patch Update — компактный набор исправлений между квартальными пакетами. В зоне риска оказались Oracle Database, REST Data Services, Communications Unified Assurance, E-Business Suite и гостиничная платформа OPERA 5.

Читать далее →

Для критической уязвимости NGINX впервые за 18 лет выложили PoC

от Маша Даровская

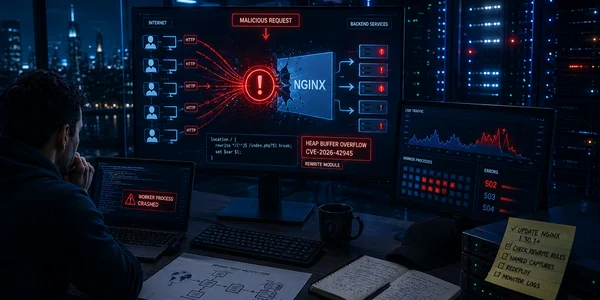
Для критической уязвимости CVE-2026-42945 в NGINX появились технические детали и proof-of-concept-код. Проблема получила CVSS 9.2 и затрагивает ngx_http_rewrite_module — модуль, который используется для переписывания URL, редиректов и обработки правил rewrite, if и set. NGINX уже выпустил исправления в версиях 1.30.1 …

Читать далее →

В FreeBSD обнаружили критическую уязвимость: DHCP-клиент позволяет выполнить код от root

от Маша Даровская

В FreeBSD обнаружили критическую уязвимость в DHCP-клиенте dhclient: злоумышленник внутри сети может отправить поддельный DHCP-ответ и добиться выполнения кода с правами root без аутентификации.

Читать далее →