Ad

Последние новости: DevSecOps

Реестр Coder раздавал вредоносные модули
от Маша Даровская

Инфраструктура реестра модулей Coder оказалась скомпрометирована: 31 августа часть запросов к официальному registry.coder.com перенаправлялась на сервер злоумышленника. Он раздавал измененные модули с кодом для поиска и кражи облачных учетных данных и других секретов.

Читать далее →
Кибербезопасность дорожает быстрее остального ИТ: зарплатные предложения выросли почти на 40%, DevSecOps и AppSec — до 275 тысяч рублей

от Маша Даровская • Статья

Российские работодатели стали заметно больше предлагать специалистам по информационной безопасности. В первом полугодии 2026 года средний уровень зарплаты в этой сфере достиг 115,6 тыс. рублей против 82,8 тыс. рублей годом ранее. Рост составил около 40%.

Читать далее →
Один ИИ-агент в репозитории Google заставили запустить другого с большими правами — цепочка дошла до выполнения кода в CI

от Маша Даровская

Исследователи Pillar Security обнаружили две связанные проблемы в автоматизации открытого репозитория google/adk-python. Через внедрение инструкций в текст задачи или запроса на включение изменений внешний пользователь мог повлиять на публичного ИИ-агента, а тот — инициировать запуск другого агента с более широкими …

Читать далее →
JadePuffer нацелил шифровальщик на модели и данные ИИ

от Маша Даровская

Оператор JadePuffer вернулся к ранее взломанному серверу Langflow с новым шифровальщиком ENCFORGE. Вредонос ищет веса моделей, контрольные точки, обучающие наборы, векторные индексы и другие компоненты инфраструктуры машинного обучения, после чего частично шифрует файлы и добавляет к их именам расширение .locked.

Читать далее →
SonicWall SMA1000 взламывали через две уязвимости нулевого дня

от Маша Даровская

Неизвестные злоумышленники несколько недель атаковали шлюзы удалённого доступа SonicWall SMA1000 через цепочку ранее не раскрытых уязвимостей. Они создавали туннель к закрытым внутренним службам устройства, получали права суперпользователя и устанавливали вредоносные компоненты для скрытого доступа к корпоративным сетям.

Читать далее →
Троян заражает проекты Visual Studio и будущие сборки

от Маша Даровская

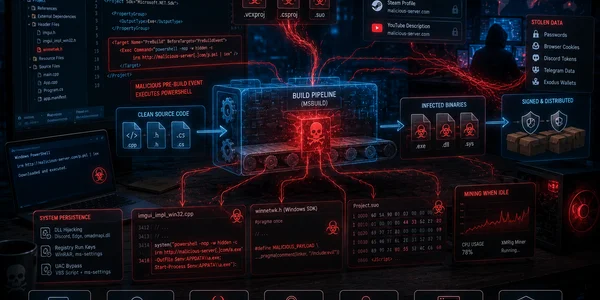
Специалисты Doctor Web обнаружили многоступенчатый троян, который превращает компьютеры разработчиков в точки распространения вредоносного кода. Он крадёт пароли и сеансы, подменяет криптовалютные адреса, устанавливает бэкдор, запускает майнеры и заражает файлы проектов C++ и C#.

Читать далее →
«Private-CISA» оказался публичным: ключи GovCloud утекли на GitHub

от Маша Даровская

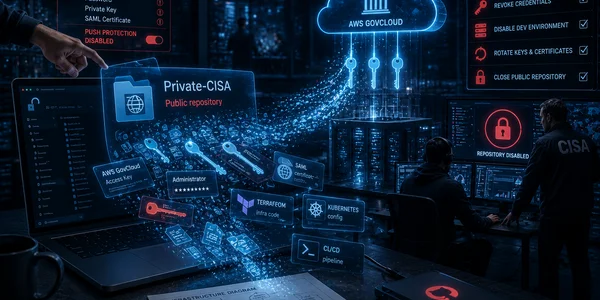
Американское агентство по кибербезопасности CISA опубликовало разбор собственного инцидента с утечкой облачных ключей, паролей и материалов внутренней разработки. Данные почти полгода находились в открытом репозитории GitHub, созданном подрядчиком агентства.

Читать далее →

TypeScript 7 ускорил сборки в разы

от Маша Даровская

Microsoft выпустила TypeScript 7.0 — первый стабильный релиз новой ветки компилятора, переписанной на Go. Это самый крупный технический сдвиг в проекте за последние годы: TypeScript больше не ограничивается старой кодовой базой на JavaScript, а получает нативный исполняемый файл, многопоточную обработку …

Читать далее →

DirtyClone даёт root в Linux: новая уязвимость ядра снова бьёт по контейнерам и облакам

от Маша Даровская

JFrog раскрыла DirtyClone — уязвимость в ядре Linux, которая позволяет локальному пользователю повысить привилегии до root. Проблема получила идентификатор CVE-2026-43503 и оценку CVSS 8.8. Она относится к семейству DirtyFrag и показывает неприятную вещь: первые патчи закрыли не весь класс ошибок, …

Читать далее →

Codex Security и Patch the Planet: OpenAI расширила инициативу Daybreak

от Маша Даровская

OpenAI расширила инициативу Daybreak и делает ставку на автоматизацию исправления уязвимостей. Компания признаёт: ИИ уже ускорил поиск багов, но рынок безопасности упёрся в новый узкий участок — исправления. Уязвимость сама по себе никого не защищает. Пользователей защищает патч, который прошёл …

Читать далее →

Один символ в названии — и в проект прилетает RAT: в PyPI нашли вредоносный пакет parsimonius

от Маша Даровская

В Python Package Index обнаружили вредоносный пакет parsimonius, который маскировался под легитимную библиотеку parsimonious. Разница — одна буква. Для разработчика, который быстро ставит зависимость из консоли или копирует название из чужого README, этого достаточно.

Читать далее →

Официальные npm-пакеты Red Hat заразили стилером Miasma: атака прошла через цепочку поставок

от Маша Даровская

Red Hat подтвердила компрометацию npm-пакетов в пространстве @redhat-cloud-services. Вредоносные версии содержали вариант Shai-Hulud под названием Miasma, который крадёт GitHub-токены, npm-токены, облачные ключи, SSH-ключи и другие секреты разработчиков.

Читать далее →