Ad

Последние новости: Кибератака

Ralph Lauren попала в историю с возможной атакой через подрядчика: компания пока молчит
от Маша Даровская

Escudo Digital сообщает, что группа CoinbaseCartel заявила о взломе Ralph Lauren через третью сторону, а сама компания на тот момент не дала комментариев. Состав утекших данных и география возможного инцидента не раскрыты. Параллельно та же группировка приписывает себе атаки на …

Читать далее →
Хакеры научились не шуметь: в сетях российских компаний они проводят в среднем 42 дня

от Маша Даровская

В российских компаниях среднее время скрытого присутствия злоумышленников достигло 42 дней, а в отдельных случаях — 181 дня. Почему атаки стали тише, какую роль играют фишинг, подрядчики и теневые ИТ-активы, и что это меняет для бизнеса.

Читать далее →

Взломали витрину Еврокомиссии: после атаки на Europa.eu подтвердили утечку данных

от Маша Даровская

Кибератака на веб-инфраструктуру ЕС затронула облачную среду Europa.eu. Подробно рассказываем, что произошло, какие данные могли пострадать и что говорит сама Еврокомиссия.

Читать далее →

Silver Fox атакует японские компании через письма о налогах и кадрах: что известно о новой фишинговой кампании

от Маша Даровская

В Японии зафиксирована новая волна целевых фишинговых атак на бизнес. Исследователи связывают её с группой Silver Fox: злоумышленники рассылают письма на тему налогов, зарплат и кадровых изменений, а внутри прячут ссылки или вложения, ведущие к установке вредоносного ПО. Ключевая особенность …

Читать далее →
TeamPCP начал использовать вайпер против систем, связанных с Ираном, в атаках на Kubernetes

от Маша Даровская

Исследователи Aikido обнаружили новый этап кампании TeamPCP: вредоносный скрипт проверяет настройки системы и при совпадении с Ираном стирает данные на Kubernetes-узлах и Linux-хостах. Разбираем, как работает атака, что известно о CanisterWorm и что делать защитникам.

Читать далее →
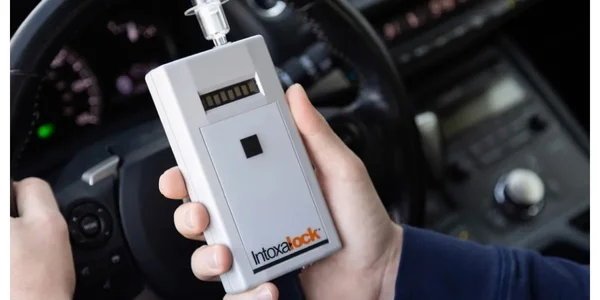
Кибератака оставила водителей в США без машин: часть автомобилей не заводится из-за сбоя сервисов

от Маша Даровская

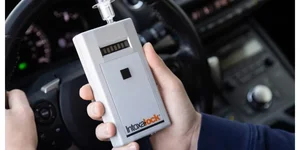
Intoxalock сообщила о киберинциденте, который нарушил работу сервисов алкозамков в 46 штатах США. У части водителей возникли проблемы с запуском автомобилей и обязательной калибровкой устройств.

Читать далее →
Атака на Stryker: хакеры стёрли 95% устройств через Microsoft Intune без вредоносного ПО

от Артем Сафонов

Ни одной вредоносной программы, а 95% устройств стёрты. Handala захватила учётную запись администратора Microsoft Intune и отправила команду сброса. Через неделю производство Stryker не восстановлено. Встроенная функция Intune могла предотвратить массовое стирание.

Читать далее →
Проиранская группировка Handala атаковала медтехгиганта Stryker и стёрла данные на 200 000 устройств

от Артем Сафонов

Проиранская Handala заявила о стирании данных на 200 000 устройств медтехгиганта Stryker ($25,1 млрд выручки). Check Point Research называет это первой атакой группировки на крупную американскую компанию. Stryker подала 8-K в SEC.

Читать далее →
Польша заявила о предотвращении кибератаки на ядерный исследовательский центр. Следы ведут в Иран

от Артем Сафонов

Попытку прорвать защиту Национального центра ядерных исследований Польши остановили на ранней стадии. Первые следы указывают на Иран, но министр оговорился, что это может быть намеренной маскировкой.

Читать далее →