Обновление: сообщения о взломе Bybit и Bitget не подтвердились
Сообщения об одновременном взломе Binance, Bybit и Bitget оказались недостоверными: подтверждений новых атак на Bybit и Bitget нет.
Читать далее →
Сообщения об одновременном взломе Binance, Bybit и Bitget оказались недостоверными: подтверждений новых атак на Bybit и Bitget нет.
Читать далее →30 октября 2026 · Проверка сообщений о предполагаемой атаке на три криптобиржи
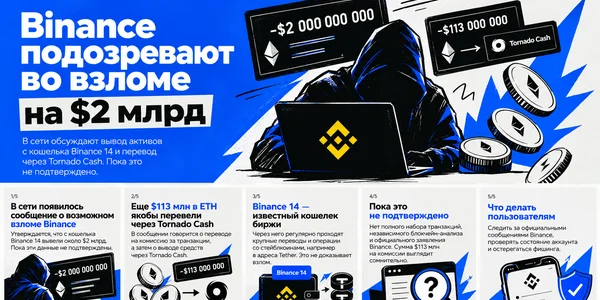
Читать далее →В криптосообществе распространяются сообщения о возможном взломе Binance. Авторы публикаций утверждают, что с кошелька Binance 14 вывели криптоактивы примерно на $2 млрд. Еще один адрес, предположительно связанный с инцидентом, якобы перевел $113 млн в Ethereum на комиссию за транзакции, после …
Читать далее →Криптобиржа Bitget пересчитала ущерб от атаки 24 сентября: злоумышленники вывели активы примерно на $387,5 млн. Первая оценка составляла $351,6 млн, но позднее специалисты обнаружили дополнительные переводы в сетях Zcash и TRON. Новых хищений после первоначального инцидента не происходило.
Читать далее →В первом полугодии 2026 года число атак на крупные международные криптосервисы выросло в 2,5 раза и достигло 211. Такую оценку приводит компания «Шард». Общий ущерб она оценивает в $1,3 млрд против почти $2,1 млрд за тот же период прошлого года. …
Читать далее →Исследователи обнаружили 13 вредоносных пакетов с темами для PHP-сайтов в Packagist, которые превращали сайты с фильмами и комиксами в площадки для атак на владельцев iPhone. Пользователю не требовалось устанавливать приложение или скачивать подозрительный файл: на уязвимом устройстве цепочка запускалась после …
Читать далее →У владельцев аппаратных криптокошельков возник еще один риск. За несколько дней Trezor и SafePal раскрыли два отдельных инцидента с данными покупателей. В сообщениях компаний фигурируют 13 689 клиентов Trezor и около 39 798 клиентов SafePal — суммарно 53 487 затронутых …
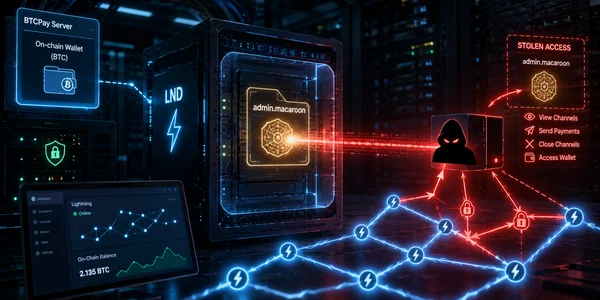
Читать далее →Разработчики BTCPay Server выпустили экстренное обновление 2.4.2 после реальных атак на серверы, использующие LND для платежей через Lightning Network. Уязвимость позволяла удалённому пользователю без предварительной авторизации получить файлы .macaroon, которые LND использует для управления правами доступа. Украденные токены применялись для …
Читать далее →Бывшего руководящего спецагента ФБР Патрика Стивена Яроха обвинили в незаконном переводе криптовалюты с кошельков, связанных с контрразведывательным расследованием. Сотрудник получил фразы восстановления из внутренних материалов бюро, перевёл активы под свой контроль, а позднее обсуждал с ChatGPT инвестиции и переезд в …
Читать далее →Исследователи разобрали расширенную версию MacSync — вредоносного набора для macOS, который сочетает кражу данных, постоянный удалённый доступ и подмену приложений криптокошельков. Заражение начинается с одной команды, которую пользователь самостоятельно вставляет в Терминал.
Читать далее →Производитель аппаратных биткоин-кошельков Coinkite предупредил владельцев Coldcard о критической ошибке при создании сид-фраз. На устройствах Mk3 эффективная энтропия могла падать примерно до 40 бит. На более новых Mk4, Mk5 и Q показатель в отдельных случаях составлял около 72 бит вместо …
Читать далее →Операторы кампании SourTrade распространяют поддельные версии TradingView, Solana и Luno через рекламные объявления. Их сайты заставляют браузер пользователя самостоятельно собрать исполняемый файл для Windows из нескольких компонентов. Готовая программа не передаётся с одного сервера целиком, поэтому простая проверка загружаемого файла …
Читать далее →Исследователи Varonis Threat Labs разобрали инфостилер Storm, который переносит расшифровку украденных браузерных данных с заражённого компьютера на серверы операторов. Вредонос собирает пароли, cookie-файлы, данные автозаполнения, токены Google, сведения банковских карт и историю посещений, а затем передаёт их во внешнюю инфраструктуру.
Читать далее →Децентрализованная торговая платформа Ostium потеряла $23,75 млн после взлома системы, которая передавала рыночные цены в смарт-контракты. Атакующий отправил поддельные ценовые сообщения, открыл крупные позиции и быстро закрыл их с искусственно созданной прибылью. Выплаты прошли по правилам протокола и опустошили часть …
Читать далее →Федеральные агенты США задержали во Флориде 21-летнего Зайера Донтэвиуса Замариона Уилкинса. Следствие считает его участником кампании, распространявшей вредоносные программы через игры в цифровом магазине. Среди жертв оказался латвийский стример Райво Плавниекс, известный как RastalandTV: в сентябре 2025 года с его …
Читать далее →