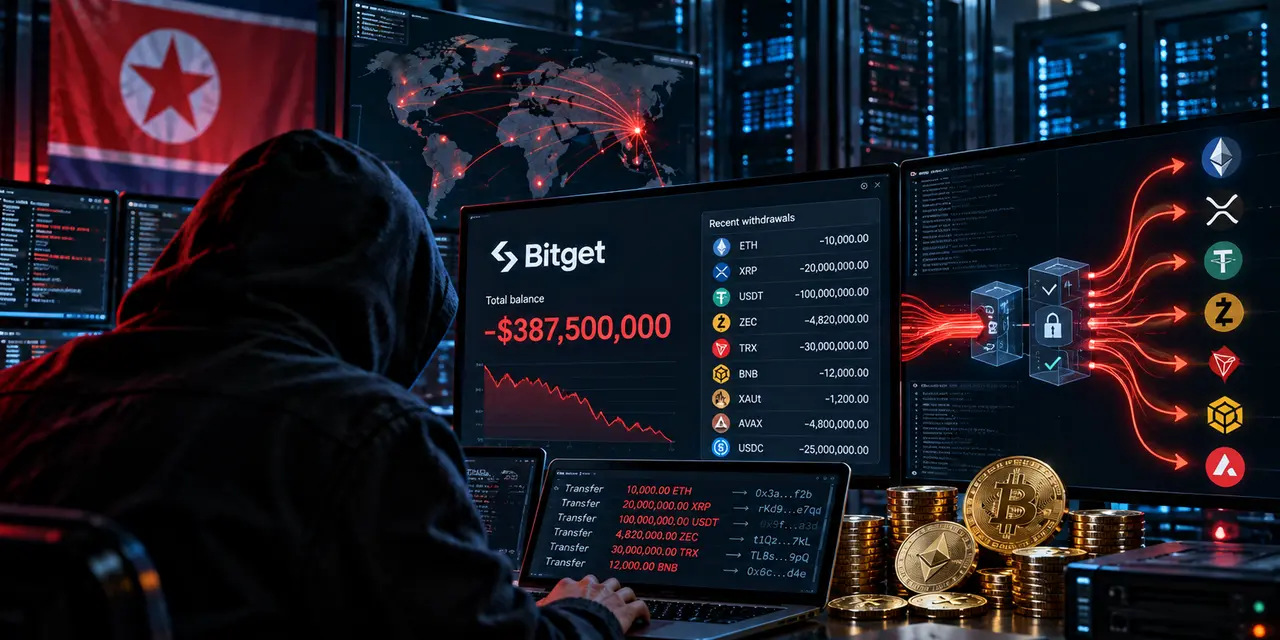
Криптобиржа Bitget пересчитала ущерб от атаки 24 сентября: злоумышленники вывели активы примерно на $387,5 млн. Первая оценка составляла $351,6 млн, но позднее специалисты обнаружили дополнительные переводы в сетях Zcash и TRON. Новых хищений после первоначального инцидента не происходило.
Атака затронула часть горячих и промежуточных кошельков биржи. Холодные кошельки остались в безопасности, а отдельный некастодиальный сервис Bitget Wallet, где приватными ключами управляют сами пользователи, работает на другой инфраструктуре и не был скомпрометирован.
Bitget утверждает, что приватные ключи ее кошельков злоумышленники не похищали. Предварительное расследование указывает на компрометацию серверной части инфраструктуры, которая готовит и проверяет операции перед подписанием. Атакующие смогли изменить данные о переводах так, что штатная система авторизации одобрила вредоносные транзакции.
Причастность северокорейских хакеров пока не доказана. Гендиректор Bitget Грейси Чен считает такую версию вероятной: предварительный анализ IP-адресов и движение похищенной криптовалюты напоминают предыдущие операции групп, связанных с КНДР. Независимые аналитики тоже нашли несколько совпадений, но окончательной атрибуции пока нет.
Системы безопасности Bitget зафиксировали несанкционированные переводы 24 сентября в 18:31 UTC. Биржа остановила вывод средств, пометила известные адреса злоумышленников и подключила к расследованию Mandiant, SlowMist, специалистов по анализу блокчейнов и правоохранительные органы.
Торговля и пополнение счетов продолжили работать. Вывод средств временно отключили для дополнительной проверки инфраструктуры.
Первая официальная оценка ущерба составляла около $351,6 млн. Она включала крупные переводы из кошельков в Ethereum и совместимых сетях, а также около $158 млн в XRP Ledger. Позднее Bitget провела более полный анализ операций и увеличила сумму до $387,5 млн. В расчет добавили активы из сетей Zcash и TRON, которые отсутствовали в первоначальной оценке. Компания отдельно подчеркнула, что рост суммы связан с уточнением уже произошедших переводов, а не с продолжением атаки
Среди затронутых активов Bitget перечисляет XRP, ETH, USDT, ZEC, USDC, USDT0, XAUt, BNB, AVAX и TRX.
TRM Labs назвала инцидент крупнейшей кражей криптовалюты в 2026 году по известной на тот момент сумме ущерба. Одна из самых важных деталей расследования — способ проведения переводов.
Bitget заявляет, что приватные ключи кошельков не были скомпрометированы. Злоумышленники получили доступ к критически важной серверной системе, связанной с кошельковой инфраструктурой, и смогли повлиять на данные, поступавшие в систему авторизации переводов. В результате легитимная инфраструктура биржи одобрила подготовленные атакующими операции.
Это отличается от сценария, при котором хакер крадет приватный ключ и самостоятельно подписывает транзакцию. Здесь ключ остался под контролем биржи, но механизм, решающий, какую именно операцию ему разрешено подписать, оказался скомпрометирован.
Bitget сообщает, что уже установила путь атаки, обнаружила использованную уязвимость и закрыла ее. Подробное техническое описание ошибки пока не опубликовано.
SecurityWeek отмечает, что компания еще не раскрыла достаточно технических данных, чтобы независимо проверить весь механизм проникновения.
После вывода активов злоумышленники начали дробить средства и распределять их между новыми адресами.
Аналитики видели крупные переводы Ethereum на свежие кошельки примерно по 10 тыс. ETH, а XRP перемещались партиями приблизительно по 20 млн токенов.
Часть украденных средств сразу начали менять и переводить между разными блокчейнами.
Активы из BNB Chain проходили через промежуточные кошельки и THORChain, где часть средств менялась на биткоины. TRX конвертировали в USDT через SunSwap, после чего средства перемещались дальше через другие сети и сервисы.
В движении криптовалюты также встречались Across, Chainflip, Bridgers и FixedFloat.
Такая схема усложняет отслеживание, но публичность блокчейнов одновременно позволяет аналитикам наблюдать дальнейшее перемещение большей части активов.
Bitget передала адреса, связанные с атакой, другим биржам, блокчейн-проектам и компаниям, занимающимся анализом криптовалютных операций.
Часть связанных с атакой адресов уже удалось заблокировать. Точная сумма замороженных активов публично не раскрыта.
Биржа также запустила программу вознаграждений. За помощь, которая непосредственно приведет к блокировке или возврату похищенных средств, компания готова выплатить до 5% от возвращенной суммы.
Главная задача сейчас — помешать злоумышленникам окончательно вывести криптовалюту через биржи, обменники или другие сервисы, где средства можно конвертировать или скрыть их дальнейшее движение.
Версия о северокорейском происхождении атаки появилась вскоре после начала расследования.
Грейси Чен сообщила, что специалисты нашли IP-адреса, связанные с инфраструктурой VPN, которую ранее связывали с северокорейскими хакерами.
TRM Labs обнаружила дополнительные совпадения уже при анализе движения денег. Некоторые кошельки и маршруты пересекаются с инфраструктурой, которая использовалась для отмывания криптовалюты после других атак, приписываемых КНДР.
Особое внимание исследователей привлекла сеть кошельков, которую ранее связывали с TraderTraitor. Под этим названием власти США объединяют северокорейскую активность, направленную на кражу криптовалюты.
Однако этого пока недостаточно для окончательной атрибуции. Совпадение инфраструктуры, способа вывода денег и IP-адресов усиливает версию Bitget, но не доказывает, что за конкретным проникновением стояла определенная северокорейская группа.
Крупнейший известный криптовалютный взлом 2025 года тоже связали с КНДР.
В феврале из холодного кошелька Bybit похитили около $1,5 млрд. Атакующие скомпрометировали процесс подготовки операции и заставили участников подписания подтвердить транзакцию, которая выглядела иначе, чем перевод, ушедший в блокчейн.
ФБР позднее официально возложило ответственность за ту атаку на Северную Корею и связало операцию с TraderTraitor.
Технические детали атаки на Bitget отличаются. Холодные кошельки здесь не затронуты, а проблема находилась в серверной части инфраструктуры горячих и промежуточных кошельков.
Общий риск похож: атакующим необязательно красть сам криптографический ключ, если они могут изменить данные до момента, когда система решит подписать транзакцию
Bitget утверждает, что потери пользователей компенсировать не придется за их счет.
Компания собирается использовать собственный фонд защиты пользователей. Во время первого сообщения об атаке его стоимость превышала $464 млн. Фонд состоит из 5500 BTC, поэтому его стоимость в долларах меняется вместе с курсом биткоина.
Bitget создала фонд в 2022 году как дополнительный резерв на случай крупных инцидентов. Компания обязалась поддерживать его стоимость выше $300 млн. В августе средняя оценка фонда составляла $382 млн, а максимальная — $441 млн. Это отдельный механизм от обычных резервов биржи.
В сентябрьском отчете о резервах Bitget сообщала о совокупном коэффициенте резервирования 135% для включенных в отчет активов. Это означает, что объем заявленных резервов превышал обязательства перед пользователями по этим активам.Само наличие фонда и резервов не является независимой гарантией возврата денег, но Bitget публично обязалась полностью покрыть ущерб от этого инцидента.
После атаки вывод криптовалюты остановили для проверки кошельковой инфраструктуры. 26 сентября появился график поэтапного восстановления операций. Вывод BTC через сеть Bitcoin планируется открыть 28 сентября в 08:00 UTC. ETH через Ethereum, BNB Chain, Arbitrum, Base и Optimism — 29 сентября. USDT через Ethereum, BNB Chain, Solana и TRON — 30 сентября.
Для остальных токенов, операций с обычными валютами и P2P-сервиса восстановление запланировано на 2 октября. Сроки могут измениться, если при повторной проверке инфраструктуры обнаружатся дополнительные проблемы.
После атаки возникла путаница между двумя сервисами компании.
Bitget Exchange — централизованная криптобиржа. Пользователь хранит активы на инфраструктуре компании, а сама Bitget управляет ключами и проводит переводы.
Bitget Wallet — отдельный некастодиальный кошелек, где приватные ключи находятся у пользователя.
Атака затронула инфраструктуру централизованной биржи. Bitget Wallet работает отдельно и, по данным компании, не был скомпрометирован. Это же касается холодных кошельков биржи.
Вопросы и ответы
Сколько украли у Bitget?
Текущая оценка Bitget — около $387,5 млн. Первые $351,6 млн не включали часть переводов в сетях Zcash и TRON.
Почему сумма выросла?
Биржа провела более полный анализ операций. Новых хищений после первоначальной атаки не зафиксировано.
Хакеры украли приватные ключи?
Bitget утверждает, что нет. Атакующие скомпрометировали серверную систему, связанную с подготовкой и авторизацией операций.
Пострадали холодные кошельки?
Нет. Bitget сообщает, что холодное хранилище осталось в безопасности.
Bitget Wallet тоже взломали?
Нет. Отдельный некастодиальный Bitget Wallet использует другую инфраструктуру и не был затронут.
За атакой точно стоит КНДР?
Нет окончательного подтверждения. Bitget считает северокорейский след вероятным. Аналитики нашли совпадения с инфраструктурой, использованной в предыдущих атаках, связанных с КНДР.
Какие активы украли?
Bitget подтверждает вывод XRP, ETH, USDT, ZEC, USDC, USDT0, XAUt, BNB, AVAX и TRX.
Вернут ли пользователям деньги?
Bitget заявляет, что полностью покроет ущерб за счет фонда защиты пользователей и других ресурсов компании.
Когда заработает вывод средств?
По опубликованному графику восстановление начинается 28 сентября с BTC. ETH планируют открыть 29 сентября, USDT — 30 сентября, остальные активы, обычные валюты и P2P — 2 октября.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.