Ad

Последние новости: Кража

BYOD выложила данные 3615 клиентов Trump Mobile
от Маша Даровская

Новая киберпреступная группа BYOD опубликовала данные 3615 клиентов Trump Mobile. В базе оказались имена и фамилии, адреса электронной почты, номера телефонов, домашние адреса и сведения о заказах. Часть записей журналисты проверили у самих клиентов: данные оказались настоящими. В базе есть …

Читать далее →
У Пентагона утекли данные более 3 млн человек

от Маша Даровская

Посторонние получили доступ к серверу Defense Manpower Data Center — кадрового центра Минобороны США — с незашифрованными персональными данными более 3 млн человек. В файлах находились номера социального страхования, имена, даты рождения, контакты и сведения о военной службе.

Читать далее →

Фальшивая CAPTCHA запускает шифровальщик CRPx0

от Маша Даровская

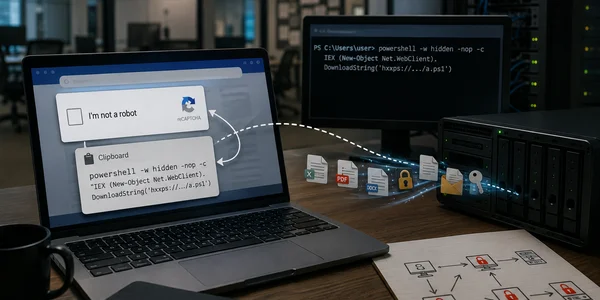
Исследователи разобрали CRPx0 — преступную платформу, которая использует ClickFix для доставки шифровальщика. Атака начинается с фальшивого обновления Windows или поддельной проверки Google reCAPTCHA: вредоносная страница помещает команду в буфер обмена, а пользователю предлагают самостоятельно открыть системное окно и выполнить ее. …

Читать далее →
ИИ-агенты выманивают коды для разблокировки украденных iPhone

от Маша Даровская

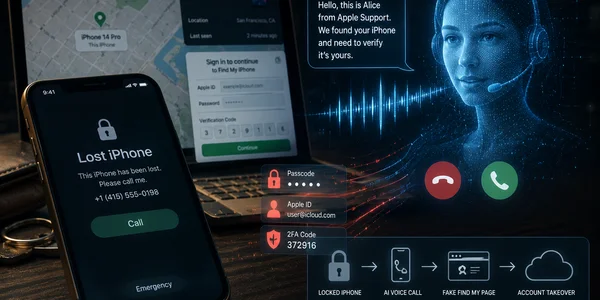
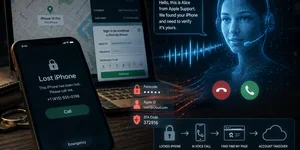
Владельцам украденных iPhone звонят голосовые ИИ-агенты, представляются сотрудниками Apple и выманивают код-пароль устройства. Следом жертву могут отправить на поддельную страницу Find My, где преступники пытаются получить данные Аккаунта Apple и шестизначный код двухфакторной аутентификации.

Читать далее →

Берлин отказался платить вымогателям после кибератаки

от Маша Даровская

Власти Берлина отказались выполнять требования злоумышленников, взломавших административную сеть города. Кибератаку обнаружили 14 августа, а последующая техническая экспертиза показала, что данные из систем транспортного ведомства могли уходить наружу несколькими днями ранее — с 7 по 12 августа.

Читать далее →

Четыре дня после ошибочного обновления: со счетов клиентов Commerzbank списали около €30 млн

от Маша Даровская

Ошибка после обновления программного обеспечения платежного подрядчика позволила злоумышленникам проводить несанкционированные списания с банковских счетов в Германии. Рабочее окно просуществовало всего четыре дня в ноябре 2023 года. Спустя почти три года расследование привело к задержаниям в Бразилии и установлению подозреваемых …

Читать далее →
Российские банки остановили хищения на 1,9 трлн рублей, но клиенты потеряли 7,35 млрд

от Маша Даровская

Во втором квартале 2026 года число успешных мошеннических операций сократилось, однако средняя сумма одного хищения выросла. Через СБП у граждан украли больше денег, чем с банковских карт, а число выявленных атак с применением психологических манипуляций увеличилось почти на 50%.

Читать далее →
Хакеры выгрузили данные 31 тысячи структур Лихтенштейна

от Маша Даровская

Неизвестные взломали государственный реестр Лихтенштейна, в котором хранятся сведения о реальных владельцах компаний, фондов и трастов. Атакующие получили копии данных, связанных примерно с 31 тысячей зарегистрированных структур.

Читать далее →
Хакеры КНДР взломали банки страны: деньги выводили через криптовалюту и приграничные каналы

от Маша Даровская

В КНДР раскрыли внутреннюю схему вывода денег через криптовалюту: бывших IT-специалистов подозревают во взломе Центрального банка и Банка внешней торговли страны. По данным источников, похищенные средства дробили, уводили в криптокошельки и обналичивали через приграничные каналы и посредников, связанных с Китаем.

Читать далее →
Storm крадёт браузерные сессии и расшифровывает данные на сервере

от Маша Даровская

Исследователи Varonis Threat Labs разобрали инфостилер Storm, который переносит расшифровку украденных браузерных данных с заражённого компьютера на серверы операторов. Вредонос собирает пароли, cookie-файлы, данные автозаполнения, токены Google, сведения банковских карт и историю посещений, а затем передаёт их во внешнюю инфраструктуру.

Читать далее →
Uber Eats вывел ФБР на участника Steam-дрейнера, обокравшего онкобольного

от Маша Даровская

Федеральные агенты США задержали во Флориде 21-летнего Зайера Донтэвиуса Замариона Уилкинса. Следствие считает его участником кампании, распространявшей вредоносные программы через игры в цифровом магазине. Среди жертв оказался латвийский стример Райво Плавниекс, известный как RastalandTV: в сентябре 2025 года с его …

Читать далее →

ClickLock запирает Mac и выманивает пароль

от Маша Даровская

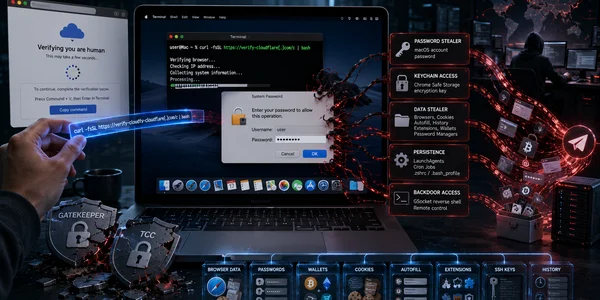
Исследователи обнаружили новый похититель данных ClickLock Stealer, атакующий пользователей macOS через поддельную проверку Cloudflare. Жертве предлагают скопировать команду с сайта, открыть Терминал и запустить её вручную. После этого вредонос крадёт пароль от Mac, данные браузеров, криптокошельки и содержимое менеджеров паролей, …

Читать далее →